
একটি Website দেখতে সম্পূর্ণ নিরাপদ হতে পারে। HTTPS চালু, Login System কার্যকর, Firewall সক্রিয়—সবকিছু ঠিকঠাক মনে হতে পারে। কিন্তু এর পেছনে থাকা API, Authentication Logic, Cloud Configuration, Database Integration কিংবা AI-powered feature-এর মধ্যে এমন দুর্বলতা থাকতে পারে, যা সাধারণ Security Check-এ ধরা পড়ে না।
একটি ভুল Access Control, দুর্বল JWT Validation, ভুলভাবে Configured Cloud Metadata Access অথবা অসুরক্ষিত API Endpoint পুরো Application-এর Security Posture-কে প্রশ্নের মুখে ফেলতে পারে।
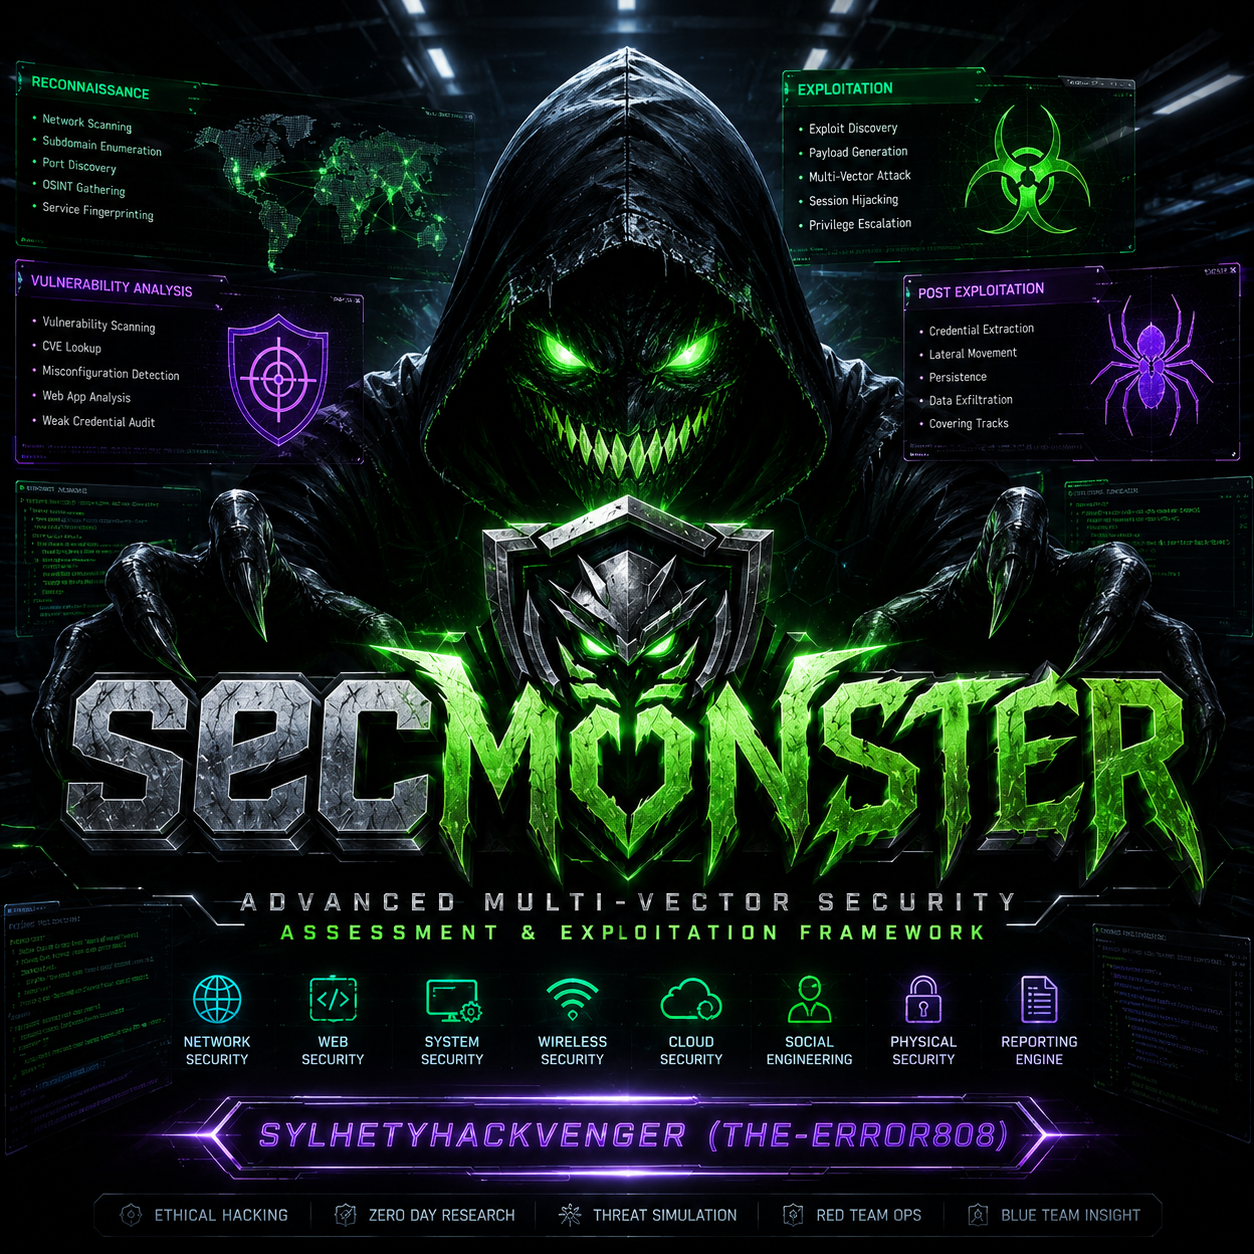
আর এই বিশাল Attack Surface-কে একটি Framework-এর অধীনে বিশ্লেষণ করার লক্ষ্য নিয়েই তৈরি হয়েছে secMONSTER।
GitHub README অনুযায়ী, secMONSTER একটি Advanced Security Assessment Framework, যেখানে 150+ security test-এর দাবি করা হয়েছে। এর coverage-এ রয়েছে XSS, SQL Injection, SSRF, RCE, LFI, SSTI, XXE, NoSQL Injection, JWT, OAuth/SAML, Cloud Security, Kubernetes, WebSocket, HTTP/2, API/GraphQL, AI/LLM এবং Web3/DeFi Security।
কিন্তু এত বিশাল feature list কি সত্যিই একটি কার্যকর, production-ready security platform-এর প্রমাণ?
README-তে project status নিয়ে একটি গুরুত্বপূর্ণ অসংগতিও রয়েছে: শুরুতে Under Development, অথচ নিচে Version 3.0.0-কে Active & Working বলা হয়েছে।
এই article-এ তাই শুধু promotional feature list নয়, README, Python source code, requirements এবং license পর্যালোচনা করে secMONSTER-এর বাস্তব অবস্থাও তুলে ধরা হচ্ছে।
GitHub Repository: https://github.com/sylhetyhackvenger/secMONSTER
1. secMONSTER কী?
secMONSTER হলো Python-based Security Assessment ও Penetration Testing Framework।
এর লক্ষ্য বিভিন্ন ধরনের Application, API, Cloud Infrastructure, Container Environment এবং Emerging Technology-এর security weakness শনাক্ত করার জন্য একটি centralized testing architecture তৈরি করা।
সাধারণ vulnerability scanner সাধারণত নির্দিষ্ট কিছু vulnerability category-তে বেশি গুরুত্ব দেয়। কিন্তু secMONSTER-এর README-তে অনেক বিস্তৃত technology coverage-এর দাবি করা হয়েছে।
প্রধান category:
-
Web Application Security
-
API Security
-
Authentication & Authorization
-
Cloud Security
-
Container & Kubernetes Security
-
Network Protocol Security
-
AI/LLM Security
-
Web3 & DeFi Security
-
Vulnerability Reporting
-
Defensive Mitigation Guidance
এখানে একটি বিষয় পরিষ্কার: README-তে 150+ security test-এর দাবি রয়েছে, কিন্তু প্রতিটি test-এর detection accuracy, coverage এবং production reliability independently verified নয়।
2. Web Application Security: আপনার Website-এর কোথায় দুর্বলতা থাকতে পারে?
Web Application হলো আধুনিক ব্যবসার অন্যতম গুরুত্বপূর্ণ digital infrastructure।
একটি application-এর Frontend, Backend, Database, Authentication এবং API layer-এর মধ্যে কোনো একটি দুর্বল হলেও পুরো system ঝুঁকির মুখে পড়তে পারে।
secMONSTER README-তে নিচের vulnerability category-গুলোর কথা বলা হয়েছে।
XSS — Cross-Site Scripting
XSS হলো এমন একটি vulnerability, যেখানে attacker-controlled content browser-এ executable script হিসেবে পরিচালিত হতে পারে।
সম্ভাব্য প্রভাব:
-
User session-এর নিরাপত্তা ঝুঁকি
-
Sensitive page content exposure
-
Unauthorized browser-side action
-
Application integrity ক্ষতিগ্রস্ত হওয়া
secMONSTER README-তে reflected এবং stored XSS testing-এর উল্লেখ রয়েছে।
SQL Injection
SQL Injection ঘটে যখন application user input নিরাপদভাবে handle না করে SQL query-এর সঙ্গে যুক্ত করে।
সম্ভাব্য ঝুঁকি:
-
Database information exposure
-
Authentication logic compromise
-
Unauthorized data access
-
Database integrity ক্ষতিগ্রস্ত হওয়া
প্রতিরোধের জন্য parameterized query, input validation এবং least-privilege database account গুরুত্বপূর্ণ।
SSRF — Server-Side Request Forgery
SSRF-এর মাধ্যমে দুর্বল application server-কে অনাকাঙ্ক্ষিত internal বা external resource-এর সঙ্গে request করতে বাধ্য করা হতে পারে।
Cloud environment-এ এটি বিশেষভাবে গুরুত্বপূর্ণ, কারণ ভুল network boundary বা metadata access policy থাকলে cloud infrastructure ঝুঁকির মুখে পড়তে পারে।
LFI ও RFI
Local File Inclusion এবং Remote File Inclusion হলো file inclusion-সংক্রান্ত vulnerability class।
সঠিক path validation এবং controlled file access না থাকলে application অনিচ্ছাকৃত resource access-এর ঝুঁকিতে পড়তে পারে।
SSTI — Server-Side Template Injection
Template engine-এ user input নিরাপদভাবে handle না হলে template evaluation-এর মাধ্যমে security risk তৈরি হতে পারে।
XXE — XML External Entity
XML parser-এর insecure configuration থেকে XXE vulnerability তৈরি হতে পারে।
প্রতিরোধের জন্য external entity processing বন্ধ রাখা এবং secure XML parser configuration ব্যবহার করা প্রয়োজন।
অন্যান্য Web Vulnerability
README-তে আরও রয়েছে:
-
NoSQL Injection
-
Command Injection
-
CRLF Injection
-
Open Redirect
-
RCE-related assessment
-
Security Headers Analysis
-
Content Security Policy Review
এগুলো application security assessment-এর গুরুত্বপূর্ণ category। তবে প্রতিটি category-তে tool-এর detection coverage আলাদাভাবে পরীক্ষা করা প্রয়োজন।
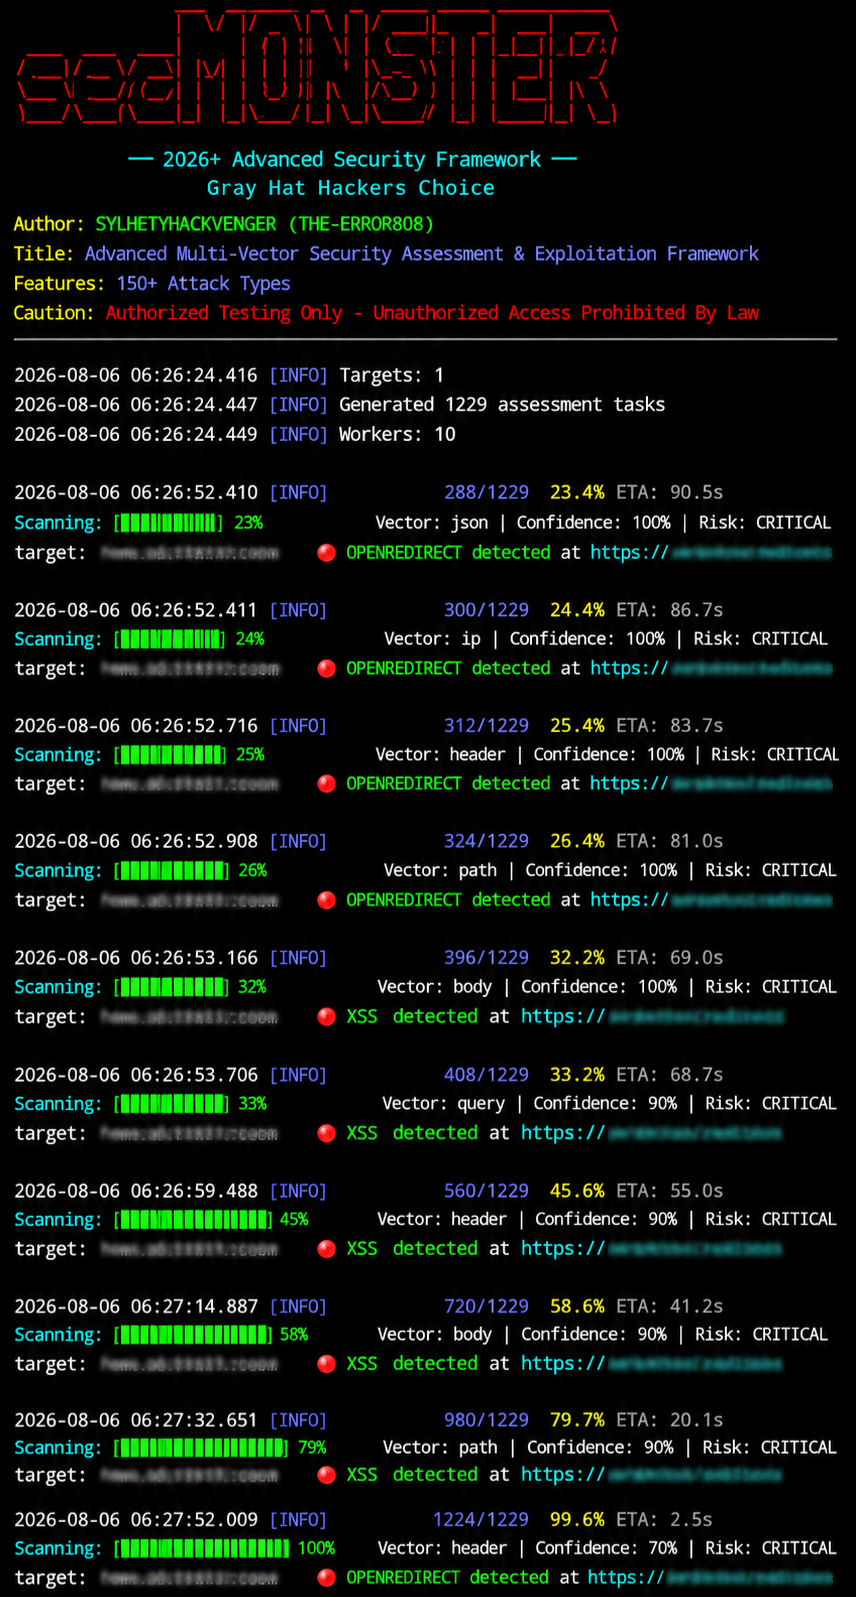
3. WAF ও CDN Detection: আপনার Security Layer কতটা কার্যকর?
অনেক Website Cloudflare, AWS WAF, ModSecurity, Fastly কিংবা Akamai-এর মতো security service ব্যবহার করে।
secMONSTER README-তে এসব security layer fingerprinting-এর কথা উল্লেখ করা হয়েছে।
এর সম্ভাব্য defensive ব্যবহার:
-
Application-এর সামনে কোন security layer রয়েছে তা বোঝা।
-
Security configuration review করা।
-
Header-based protection যাচাই করা।
-
WAF policy ও application security-এর মধ্যে gap শনাক্ত করা।
-
Security architecture documentation তৈরি করা।
তবে WAF শনাক্ত হওয়া মানেই application নিরাপদ—এমন নয়। WAF application-level authorization flaw বা business logic vulnerability সব সময় প্রতিরোধ করতে পারে না।
4. Security Headers ও CSP Analysis
HTTP Security Headers browser-side security control-এর গুরুত্বপূর্ণ অংশ।
secMONSTER README-তে নিচের security header review-এর কথা রয়েছে:
Security Header উদ্দেশ্য HSTS HTTPS ব্যবহারে browser-কে নির্দেশ দেওয়া X-Frame-Options Clickjacking risk কমানো Content-Security-Policy Browser content execution policy নিয়ন্ত্রণ X-Content-Type-Options MIME sniffing risk কমানো Referrer-Policy Referrer information নিয়ন্ত্রণ Permissions-Policy Browser feature access নিয়ন্ত্রণ
CSP কেন গুরুত্বপূর্ণ?
Content Security Policy বা CSP browser-এ কোন source থেকে script, style, image এবং অন্যান্য resource load করা যাবে, তা নিয়ন্ত্রণ করতে সাহায্য করে।
secMONSTER-এর README-তে CSP implementation এবং unsafe-inline/unsafe-eval configuration review-এর কথা বলা হয়েছে।
একটি শক্তিশালী CSP policy XSS-এর impact কমাতে সাহায্য করতে পারে। তবে CSP একা XSS-এর মূল vulnerability দূর করে না।
5. Cloud Security: AWS, GCP ও Azure-এর Hidden Risk
Cloud Infrastructure আধুনিক Application-এর অন্যতম গুরুত্বপূর্ণ অংশ।
একটি Cloud-based application-এর Security নির্ভর করে IAM policy, network configuration, storage permission, metadata access এবং service-to-service authentication-এর ওপর।
secMONSTER README-তে তিনটি বড় Cloud Platform-এর কথা উল্লেখ করা হয়েছে।
AWS Security
README-তে AWS Metadata, S3 Bucket এবং IAM-related security assessment-এর কথা রয়েছে।
Defensive review-এর বিষয়:
-
IAM least-privilege policy
-
Metadata service protection
-
S3 bucket access control
-
CloudTrail monitoring
-
Credential management
-
Network segmentation
Google Cloud Platform
GCP-এর ক্ষেত্রে README-তে metadata access এবং service account security assessment উল্লেখ রয়েছে।
প্রতিরোধমূলক ব্যবস্থা:
-
Service Account permission review
-
Workload Identity configuration
-
Metadata access restriction
-
Cloud audit logging
-
Secret management
Microsoft Azure
Azure-এর ক্ষেত্রে metadata service এবং Managed Identity security assessment-এর কথা বলা হয়েছে।
প্রয়োজনীয় defensive control:
-
Managed Identity permission review
-
Role-Based Access Control
-
Key Vault protection
-
Network security policy
-
Cloud audit monitoring
গুরুত্বপূর্ণ: Cloud metadata এবং credential theft-related feature-গুলো sensitive। secMONSTER-এর মতো tool শুধু নিজের বা লিখিতভাবে অনুমোদিত environment-এ controlled security assessment-এর জন্য ব্যবহার করা উচিত।
6. Authentication & JWT Security: Login System-এর দুর্বলতা কোথায়?
Authentication একটি Application-এর সবচেয়ে গুরুত্বপূর্ণ Security Boundary-এর মধ্যে পড়ে।
secMONSTER README-তে JWT, OAuth এবং SAML-related assessment-এর কথা বলা হয়েছে।
JWT Security
JSON Web Token বা JWT ব্যবহার করা হয় বিভিন্ন application-এ identity এবং claims বহন করার জন্য।
README-তে উল্লেখিত assessment category:
-
JWT Algorithm Configuration
-
Algorithm Confusion
-
JWT Key Identifier Handling
-
Claim Validation
-
Token Integrity
-
Authentication Policy Review
Defensive best practice:
-
অনুমোদিত signing algorithm নির্দিষ্ট করা।
-
Token signature যাচাই করা।
-
Issuer এবং Audience validate করা।
-
Expiration ও Not Before claim পরীক্ষা করা।
-
Privileged claim trusted server-side policy থেকে নির্ধারণ করা।
-
Token secret ও signing key সুরক্ষিত রাখা।
OAuth Security
OAuth implementation-এ redirect validation, CSRF protection এবং authorization flow গুরুত্বপূর্ণ।
README-তে OAuth state validation এবং redirect URI security review-এর কথা বলা হয়েছে।
SAML Security
SAML-based Single Sign-On system-এ assertion validation, signature verification এবং audience restriction গুরুত্বপূর্ণ।
একটি ভুল SAML configuration Authentication Boundary দুর্বল করে দিতে পারে।
7. API ও GraphQL Security: Backend-এর Hidden Attack Surface
আধুনিক Application-এর অনেক functionality API-এর মাধ্যমে পরিচালিত হয়।
কিন্তু API endpoint-এ ভুল authorization, excessive data exposure এবং input validation gap থাকলে sensitive information ঝুঁকিতে পড়তে পারে।
secMONSTER README-তে API Security ও GraphQL Testing-এর বেশ কিছু category রয়েছে।
API Security Review
-
Broken Object Level Authorization
-
Broken Authentication
-
Mass Assignment
-
Excessive Data Exposure
-
API Key Exposure
-
Rate Limiting Configuration
-
API Version Exposure
GraphQL Security
GraphQL API-তে schema exposure, authorization, query complexity এবং resolver-level access control গুরুত্বপূর্ণ।
README-তে GraphQL introspection এবং injection-related testing category-এর কথা বলা হয়েছে।
Defensive API Checklist
-
প্রতিটি endpoint-এ authorization যাচাই করুন।
-
Object-level permission server-side enforce করুন।
-
Sensitive field response থেকে বাদ দিন।
-
Rate limiting configure করুন।
-
API key কখনো source code-এ hardcode করবেন না।
-
GraphQL query depth ও complexity সীমাবদ্ধ করুন।
-
Authentication এবং authorization আলাদাভাবে পরীক্ষা করুন।
8. Container ও Kubernetes Security
Container technology Application Deployment-কে সহজ করেছে। কিন্তু ভুল Container Configuration বা Kubernetes RBAC policy বড় Security Risk তৈরি করতে পারে।
secMONSTER README-তে নিচের বিষয়গুলো রয়েছে:
-
Kubernetes API Exposure
-
Secrets Management
-
RBAC Configuration
-
Container Security
-
Container Escape-related Assessment
-
Cloud-Native Infrastructure Security
Kubernetes RBAC
Role-Based Access Control নির্ধারণ করে কোন user বা service account কী করতে পারবে।
অতিরিক্ত permission দেওয়া হলে একটি compromised service account থেকে বড় infrastructure risk তৈরি হতে পারে।
Kubernetes Secrets
API key, database password এবং certificate-এর মতো sensitive data সুরক্ষিতভাবে সংরক্ষণ করা জরুরি।
Container Hardening
-
Non-root container ব্যবহার করুন।
-
Minimal base image নির্বাচন করুন।
-
Image vulnerability scan করুন।
-
Read-only filesystem বিবেচনা করুন।
-
Privileged container এড়িয়ে চলুন।
-
Runtime security monitoring চালু রাখুন।
এই category-গুলো secMONSTER-এর README-তে documented; সম্পূর্ণ Kubernetes assessment pipeline independently verified নয়।
9. Network ও Protocol Security: HTTP/2, WebSocket, DNS এবং QUIC
secMONSTER README-তে Traditional HTTP testing-এর বাইরেও বিভিন্ন network protocol-এর security assessment-এর কথা বলা হয়েছে।
HTTP/2
HTTP/2 application performance বাড়াতে সাহায্য করে, তবে protocol configuration এবং intermediary handling-এ security issue থাকতে পারে।
WebSocket
WebSocket-এর ক্ষেত্রে Origin Validation, Authentication, Authorization এবং Message Validation গুরুত্বপূর্ণ।
DNS Rebinding
DNS Rebinding একটি security concept, যেখানে DNS resolution behaviour ব্যবহার করে browser ও network trust boundary নিয়ে সমস্যা তৈরি হতে পারে।
QUIC
QUIC হলো UDP-ভিত্তিক transport protocol, যা HTTP/3-এর ভিত্তি।
Protocol implementation ও configuration review-এর মাধ্যমে security weakness শনাক্ত করা যেতে পারে।
WebTransport
WebTransport modern web application-এর bidirectional communication-এর জন্য ব্যবহৃত হয়।
README-তে WebTransport Security-এর কথাও রয়েছে।
10. AI ও LLM Security: নতুন Technology, নতুন Attack Surface!
AI-powered application জনপ্রিয় হওয়ার সঙ্গে সঙ্গে নতুন ধরনের security risk তৈরি হচ্ছে।
একটি LLM application-এর Prompt Processing, Retrieval System, Tool Integration, Memory এবং Data Access Layer আলাদাভাবে secure করতে হয়।
secMONSTER README-তে AI/LLM Security-এর কয়েকটি category উল্লেখ রয়েছে:
-
Prompt Injection Assessment
-
Chain-of-Thought Information Exposure
-
LLM Memory Poisoning
-
Model Information Exposure
-
Training Data Integrity
-
AI Application Security
Prompt Injection
Prompt Injection ঘটে যখন untrusted input AI model-এর instruction hierarchy বা intended workflow-কে প্রভাবিত করতে পারে।
Defensive approach:
-
System instruction এবং user input আলাদা রাখুন।
-
External content-কে untrusted data হিসেবে বিবেচনা করুন।
-
Tool permission সীমাবদ্ধ রাখুন।
-
Sensitive information model context-এ অপ্রয়োজনীয়ভাবে দেবেন না।
-
Human approval ছাড়া high-impact action চালু করবেন না।
-
Prompt injection testing-কে controlled test case-এ সীমাবদ্ধ রাখুন।
LLM Memory Security
AI application-এর persistent memory-তে untrusted information ঢুকে গেলে পরবর্তী interaction-এ সমস্যা তৈরি হতে পারে।
তাই memory isolation, source validation এবং permission control গুরুত্বপূর্ণ।
নোট: README-তে AI model extraction ও training data-related testing-এর কথা থাকলেও বাস্তবে এসব feature কতটা কার্যকর, তা independently যাচাই করা হয়নি।
11. Web3 ও DeFi Security
Web3 ecosystem-এ Smart Contract, Wallet Integration, Token Logic এবং DeFi Protocol-এর security অত্যন্ত গুরুত্বপূর্ণ।
secMONSTER README-তে নিচের বিষয়গুলো উল্লেখ রয়েছে:
-
Smart Contract Exposure
-
ABI-related Assessment
-
Wallet Security
-
DeFi Flash Loan Risk
-
Blockchain Application Security
একটি Smart Contract-এর ভুল access control বা business logic flaw আর্থিক ক্ষতির কারণ হতে পারে।
Defensive review-এর ক্ষেত্রে:
-
Access control
-
Reentrancy protection
-
Integer handling
-
Oracle dependency
-
External call validation
-
Upgradeability control
-
Event logging
এসব বিষয় বিশেষজ্ঞ audit-এর মাধ্যমে যাচাই করা প্রয়োজন।
12. Out-of-Band Detection: Blind Vulnerability কীভাবে যাচাই করা হয়?
secMONSTER README-তে OOB বা Out-of-Band Detection component-এর কথা বলা হয়েছে।
কিছু vulnerability সরাসরি application response-এ দৃশ্যমান হয় না। এ ধরনের ক্ষেত্রে controlled callback infrastructure ব্যবহার করে নির্দিষ্ট interaction ঘটেছে কি না পর্যবেক্ষণ করা যায়।
README-তে উল্লেখিত component:
-
Callback Server
-
Unique Callback ID
-
Callback Logging
-
Configurable Timeout
-
OOB Event Verification
এটি বিশেষভাবে sensitive functionality।
অতএব কোনো live third-party target-এর বিরুদ্ধে callback-based testing চালানো উচিত নয়, যদি না explicit written authorization এবং নির্ধারিত test infrastructure থাকে।
13. Vulnerability Reporting: Finding থেকে Remediation পর্যন্ত
একটি Security Assessment শুধু vulnerability খুঁজে পাওয়ার মধ্যে শেষ হয় না। Finding-এর Evidence, Severity, Business Impact এবং Remediation Recommendation সঠিকভাবে document করা জরুরি।
secMONSTER README-তে নিচের reporting format-এর কথা বলা হয়েছে:
Format উদ্দেশ্য JSON Structured data ও automation CSV Spreadsheet analysis HTML Interactive report SQLite Findings persistence Console Live status ও findings
README-তে আরও রয়েছে:
-
CVE Mapping
-
CWE Classification
-
OWASP Top 10 Categorization
-
CVSS Scoring
-
Risk Level
-
Confidence Score
-
Timestamp
-
Finding Metadata
-
Remediation Recommendation
এগুলো documentation-এ বর্ণিত reporting capability। সব report output বাস্তবে সম্পূর্ণভাবে generated হয় কি না, তা independently tested নয়।
14. Built-in Security Ecosystem: অনেক পরিচিত Tool-এর Reference
secMONSTER README-তে বিভিন্ন পরিচিত cybersecurity tool-এর নাম category অনুযায়ী উল্লেখ করা হয়েছে।
Category README-তে উল্লেখিত Tool Reconnaissance Nmap, Recon-ng, Gobuster, Amass Web Security Burp Suite, OWASP ZAP, Nuclei, Nikto Vulnerability Research Searchsploit Cloud Security Pacu, ScoutSuite, CloudEnum Mobile Security Frida, MobSF, Drozer Wireless Security Aircrack-ng, Kismet, BetterCap Privilege Escalation Research LinPEAS, WinPEAS Network Analysis Netcat, Responder
এখানে একটি গুরুত্বপূর্ণ বিষয়: README-তে কোনো tool-এর নাম থাকা মানেই সেটি secMONSTER-এর সঙ্গে bundled, installed বা fully integrated—এমন নয়।
এগুলো project documentation-এ উল্লেখিত ecosystem/tool references হিসেবে বিবেচনা করা উচিত।
15. Performance ও Scalability
README-তে secMONSTER-এর জন্য নিচের performance specification দাবি করা হয়েছে:
Feature README-তে উল্লেখ Multi-threading Default 10 workers Rate Limiting Configurable requests/sec Connection Pooling Configurable connection limits Cache 10,000 items Cache TTL 600 seconds Task Queue 100,000 tasks Timeout Configurable Proxy Support Proxy list support
এসব সংখ্যা README-তে documented configuration claim। Independent benchmark বা load test ছাড়া এগুলোকে verified performance result হিসেবে বিবেচনা করা উচিত নয়।
বিশেষ করে 100,000 task queue কিংবা 10,000-item cache-এর দাবি বাস্তব production workload-এ যাচাই করা প্রয়োজন।
🚀 16. Installation Guide: Linux ও Kali Linux
secMONSTER-এর README অনুযায়ী প্রয়োজন:
-
Python 3.11+
-
pip3
-
Full functionality-এর জন্য কিছু ক্ষেত্রে sudo/Administrator privileges
Step 1: Python Version যাচাই করুন
python3 --version
Step 2: Git যাচাই করুন
git --version
Step 3: Repository Clone করুন
git clone https://github.com/sylhetyhackvenger/secMONSTER
Step 4: Project Directory-তে প্রবেশ করুন
cd secMONSTER
Step 5: Virtual Environment তৈরি করুন
python3 -m venv .venv
Activate করুন:
source .venv/bin/activate
Step 6: pip Update করুন
python3 -m pip install --upgrade pip
Step 7: Dependencies Install করুন
pip install -r requirements.txt
Repository-তে requirements.txt রয়েছে। এতে নিচের dependency category-গুলো দেখা যায়:
Core Framework:
-
aiohttp
-
aiofiles
-
colorama
-
dnspython
-
requests
-
cryptography
HTTP/2:
-
h2
-
hyperframe
Networking:
-
pyOpenSSL
-
PySocks
-
urllib3
Data Processing:
-
PyYAML
-
Jinja2
-
Markdown
-
JSON5
Testing:
-
pytest
-
pytest-asyncio
Advanced Integration:
-
GraphQL Core
-
PyJWT
-
lxml
-
defusedxml
-
websockets
-
oauthlib
-
python-saml
-
boto3
-
kubernetes
-
redis
-
pymongo
Dependency list থেকে বোঝা যায়, project-টি অনেক ধরনের technology integration-এর কথা মাথায় রেখে তৈরি করা হয়েছে। তবে সব dependency install হলেই সব feature operational হবে—এমন নয়। https://github.com/sylhetyhackvenger/secMONSTER/blob/main/requirements.txt
Installation-এর সময় সতর্কতা
-
Python version compatibility যাচাই করুন।
-
Dependency conflict হলে virtual environment ব্যবহার করুন।
-
অজানা external package install করার আগে package identity যাচাই করুন।
-
Production machine-এ সরাসরি পরীক্ষা না করে isolated environment ব্যবহার করুন।
-
Root privilege ছাড়া সম্ভব এমন কাজ root হিসেবে চালাবেন না।
17. Safe Usage Tutorial: কীভাবে Responsible Security Assessment করবেন?
secMONSTER-এর README-তে একাধিক CLI example দেওয়া হয়েছে। কিন্তু repository-তে exploitation, reverse-shell, persistence, lateral movement এবং data-exfiltration-related capability-র বর্ণনাও রয়েছে।
তাই এখানে live target-এর বিরুদ্ধে broad scanning বা exploit চালানোর operational command দেওয়া হচ্ছে না।
পরিবর্তে একটি নিরাপদ assessment workflow দেওয়া হলো।
Step 1: Written Authorization সংগ্রহ করুন
Testing-এর আগে system owner-এর কাছ থেকে লিখিত অনুমতি নিন।
অনুমতির মধ্যে থাকা উচিত:
-
Target domain ও IP range
-
Testing window
-
অনুমোদিত vulnerability category
-
Rate limit
-
Excluded system
-
Emergency contact
-
Data handling policy
Step 2: Isolated Lab তৈরি করুন
নিজের local development environment বা deliberately vulnerable training application ব্যবহার করুন।
Production customer data বা third-party infrastructure ব্যবহার করবেন না।
Step 3: Scope Document তৈরি করুন
একটি সাধারণ scope document-এ লিখুন:
Assessment Name: Internal Security Review
Environment: Authorized Test Lab
Application: Locally Hosted Test Application
Testing Scope: Defensive Configuration Review
Data Policy: No Real Customer Data
Authorization: System Owner Approved
Step 4: Static Security Review করুন
Application-এর source code, configuration এবং dependency list review করুন।
বিশেষভাবে:
-
Hardcoded credentials
-
Weak authentication policy
-
Missing authorization checks
-
Insecure HTTP headers
-
Outdated dependencies
-
Unsafe file handling
-
Excessive cloud permissions
Step 5: Safe Configuration Review করুন
যেসব control নিরাপদে যাচাই করা যায়:
-
HTTPS configuration
-
HSTS
-
CSP
-
JWT validation policy
-
OAuth redirect policy
-
API rate limiting
-
Kubernetes RBAC
-
Container privilege
-
Cloud IAM policy
Step 6: Findings Document করুন
প্রতিটি finding-এর জন্য:
-
Finding ID
-
Affected Component
-
Risk Level
-
Evidence
-
Business Impact
-
Remediation
-
Verification Status
লিখে রাখুন।
Step 7: Remediation Verify করুন
Fix প্রয়োগের পরে একই authorized lab environment-এ পুনরায় যাচাই করুন।
এতে security assessment একটি measurable improvement process-এ পরিণত হয়।
18. Source Code Review: secMONSTER-এর বাস্তব অবস্থা কী?
এই repository-র সবচেয়ে গুরুত্বপূর্ণ অংশ হলো source code-এর সঙ্গে README-এর capability comparison।
GitHub-এ প্রকাশিত প্রধান Python file:
secmonster.py
GitHub file metadata অনুযায়ী:
-
7,009 lines
-
6,487 lines of code
-
প্রায় 346 KB source file
এটি একটি বড় single-file Python implementation। https://github.com/sylhetyhackvenger/secMONSTER/blob/main/secmonster.py
Source Code-এ কী পাওয়া গেছে?
1. Payload Definition
Source code-এ XSS, SQLi, XXE, NoSQL, API, GraphQL, WebSocket, HTTP/2 এবং অন্যান্য category-এর payload constant/list দেখা যায়।
2. Multi-Technology Coverage
Source file-এ বিভিন্ন technology-specific test data এবং assessment-related component রয়েছে।
3. Python-based Implementation
Project-এর প্রধান implementation Python-এ লেখা।
4. Requirements File
একাধিক networking, cloud, API, XML, WebSocket এবং data processing dependency তালিকাভুক্ত রয়েছে।
5. Advanced Security Topics
Source code-এ AI, Kubernetes, JWT এবং API-related test data-ও দেখা যায়।
গুরুত্বপূর্ণ বাস্তব সীমাবদ্ধতা
Repository README-র শুরুতে project-টিকে under development বলা হয়েছে। অথচ একই README-এর শেষে Version 3.0.0, Active & Working এবং August 2026 update-এর কথা বলা হয়েছে।
এই status inconsistency documentation-এ পরিষ্কার করা প্রয়োজন।
আরও গুরুত্বপূর্ণ বিষয়:
-
README-তে
secmonster.py-এর CLI usage example দেওয়া হয়েছে। -
কিন্তু প্রকাশিত source page-এর searchable text-এ
ArgumentParser,parse_argsএবংdef mainপাওয়া যায়নি। -
README-তে 150+ security tests-এর দাবি রয়েছে, কিন্তু independent test coverage report বা benchmark দেওয়া নেই।
-
README-তে detailed cloud, AI, Web3 এবং post-exploitation capability-র বর্ণনা আছে; প্রতিটি feature end-to-end কাজ করে কি না যাচাই করা হয়নি।
-
README-র “Does NOT automatically exploit vulnerabilities” বক্তব্যের পাশাপাশি reverse shell, persistence, lateral movement, data exfiltration এবং cover-tracking-related capability-র বর্ণনাও রয়েছে। এই documentation tension আরও পরিষ্কার করা প্রয়োজন।
অতএব, 150+ tests-কে README-র দাবি হিসেবে উপস্থাপন করা উচিত; verified working test count হিসেবে নয়।
19. Project-এর Strengths ও Improvement Areas
ইতিবাচক দিক
Broad Security Scope: Web, API, Cloud, Container, AI এবং Web3-এর মতো বিভিন্ন domain অন্তর্ভুক্ত করার পরিকল্পনা রয়েছে।
Large Python Source: Source review-এর জন্য একটি বড় central implementation প্রকাশ করা হয়েছে।
Structured Dependencies: বিভিন্ন technology integration-এর জন্য dependency তালিকা রয়েছে।
Reporting Concept: JSON, CSV, HTML ও SQLite reporting architecture উল্লেখ করা হয়েছে।
Mitigation Guidance: Vulnerability category অনুযায়ী defensive remediation-এর বিষয় অন্তর্ভুক্ত করা হয়েছে।
Improvement Opportunities
1. Documentation Consistency: Under Development এবং Active & Working status-এর পার্থক্য পরিষ্কার করতে হবে।
2. Test Coverage: প্রতিটি vulnerability module-এর automated unit ও integration test প্রকাশ করা প্রয়োজন।
3. CLI Documentation: Supported arguments এবং বাস্তব parser implementation স্পষ্টভাবে document করা প্রয়োজন।
4. Safe Defaults: Destructive, high-impact বা intrusive test default-ভাবে disabled রাখা উচিত।
5. Authorization Controls: Target scope validation এবং explicit authorization workflow যোগ করা যেতে পারে।
6. Reproducible Benchmarks: Detection accuracy, false positive এবং performance metric-এর reproducible test result প্রকাশ করা প্রয়োজন।
7. Modular Architecture: 7,009-line single Python file-কে আলাদা module-এ ভাগ করলে maintainability বাড়তে পারে।
8. Dependency Management: Optional ও mandatory dependency আলাদা করে version pinning এবং compatibility matrix প্রকাশ করা প্রয়োজন।
20. License: GPL-3.0
Repository-তে GNU General Public License v3.0 উল্লেখ রয়েছে।
GPL-3.0 একটি copyleft open-source license।
এর অধীনে software ব্যবহার, পরিবর্তন ও redistribution করা যায়, তবে distribution-এর ক্ষেত্রে license-এর শর্ত মানতে হয়।
বিশেষ করে modified version বিতরণ করলে প্রযোজ্য source-code availability এবং license obligations বিবেচনা করতে হবে।
Repository-র LICENSE file-এ warranty disclaimer-ও রয়েছে।
License: GPL-3.0
🏁 Final Verdict: secMONSTER কি সত্যিই All-in-One Security Assessment Framework?
secMONSTER-এর সবচেয়ে আকর্ষণীয় দিক হলো এর বিস্তৃত security coverage।
একটি framework-এর মধ্যে Web Application, API, Cloud, Kubernetes, Authentication, Network Protocol, AI/LLM এবং Web3 Security-এর মতো বিষয় অন্তর্ভুক্ত করার লক্ষ্য নিঃসন্দেহে ambitious।
150+ security test-এর README claim, প্রায় 7,009-line Python source, একাধিক integration dependency এবং structured reporting architecture—সব মিলিয়ে এটি একটি বড় cybersecurity project।
কিন্তু একটি বড় feature list মানেই একটি production-ready security platform নয়।
বিশেষভাবে মনে রাখতে হবে:
-
README-তে project status নিয়ে অসংগতি রয়েছে।
-
150+ test-এর স্বাধীন verification পাওয়া যায়নি।
-
CLI documentation এবং source-level parser evidence-এর মধ্যে gap রয়েছে।
-
Advanced exploitation ও post-exploitation capability-র বর্ণনা রয়েছে।
-
Detection accuracy এবং false-positive benchmark independently verified নয়।
আমার মূল্যায়নে secMONSTER-কে একটি ambitious, under-development security assessment framework হিসেবে বিবেচনা করাই বেশি যথাযথ। এটি cybersecurity researcher এবং developer-দের জন্য source-code study ও controlled lab evaluation-এর বিষয় হতে পারে। তবে production environment-এ ব্যবহারের আগে code audit, dependency review, module-level testing এবং authorization safeguards যাচাই করা জরুরি।
মনে রাখবেন: একটি vulnerability শনাক্ত করাই Security Assessment-এর শেষ নয়—সঠিক evidence, impact analysis এবং effective remediation-ই একটি নিরাপদ system তৈরির মূল ভিত্তি।
GitHub Repository: https://github.com/sylhetyhackvenger/secMONSTER