

Android Security Research | APK Analysis | SSL Pinning | Smali | Termux
Android application security নিয়ে যারা research, APK analysis এবং reverse engineering শিখতে আগ্রহী, তাদের জন্য SSL-BYPASS একটি interesting research project।
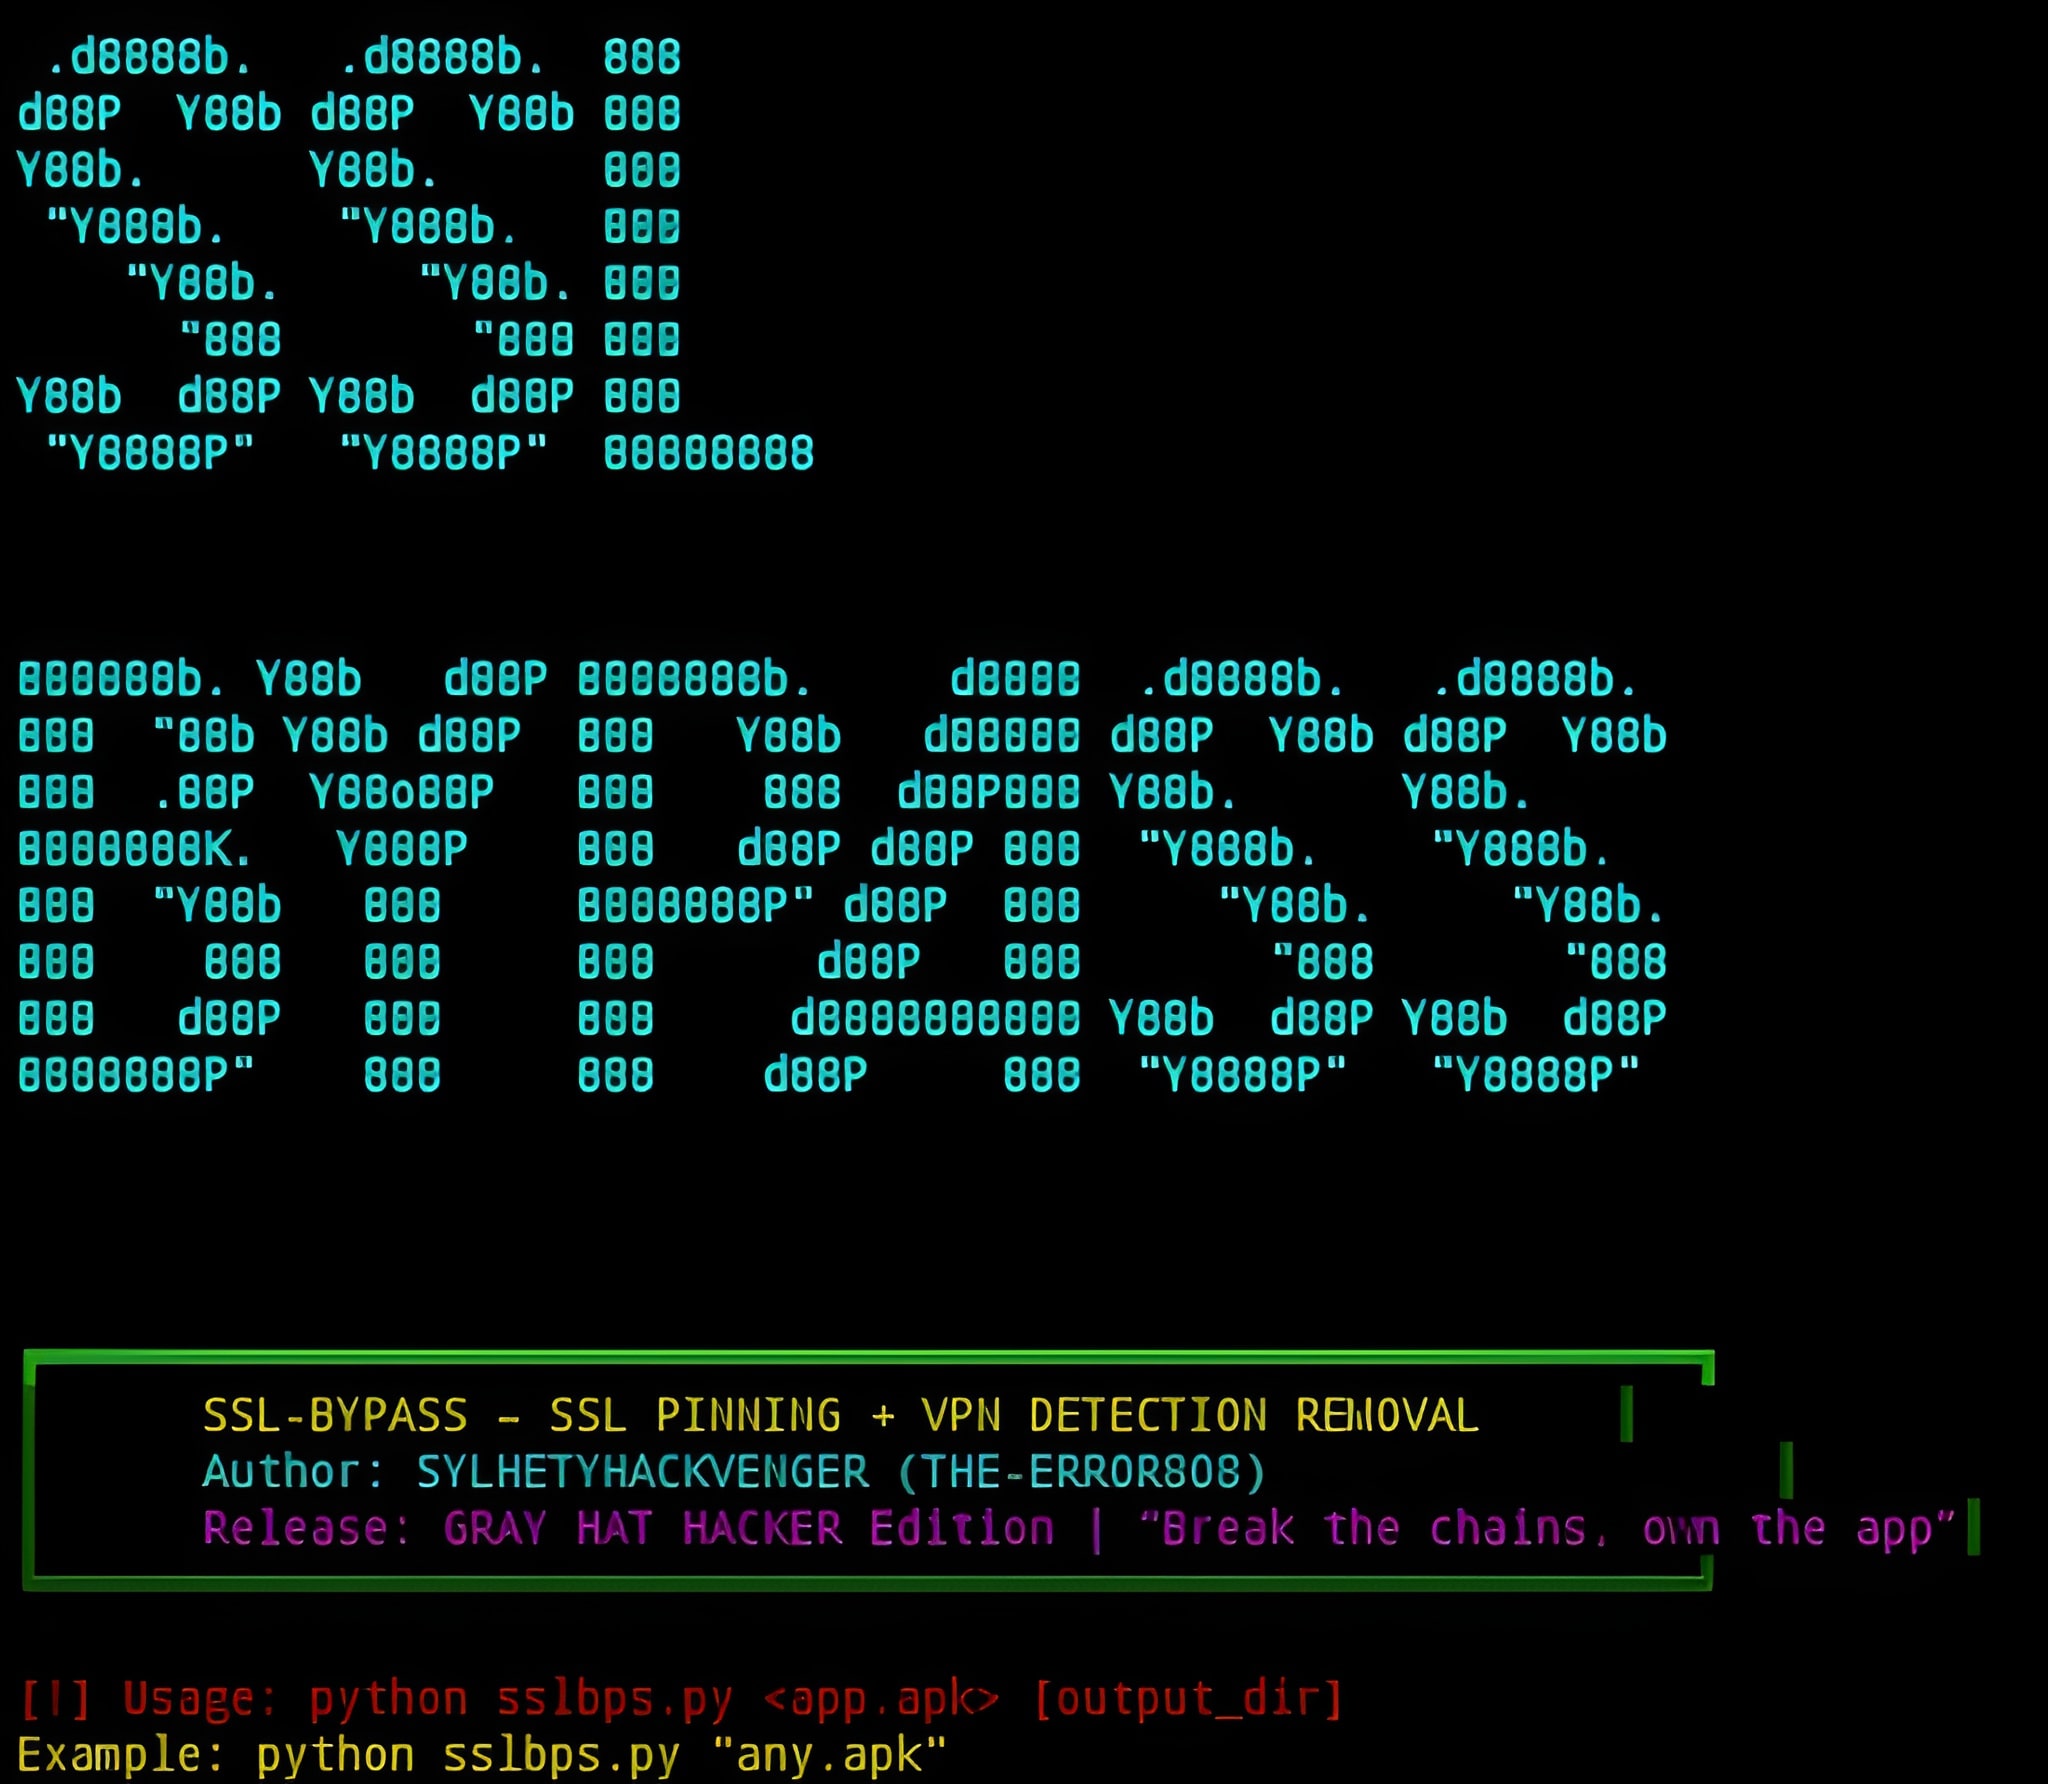
SSLBPS (SSL-BYPASS Research Framework) হলো Python-based একটি Android application security research tool, developed by SYLHETYHACKVENGER। এই project-এর মূল উদ্দেশ্য হচ্ছে Android application-এর internal structure, security configuration, certificate trust model এবং network security mechanisms নিয়ে analysis ও research করা।
বিশেষ করে Android APK-এর Manifest, Smali code, SSL certificate trust configuration এবং mobile application security controls সম্পর্কে practical ধারণা পেতে project-টি কাজে আসতে পারে।
🔍 What is SSL-BYPASS?
SSL-BYPASS একটি Android security research framework, যা APK-related analysis এবং application security configuration inspection-এর জন্য তৈরি।
এর নাম SSL-BYPASS হলেও project-টি শুধু SSL নিয়ে সীমাবদ্ধ নয়। Repository documentation অনুযায়ী, এতে Android APK analysis, Manifest processing, Smali exploration এবং network security configuration research-এর মতো বিষয় অন্তর্ভুক্ত রয়েছে।
এটি মূলত security researchers, Android developers এবং reverse engineering learners-দের জন্য একটি research-oriented project।
🚀 Main Features & Highlights
1. Android APK Analysis
Android application package (APK)-এর internal structure এবং relevant application components নিয়ে research করতে সাহায্য করে।
2. AndroidManifest.xml Inspection
Application manifest-এর configuration, permissions এবং security-related settings পরীক্ষা করার research workflow রয়েছে।
3. Smali Code Exploration
Decompiled Android application-এর Smali code structure explore করার সুবিধা রয়েছে।
4. Certificate Trust Model Research
Android application কীভাবে SSL/TLS certificate trust করে, সেই security mechanism সম্পর্কে analysis করার সুযোগ দেয়।
5. Network Security Configuration
Android-এর network security configuration এবং certificate trust-related settings নিয়ে কাজ করার জন্য research functionality রয়েছে।
6. Application Rebuilding Workflow
APK analysis-এর পর rebuilding-related workflow-এর বিষয়টিও project-এ অন্তর্ভুক্ত করা হয়েছে।
7. Terminal-Based Interface
Tool-টি command-line interface ভিত্তিক এবং Python দিয়ে তৈরি।
8. Cross-Platform Research Support
Repository-তে cross-platform support-এর কথা উল্লেখ করা হয়েছে। তবে নির্দিষ্ট OS/version compatibility ব্যবহার করার আগে যাচাই করে নেওয়া উচিত।
🛠️ Requirements
Tool ব্যবহার করার আগে নিচের environment প্রস্তুত রাখুন:
-
Python 3
-
Git
-
Termux (Android users-এর জন্য)
-
Java / OpenJDK
-
Apktool
-
AAPT
-
Internet connection
-
Basic Android APK analysis knowledge
Repository-এর Python script-এ colorama dependency ব্যবহার করা হয়েছে। Termux environment-এ Java, AAPT এবং Apktool setup করার automated logic-ও রয়েছে।
📲 Basic Setup Guide (Termux)
Step 1: Update Termux packages
Termux open করে package update করুন।
Step 2: Install Python and Git
Python এবং Git environment প্রস্তুত করুন।
Step 3: Clone the repository
Official GitHub repository থেকে project-এর source code সংগ্রহ করুন।
Step 4: Install Python dependencies
Repository-এর requirements.txt অনুসরণ করে প্রয়োজনীয় Python package install করুন।
Step 5: Review the source code
Tool চালানোর আগে Python script এবং external download sources review করে নিন। বিশেষ করে APK modification এবং signing-related functionality বুঝে নিন।
Step 6: Run in an authorized test environment
নিজের তৈরি অথবা explicit permission থাকা test APK ব্যবহার করে research করুন।
Official Source Code:
https://github.com/sylhetyhackvenger/SSL-BYPASS
🎯 Who Can Use This Project?
এই research framework বিশেষভাবে উপযোগী হতে পারে:
-
Android Security Researchers
-
Mobile Application Developers
-
APK Analysis Learners
-
Reverse Engineering Students
-
Cybersecurity Enthusiasts
-
Software Auditing Professionals
⚠️ Important Security Disclaimer
এই project শুধুমাত্র educational purposes, authorized security research এবং software auditing-এর জন্য ব্যবহার করুন।
অন্যের application-এর security mechanism পরিবর্তন, unauthorized traffic interception অথবা কোনো security restriction এড়িয়ে যাওয়ার আগে যথাযথ permission নিশ্চিত করুন।
নিজের application অথবা অনুমোদিত testing environment ছাড়া এই ধরনের functionality ব্যবহার করা উচিত নয়।
📥 Download SSL-BYPASS
Project-এর source code এবং latest updates পেতে official GitHub repository visit করুন:
GitHub Repository:
https://github.com/sylhetyhackvenger/SSL-BYPASS
Repository থেকে source code download করার আগে README এবং project files ভালোভাবে review করে নিন।
📝 Final Thoughts
Android application security শেখার জন্য APK structure, Smali code, SSL/TLS certificate validation এবং network security configuration সম্পর্কে ধারণা থাকা গুরুত্বপূর্ণ।
SSLBPS project এই বিষয়গুলো নিয়ে research এবং hands-on learning-এর একটি starting point হিসেবে বিবেচনা করা যেতে পারে।
যারা Android security এবং reverse engineering নিয়ে কাজ করতে চান, তারা project-টি explore করে দেখতে পারেন।
Happy Learning & Stay Secure!