

🚨 আপনার API-এর আড়ালে কি লুকিয়ে আছে Exposed API Key, JWT Token ও Sensitive Data? THUGSAPI-এর 50+ Security Checks, Secret Discovery, GraphQL Introspection, Subdomain Takeover Detection ও WAF Evasion-এর সম্পূর্ণ Feature Breakdown!
একটি API Endpoint-এর ভুল Configuration পুরো Application-এর Security Posture দুর্বল করে দিতে পারে। কখনো Exposed API Key, কখনো ভুল CORS Policy, আবার কখনো Publicly Accessible Sensitive File—ছোট একটি Misconfiguration থেকেও বড় Security Incident তৈরি হতে পারে।
এই ধরনের ঝুঁকি শনাক্ত করার জন্য Web Security Research ও API Security Assessment-এ Reconnaissance একটি গুরুত্বপূর্ণ ধাপ।
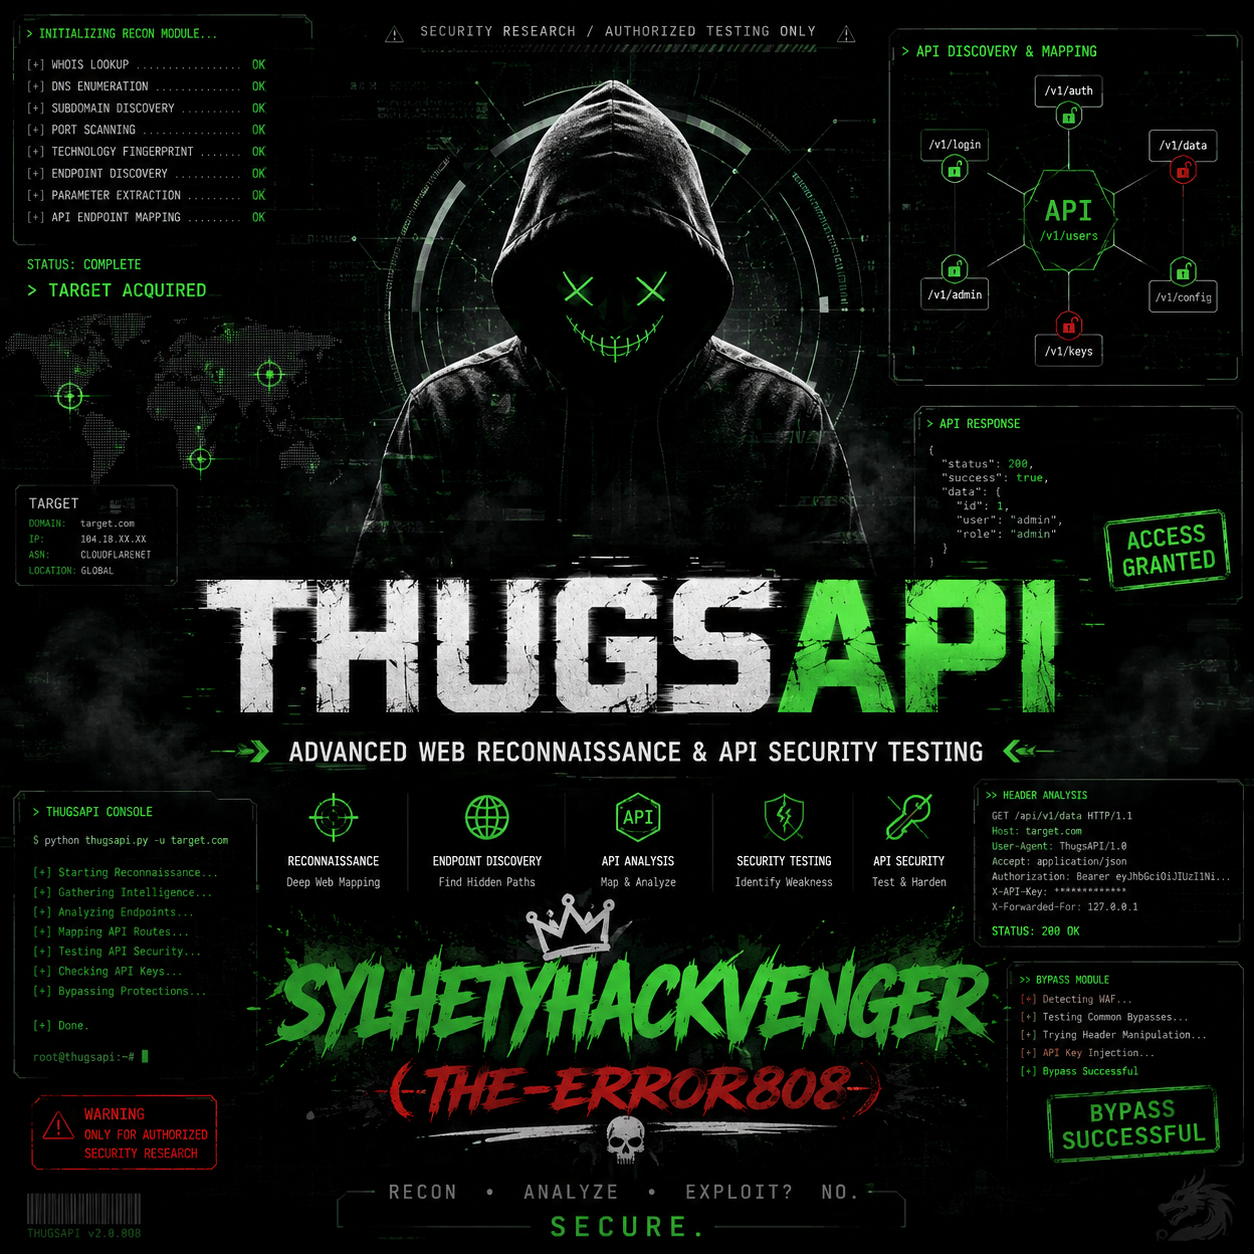
আজকের আলোচনায় থাকছে THUGSAPI—SYLHETYHACKVENGER (THE-ERROR808)-এর তৈরি Python-ভিত্তিক Web Reconnaissance ও API Security Analysis Tool।
GitHub README অনুযায়ী, এটি 4-Phase Analysis Architecture এবং 50+ Security Checks-এর দাবি করে। DNS Enumeration, Subdomain Discovery, API Endpoint Discovery, JWT Analysis, GraphQL Introspection, CORS Analysis, Secret Discovery এবং Security Header Inspection এর উল্লেখযোগ্য ফিচার। <Cite refs={[“turn922864view0″,”turn528139view0”]}/>
চলুন, এর Architecture, Feature, Installation, Source Code Review এবং নিরাপদ ব্যবহারের পদ্ধতি বিস্তারিত দেখি।
১. THUGSAPI কী?
THUGSAPI একটি Automated Web Reconnaissance ও Security Analysis Framework।
এটি একটি Web Application বা API-এর বিভিন্ন Publicly Observable তথ্য বিশ্লেষণের জন্য তৈরি।
এর প্রধান উদ্দেশ্য:
-
Domain ও DNS Information সংগ্রহ।
-
Subdomain সম্পর্কে তথ্য বের করা।
-
Web Technology Fingerprinting।
-
Security Header Analysis।
-
API Endpoint Discovery।
-
GraphQL ও WebSocket সম্পর্কিত তথ্য শনাক্ত করা।
-
JWT Token-এর তথ্য বিশ্লেষণ।
-
সম্ভাব্য Exposed Secret শনাক্ত করা।
-
CORS Configuration পর্যালোচনা।
-
JSON ও অন্যান্য Report তৈরি।
এখানে একটি গুরুত্বপূর্ণ পার্থক্য মনে রাখতে হবে: README-তে উল্লেখ করা কোনো Feature মানেই সেটি সব Target-এ নির্ভুলভাবে কাজ করবে—এমন নয়। Tool-এর Detection Result অবশ্যই Manual Verification-এর মাধ্যমে যাচাই করতে হবে।
২. THUGSAPI-এর 4-Phase Architecture
এই Framework-এর সবচেয়ে গুরুত্বপূর্ণ অংশ হলো এর Phase-Based Architecture।
Phase 0: Preparation
এই পর্যায়ে Tool Target URL এবং প্রাথমিক Network Configuration সম্পর্কে তথ্য যাচাই করে।
README ও Source Code অনুযায়ী এর কাজের মধ্যে রয়েছে:
-
URL Validation
-
DNS Resolution
-
Network Connectivity Check
-
SSL/TLS Inspection
-
WAF Detection
-
Rate-Limit Observation
-
Proxy Configuration
-
Session Management
এই পর্যায়ের উদ্দেশ্য হলো পরবর্তী Analysis-এর আগে প্রয়োজনীয় Connection ও Configuration সম্পর্কে ধারণা তৈরি করা।
Phase 1: Reconnaissance
এটি মূলত Domain ও Infrastructure Intelligence সংগ্রহের পর্যায়।
এখানে রয়েছে:
-
DNS Record Collection
-
WHOIS Lookup
-
Subdomain Discovery
-
Technology Detection
-
Security Header Analysis
-
SSL Certificate Information
-
Port Information
-
Third-Party Service Detection
-
সম্ভাব্য Subdomain Takeover Indicator
এই তথ্যগুলো Security Auditor-কে Infrastructure-এর সামগ্রিক চিত্র বুঝতে সাহায্য করতে পারে।
Phase 2: Discovery
এই পর্যায়ে Web Application-এর বিভিন্ন Public Endpoint ও Configuration সম্পর্কে তথ্য সংগ্রহের ব্যবস্থা রয়েছে।
README-তে উল্লেখ করা হয়েছে:
-
API Endpoint Discovery
-
Directory Discovery
-
File Discovery
-
Parameter Discovery
-
Hidden Path Identification
-
Admin Panel Detection
-
Backup File Discovery
-
GraphQL Introspection
-
WebSocket Discovery
-
CORS Analysis
এই ফিচারগুলো ব্যবহার করার ক্ষেত্রে অবশ্যই Written Authorization এবং নির্দিষ্ট Testing Scope থাকতে হবে। অনুমতি ছাড়া কোনো Website-এ Active Discovery চালানো উচিত নয়।
Phase 3: Deep Analysis
এটি Application-এর বিভিন্ন Content ও Security Configuration বিশ্লেষণের পর্যায়।
README অনুযায়ী:
-
HTML Structure Analysis
-
JavaScript Extraction
-
CSS Extraction
-
HTML Comment Extraction
-
Secret Discovery
-
Form Analysis
-
Cookie Analysis
-
Metadata Extraction
-
JWT Decoding
-
Cache Header Analysis
এখানে একটি গুরুত্বপূর্ণ বিষয় হলো, JWT Decode করা আর JWT Signature Verify করা এক বিষয় নয়। Token-এর Payload পড়তে পারলেই Token বৈধ প্রমাণিত হয় না।
<Cite refs={[“turn528139view0″,”turn528139view2”]}/>
৩. THUGSAPI-এর গুরুত্বপূর্ণ Features
3.1 DNS & WHOIS Enumeration
DNS ও WHOIS Information একটি Domain-এর Infrastructure সম্পর্কে প্রাথমিক ধারণা দেয়।
THUGSAPI README অনুযায়ী DNS-এর বিভিন্ন Record সংগ্রহের সুবিধা রয়েছে:
-
A Record
-
AAAA Record
-
MX Record
-
NS Record
-
TXT Record
এছাড়া WHOIS Lookup-এর মাধ্যমে Domain Registration Information সংগ্রহের কথাও উল্লেখ রয়েছে।
কেন গুরুত্বপূর্ণ?
একজন Security Auditor Domain Configuration, Mail Infrastructure এবং DNS Management সম্পর্কে প্রাথমিক ধারণা পেতে পারেন।
3.2 Subdomain Discovery
একটি Organization-এর Main Domain ছাড়াও একাধিক Subdomain থাকতে পারে।
উদাহরণ:
-
www.example.com
-
api.example.com
-
docs.example.com
-
staging.example.com
README অনুযায়ী THUGSAPI 40+ Common Subdomain Pattern পরীক্ষা করার দাবি করে।
এটি Security Team-কে তাদের অনুমোদিত Domain Inventory পর্যালোচনায় সহায়তা করতে পারে।
3.3 Subdomain Takeover Detection
Subdomain Takeover একটি গুরুত্বপূর্ণ Web Security Risk।
কোনো Subdomain যদি এমন একটি External Service-এর দিকে নির্দেশ করে, যার Resource আর বিদ্যমান নেই বা ভুলভাবে Configured, তাহলে নির্দিষ্ট পরিস্থিতিতে সেটি অন্য কেউ Claim করতে পারে।
THUGSAPI README-তে 17+ Platform-এর Takeover Pattern শনাক্ত করার দাবি রয়েছে।
উল্লেখিত Platform-এর মধ্যে রয়েছে:
-
AWS S3
-
GitHub Pages
-
Heroku
-
Cloudflare
-
Netlify
-
Vercel
-
Azure
-
Google Cloud
-
Shopify
-
Tumblr
-
Fastly
-
Akamai
তবে Pattern Match হলেই Subdomain Takeover নিশ্চিত হয় না। DNS Configuration, Service Ownership এবং Actual Claimability আলাদাভাবে যাচাই করতে হয়।
3.4 WAF Detection
WAF বা Web Application Firewall হলো Application-এর সামনে থাকা একটি গুরুত্বপূর্ণ Security Layer।
THUGSAPI README অনুযায়ী এটি বিভিন্ন WAF Technology শনাক্ত করার চেষ্টা করে:
-
Cloudflare
-
AWS WAF
-
Akamai
-
Imperva
-
F5
-
ModSecurity
-
Sucuri
-
Barracuda
-
WordFence
-
CloudFront
Source Code-এ Header ও Cookie Signature-ভিত্তিক Detection Logic দেখা যায়। <Cite refs={[“turn528139view0″,”turn264161view3”]}/>
Security Note: WAF Detection এবং WAF Bypass সম্পূর্ণ আলাদা বিষয়। এই Repository-তে WAF Evasion-এর দাবিও রয়েছে। তবে নিরাপদ Security Assessment-এর জন্য WAF শনাক্ত করা, Configuration Review এবং Defensive Policy Validation-এ সীমাবদ্ধ থাকাই উপযুক্ত। অনুমতি ছাড়া Security Control এড়িয়ে যাওয়ার চেষ্টা করা যাবে না।
3.5 API Endpoint Discovery
API Endpoint হলো Application-এর এমন একটি Interface, যার মাধ্যমে বিভিন্ন Software Component Data আদান-প্রদান করে।
THUGSAPI README-তে 40+ Common API Endpoint Pattern শনাক্ত করার দাবি করা হয়েছে।
Security Assessment-এ Endpoint Inventory গুরুত্বপূর্ণ, কারণ এর মাধ্যমে Organization জানতে পারে:
-
কোন API Publicly Accessible।
-
কোন Endpoint Authentication চায়।
-
কোন Endpoint Deprecated।
-
কোন API Documentation প্রকাশিত।
-
কোন Endpoint-এর Access Control Review প্রয়োজন।
3.6 GraphQL Introspection
GraphQL API-তে Schema একটি গুরুত্বপূর্ণ বিষয়।
Schema থেকে জানা যায়:
-
Query Type
-
Mutation Type
-
Subscription Type
-
Field
-
Data Type
README অনুযায়ী THUGSAPI GraphQL Introspection-এর মাধ্যমে Schema Information সংগ্রহ করতে পারে।
এটি অনুমোদিত API Security Review-এ কাজে আসতে পারে।
তবে Production API-তে Introspection Enable থাকা সবসময় Vulnerability নয়। API-এর উদ্দেশ্য, Authentication এবং Access Policy অনুযায়ী বিষয়টি মূল্যায়ন করতে হয়।
3.7 JWT Analysis
JWT-এর পূর্ণরূপ JSON Web Token।
অনেক Application Authentication ও Authorization-এর কাজে JWT ব্যবহার করে।
THUGSAPI README-তে JWT Token Extraction ও Decoding-এর কথা বলা হয়েছে।
Security Auditor-এর জন্য গুরুত্বপূর্ণ বিষয়:
-
Token Header।
-
Payload Claim।
-
Expiration Time।
-
Issuer।
-
Audience।
-
Signature Verification Policy।
সতর্কতা: JWT Decode করার সময় Token-এর Sensitive Information প্রকাশ হতে পারে। তাই Production Token Report বা Screenshot-এ প্রকাশ করবেন না।
3.8 CORS Security Analysis
CORS-এর পূর্ণরূপ Cross-Origin Resource Sharing।
এটি Browser-কে নির্দিষ্ট Origin থেকে Cross-Origin Request করার অনুমতি নিয়ন্ত্রণ করতে সাহায্য করে।
THUGSAPI README অনুযায়ী এটি পরীক্ষা করতে পারে:
-
Wildcard Origin Configuration
-
Allowed Methods
-
Allowed Headers
-
Credential Sharing Policy
CORS Configuration ভুল হলে কিছু পরিস্থিতিতে Sensitive Data Exposure-এর ঝুঁকি তৈরি হতে পারে।
তবে শুধু Access-Control-Allow-Origin: * দেখেই সব ক্ষেত্রে Vulnerability ঘোষণা করা ঠিক নয়।
3.9 Secret Discovery
এটি THUGSAPI-এর অন্যতম সংবেদনশীল Feature।
README অনুযায়ী 18+ ধরনের Secret Pattern শনাক্ত করার দাবি করা হয়েছে।
উদাহরণ হিসেবে উল্লেখ রয়েছে:
-
API Keys
-
JWT Tokens
-
AWS Credentials
-
Google API Keys
-
OAuth Tokens
-
Password-like Values
-
Private Keys
-
Slack Tokens
-
GitHub Tokens
-
Stripe Keys
-
PayPal Secrets
-
Twilio Keys
-
SendGrid Keys
এ ধরনের Detection-এর উদ্দেশ্য হওয়া উচিত নিজের Application বা অনুমোদিত Environment-এ ভুল করে প্রকাশিত Credential শনাক্ত করা।
কোনো Secret পাওয়া গেলে সেটি ব্যবহার করে Login, API Access বা Data Retrieval করার চেষ্টা করবেন না। Credential-এর মালিককে জানান, প্রয়োজন হলে Secret Rotate করুন এবং Exposure বন্ধ করুন।
3.10 Security Header Analysis
HTTP Security Header Web Application-এর Security Policy বাস্তবায়নে গুরুত্বপূর্ণ ভূমিকা রাখে।
THUGSAPI README-তে 9+ Security Header Check-এর কথা বলা হয়েছে।
এর মধ্যে রয়েছে:
Security Header কাজ Strict-Transport-Security HTTPS ব্যবহারে Browser-কে নির্দেশ দেয় X-Frame-Options Clickjacking Risk কমাতে সাহায্য করে X-Content-Type-Options MIME Sniffing নিয়ন্ত্রণ করে Content-Security-Policy Content Source Restrict করতে সাহায্য করে Referrer-Policy Referrer Information নিয়ন্ত্রণ করে Permissions-Policy Browser Feature-এর ব্যবহার নিয়ন্ত্রণ করে Cross-Origin-Opener-Policy Browsing Context Isolation-এ সাহায্য করে Cross-Origin-Embedder-Policy Cross-Origin Resource Policy প্রয়োগে সহায়তা করে
কোনো Header Missing হলেই সেটি স্বয়ংক্রিয়ভাবে Critical Vulnerability নয়। Application-এর প্রয়োজন অনুযায়ী মূল্যায়ন করতে হবে।
3.11 WebSocket Discovery
WebSocket একটি Communication Protocol, যা Client ও Server-এর মধ্যে Persistent Connection তৈরি করতে পারে।
THUGSAPI README-তে WebSocket Endpoint Discovery-এর সুবিধা উল্লেখ রয়েছে।
API Security Review-এ WebSocket Authentication, Origin Validation এবং Authorization Policy যাচাই করা গুরুত্বপূর্ণ।
3.12 Technology Fingerprinting
একটি Website কোন Technology ব্যবহার করছে, তা জানা Security Assessment-এর গুরুত্বপূর্ণ অংশ।
THUGSAPI README অনুযায়ী 25+ Framework ও CMS শনাক্ত করার দাবি করা হয়েছে।
উদাহরণ:
-
React
-
Vue.js
-
Angular
-
jQuery
-
Bootstrap
-
Django
-
Laravel
-
WordPress
-
Drupal
-
Joomla
-
Next.js
-
Nuxt.js
-
Flask
-
Express
-
Spring
-
ASP.NET
এ ধরনের Detection মূলত HTML, Header এবং পরিচিত Technology Signature-এর ওপর নির্ভর করতে পারে। তাই ফলাফলকে সম্ভাব্য শনাক্তকরণ হিসেবে দেখতে হবে।
৪. Report Generation System
Security Assessment-এর পর Report তৈরি করা অত্যন্ত গুরুত্বপূর্ণ।
THUGSAPI README অনুযায়ী নিচের Output Format রয়েছে:
Report Format ব্যবহার JSON Structured Data সংরক্ষণ HTML Browser-এ Report দেখা TXT Text Summary Console Live Output Log File Execution Information
README-তে thugsapi_results/ Directory-তে Timestamp-সহ Result File সংরক্ষণের কথা উল্লেখ রয়েছে। <Cite refs={[“turn528139view0”]}/>
Security Team-এর জন্য Report-এ Sensitive Token বা Credential Mask করা উচিত।
৫. Installation Guide
THUGSAPI একটি Python Project। Repository README-তে Python 3.8+ উল্লেখ করা হয়েছে।
প্রয়োজনীয় Software
-
Python 3.8 বা পরবর্তী Version
-
Git
-
pip
-
Linux, macOS অথবা Python সমর্থিত Environment
Step 1: Repository Clone করুন
git clone https://github.com/sylhetyhackvenger/ThugsAPI.git
Step 2: Project Directory-তে প্রবেশ করুন
cd ThugsAPI
Step 3: Virtual Environment তৈরি করুন
python3 -m venv .venv
Step 4: Virtual Environment Activate করুন
Linux / macOS:
source .venv/bin/activate
Windows:
.venv\Scripts\activate
Step 5: pip Update করুন
python -m pip install --upgrade pip
Step 6: Requirements Install করুন
pip install -r requirements.txt
Repository-এর Requirements File-এ উল্লেখযোগ্য Dependency:
Package উদ্দেশ্য requests HTTP Communication beautifulsoup4 HTML Parsing dnspython DNS Resolution websocket-client WebSocket Support pyjwt JWT Processing colorama Terminal Color aiohttp Asynchronous HTTP chardet Character Encoding Detection python-whois WHOIS Information lxml HTML/XML Processing pysocks SOCKS Proxy Support cryptography Cryptographic Operations pyOpenSSL OpenSSL Integration
<Cite refs={[“turn528139view1”]}/>
Installation শেষ হলে: Virtual Environment সক্রিয় রাখুন এবং Dependency Installation সফল হয়েছে কি না যাচাই করুন।
৬. নিরাপদ Usage Tutorial
THUGSAPI-এর README-তে Active Reconnaissance, Directory Discovery, Endpoint Discovery, Secret Discovery এবং WAF Evasion-এর মতো ফিচার রয়েছে।
এ কারণে নিচের Tutorial-টি নিরাপদ Setup, নিজের Lab Environment এবং Defensive Review-এ সীমাবদ্ধ রাখা হলো। অনুমতি ছাড়া কোনো Public Website বা API-তে Scan চালানোর নির্দেশনা এখানে দেওয়া হচ্ছে না।
Step 1: নিজের Testing Scope তৈরি করুন
একটি লিখিত Scope Document তৈরি করুন।
এতে রাখুন:
-
Application Owner।
-
অনুমোদিত Domain।
-
অনুমোদিত API।
-
Testing Environment।
-
Testing Window।
-
Rate Limit।
-
নিষিদ্ধ কার্যক্রম।
-
Emergency Contact।
Step 2: নিজের Local Lab প্রস্তুত করুন
Production System-এর পরিবর্তে Local বা Isolated Test Environment ব্যবহার করুন।
যেমন:
-
নিজের Development Website।
-
Local API Server।
-
Test Database।
-
Dummy User Account।
-
Fake API Token।
কখনো Real Customer Data ব্যবহার করবেন না।
Step 3: Source Code Review করুন
Project-এর Python File খুলে নিচের বিষয়গুলো পর্যালোচনা করুন:
-
Dependency Management।
-
HTTP Session Configuration।
-
TLS Certificate Verification।
-
Error Handling।
-
Logging।
-
Output File Management।
-
Sensitive Data Handling।
Step 4: Configuration Review করুন
নিজের Application-এর:
-
Security Headers।
-
CORS Policy।
-
JWT Validation।
-
Authentication Policy।
-
API Access Control।
-
Secret Management।
পর্যালোচনা করুন।
Step 5: Findings Document করুন
প্রতিটি Finding-এর জন্য লিখুন:
বিষয় কী লিখবেন Finding ID Unique Reference Asset অনুমোদিত Application Risk Low / Medium / High / Critical Evidence Masked Evidence Impact সম্ভাব্য ক্ষতি Recommendation Remediation Status Open / Fixed / Verified
Step 6: Sensitive Data নিরাপদ রাখুন
Report-এ কখনো Full API Key, Password, Private Key বা JWT Token প্রকাশ করবেন না।
যদি নিজের Application-এ Secret Exposure পাওয়া যায়:
-
Secret-টি আর ব্যবহার করবেন না।
-
সংশ্লিষ্ট Owner-কে জানান।
-
Credential Rotate বা Revoke করুন।
-
Secret Source থেকে সরান।
-
Git History ও Deployment Environment পরীক্ষা করুন।
-
Remediation-এর পর পুনরায় যাচাই করুন।
৭. Source Code Review: Repository-তে কী পাওয়া গেল?
এবার README-এর Feature Claim থেকে বেরিয়ে Source Code-এর কিছু গুরুত্বপূর্ণ বিষয় দেখা যাক।
Main Python File
Repository-তে thugsapi.py নামে Main Script রয়েছে। GitHub File Metadata-তে এটি 1,643 Lines এবং 1,462 LOC হিসেবে দেখানো হয়েছে। <Cite refs={[“turn619829view1”]}/>
Source Code-এ Phase-Based Class Structure দেখা যায়:
-
Phase0_Preparation -
Phase1_Reconnaissance -
Phase2_Discovery
এছাড়া Logger ও Result Processing সম্পর্কিত Implementation-ও রয়েছে।
Automatic Dependency Installation
Source Code-এ Import Error হলে pip দিয়ে Dependency Install করার Logic রয়েছে।
এটি নতুন ব্যবহারকারীর জন্য সুবিধাজনক হতে পারে। তবে Security Perspective থেকে Automatic Package Installation সতর্কতার সঙ্গে ব্যবহার করা উচিত।
কারণ:
-
Package Install-এর জন্য Network Access লাগে।
-
Dependency Version পরিবর্তিত হতে পারে।
-
Package Supply-Chain Risk থাকতে পারে।
-
Environment Isolation গুরুত্বপূর্ণ।
তাই Virtual Environment ব্যবহার করা ভালো। <Cite refs={[“turn712849view1”]}/>
গুরুত্বপূর্ণ TLS Verification Concern
Source Code Review-এ কয়েকটি HTTP Request-এ verify=False ব্যবহার দেখা গেছে।
এর অর্থ হলো সংশ্লিষ্ট Request-এ TLS Certificate Verification বন্ধ রাখা হয়েছে।
এটি একটি গুরুত্বপূর্ণ Security Concern, কারণ Certificate Verification বন্ধ থাকলে HTTPS Connection-এর Server Identity যথাযথভাবে যাচাই করা হয় না।
Production Security Tool-এর ক্ষেত্রে TLS Verification চালু রাখা এবং Certificate Validation Failure যথাযথভাবে Handle করা উচিত। <Cite refs={[“turn264161view3”]}/>
Active Discovery Logic
Source Code-এ Directory, File, API Endpoint এবং Parameter Discovery-এর Implementation দেখা যায়।
এগুলো Active Request তৈরি করতে পারে। ফলে কোনো Application-এর বিরুদ্ধে ব্যবহার করার আগে Scope, Rate Limit এবং Owner Authorization নিশ্চিত করা জরুরি। <Cite refs={[“turn712849view4”]}/>
README বনাম Source Code
README-তে 50+ Security Checks, 17+ Subdomain Takeover Pattern এবং 18+ Secret Type-এর দাবি করা হয়েছে।
এগুলো Repository-এর Documentation Claim। স্বাধীনভাবে সব Feature-এর Accuracy, Coverage বা False Positive Rate Benchmark করা হয়নি।
তাই বাস্তব Security Audit-এ প্রতিটি Finding Manual Verification করা উচিত।
৮. THUGSAPI-এর Limitations ও সতর্কতা
কোনো Automated Security Tool-ই শতভাগ নির্ভুল নয়।
THUGSAPI ব্যবহার করার আগে কয়েকটি বিষয় বিবেচনা করা উচিত:
-
False Positive: কোনো Pattern Match হলেই Vulnerability নিশ্চিত নয়।
-
False Negative: কোনো সমস্যা শনাক্ত না হওয়া মানেই Application নিরাপদ নয়।
-
TLS Verification: Source Code-এ
verify=Falseব্যবহারের বিষয়টি Review করা প্রয়োজন। -
Active Requests: Discovery Feature Server-এর ওপর অতিরিক্ত Request তৈরি করতে পারে।
-
Secret Exposure: Report-এ Sensitive Information চলে আসতে পারে।
-
WAF Evasion Claims: README-এর Evasion Feature Claim-কে নিরাপদ Testing-এর অনুমতি হিসেবে দেখা যাবে না।
-
Manual Verification: প্রতিটি গুরুত্বপূর্ণ Finding যাচাই করা প্রয়োজন।
-
Dependency Risk: Package Update ও Environment Isolation গুরুত্বপূর্ণ।
৯. License ও Legal Considerations
Repository-তে MIT License রয়েছে।
MIT License অনুযায়ী Copyright Notice ও Permission Notice বজায় রেখে Software ব্যবহার, Copy, Modify ও Distribute করা যায়। <Cite refs={[“turn619829view2”]}/>
তবে License থাকলেই যেকোনো Website বা API পরীক্ষা করার অনুমতি পাওয়া যায় না।
নিরাপদ ব্যবহারের নিয়ম:
-
নিজের System-এ পরীক্ষা করুন।
-
অন্যের System-এ Written Permission নিন।
-
Bug Bounty Program-এর Scope মেনে চলুন।
-
Rate Limit অমান্য করবেন না।
-
Sensitive Data সংগ্রহ বা প্রকাশ করবেন না।
-
Vulnerability পেলে Responsible Disclosure অনুসরণ করুন।
১০. THUGSAPI কাদের জন্য?
User Type সম্ভাব্য ব্যবহার Cybersecurity Students Reconnaissance Concepts শেখা Security Researchers Authorized Research API Developers নিজের API Configuration Review Bug Bounty Hunters অনুমোদিত Scope-এর Security Assessment DevSecOps Teams Security Inventory ও Review System Administrators Domain ও Infrastructure Visibility
১১. Final Verdict
THUGSAPI একটি Feature-Rich Python Web Reconnaissance Project, যেখানে DNS Enumeration, Subdomain Discovery, Technology Fingerprinting, API Discovery, JWT Analysis, GraphQL Introspection, CORS Review এবং Secret Discovery-এর মতো বিষয় এক Framework-এর মধ্যে সাজানো হয়েছে।
এর চারটি Phase-এর Architecture নতুন Security Researcher-দের জন্য Reconnaissance Workflow বোঝার একটি আকর্ষণীয় উদাহরণ।
তবে Source Code Review-এ TLS Certificate Verification বন্ধ থাকার মতো গুরুত্বপূর্ণ বিষয় দেখা গেছে। পাশাপাশি WAF Evasion ও Active Discovery-এর মতো Capability ব্যবহারের ক্ষেত্রে কঠোর Authorization প্রয়োজন।
আমার মূল্যায়ন: THUGSAPI-কে একটি Security Research ও Learning Project হিসেবে বিবেচনা করা যায়। কিন্তু Production Environment-এ ব্যবহার করার আগে Source Code Audit, TLS Configuration Review, Dependency Review এবং Controlled Lab Testing করা উচিত।
GitHub Repository:
https://github.com/sylhetyhackvenger/ThugsAPI
শেষ কথা: Security Tool-এর আসল শক্তি শুধু কত তথ্য খুঁজে বের করতে পারে, সেটি নয়—বরং সেই তথ্য ব্যবহার করে কীভাবে নিজের System আরও নিরাপদ করা যায়, সেটিই সবচেয়ে গুরুত্বপূর্ণ।
Stay Ethical. Stay Secure. Keep Learning!
Disclaimer
এই পোস্টটি শুধুমাত্র Cybersecurity Education, Defensive Research এবং Authorized Security Assessment-এর উদ্দেশ্যে তৈরি। অনুমতি ছাড়া কোনো Website, API, Server বা Network পরীক্ষা করা উচিত নয়।