

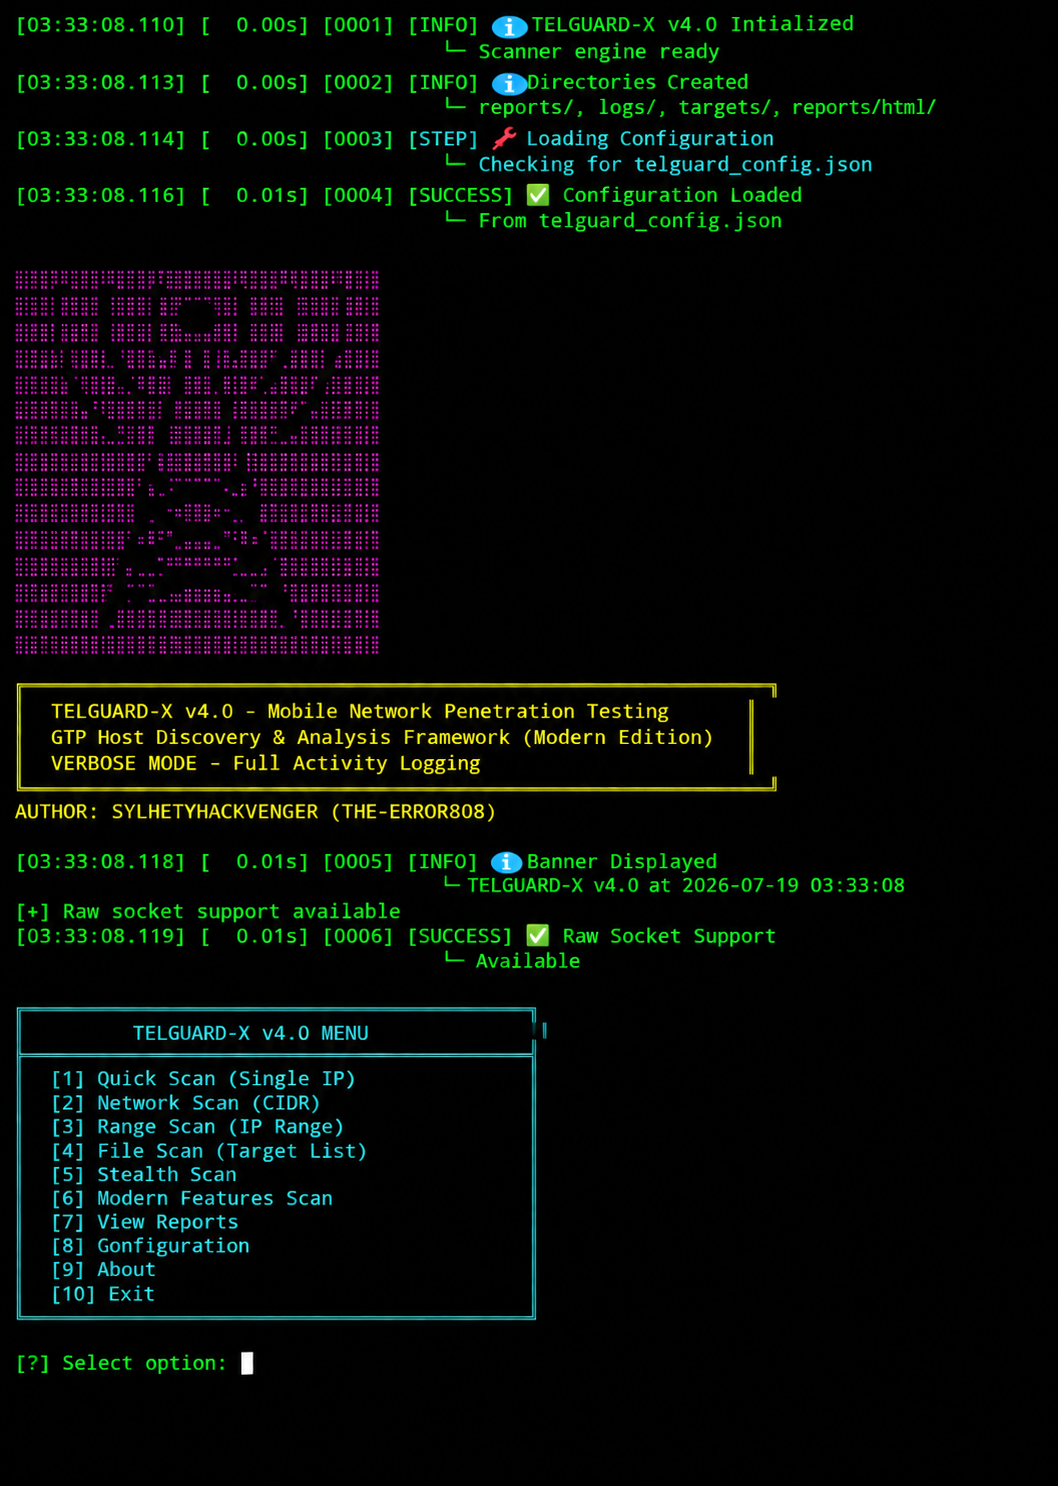
TELGUARD-X v4.0: Telecom Security Research-এর জন্য তৈরি Advanced Framework
TELGUARD-X 5G Network Security Framework হলো একটি Python-based Mobile Network Penetration Testing এবং Security Assessment Tool। এটি মূলত Telecommunications Infrastructure, GTP Protocol, 5G Core Network, API Security এবং Container Environment-এর সম্ভাব্য Security Weakness মূল্যায়নের জন্য তৈরি করা হয়েছে।
বর্তমান সময়ে Mobile Network শুধু Voice Call বা Internet Connection-এর মধ্যে সীমাবদ্ধ নয়। এর পেছনে রয়েছে বিশাল Network Infrastructure, Authentication System, API Gateway, Cloud-based Service এবং বিভিন্ন Core Network Function।
এই Infrastructure-এর কোনো অংশ ভুলভাবে Configure করা থাকলে বা যথাযথ Security Control না থাকলে তা বড় ধরনের ঝুঁকি তৈরি করতে পারে।
TELGUARD-X v4.0-এর লক্ষ্য হলো এসব গুরুত্বপূর্ণ Infrastructure Component সম্পর্কে Security Assessment পরিচালনার জন্য একটি Unified Framework প্রদান করা।
GitHub Repository-এর README অনুযায়ী, এতে GTP Host Discovery, 5G Core Network Detection, API Vulnerability Testing, JWT/OAuth2 Assessment, Container Detection, Threat Intelligence Integration এবং Interactive HTML Reporting-এর মতো Capability রয়েছে।
প্রজেক্টটি তৈরি করেছেন SYLHETYHACKVENGER (THE-ERROR808)।
Official Repository: https://github.com/sylhetyhackvenger/TELGUARD-X
প্রথমে বুঝে নিন: GTP এবং 5G Core Network কী?
TELGUARD-X-এর Feature বুঝতে হলে আগে Mobile Network Architecture সম্পর্কে কিছু ধারণা থাকা প্রয়োজন।
GTP Protocol কী?
GTP-এর পূর্ণরূপ GPRS Tunneling Protocol। এটি Mobile Network-এ Data Communication এবং বিভিন্ন Network Element-এর মধ্যে Tunnel তৈরি ও পরিচালনার কাজে ব্যবহৃত Protocol Family।
Mobile Network Infrastructure-এ GTP গুরুত্বপূর্ণ ভূমিকা পালন করে। বিশেষ করে বিভিন্ন Network Component-এর মধ্যে Data Transport এবং Session Management-এর সঙ্গে এটি সম্পর্কিত।
GTP-সম্পর্কিত Service ভুলভাবে Expose হলে Network Security Risk তৈরি হতে পারে।
TELGUARD-X-এর README-তে GTP-C Protocol Probing এবং GTPDOOR ACL Query Detection-এর কথা উল্লেখ রয়েছে। এই Capability Telecom Infrastructure-এর GTP-related Exposure সম্পর্কে ধারণা দিতে পারে।
5G Core Network কী?
5G Architecture-এর একটি গুরুত্বপূর্ণ অংশ হলো 5G Core Network।
এটি শুধু Internet Traffic পরিচালনা করে না; বরং Authentication, Session Management, Subscriber Data, Policy Control এবং Network Service-এর মতো গুরুত্বপূর্ণ কাজও পরিচালনা করে।
5G Core-এর কিছু গুরুত্বপূর্ণ Network Function:
-
NRF: Network Repository Function
-
SMF: Session Management Function
-
AMF: Access and Mobility Management Function
-
UDM: Unified Data Management
-
AUSF: Authentication Server Function
-
PCF: Policy Control Function
-
NSSF: Network Slice Selection Function
-
NEF: Network Exposure Function
-
NWDAF: Network Data Analytics Function
TELGUARD-X v4.0-এর README অনুযায়ী, Framework-টি এসব 5G Network Function-এর উপস্থিতি শনাক্ত করার Capability উল্লেখ করেছে।
এটি Telecom Security Research-এর জন্য গুরুত্বপূর্ণ একটি বিষয়, কারণ 5G Network-এর বিভিন্ন Function সঠিকভাবে Expose ও Configure করা হয়েছে কি না, তা যাচাই করা প্রয়োজন।
TELGUARD-X-এর Architecture: একটি Framework-এ একাধিক Security Assessment
TELGUARD-X-এর সবচেয়ে উল্লেখযোগ্য দিক হলো এটি শুধু একটি সাধারণ Port Scanner নয়।
README অনুযায়ী, এতে একাধিক Security Assessment Module একত্র করা হয়েছে।
এর Feature-গুলোকে কয়েকটি প্রধান Category-তে ভাগ করা যায়:
-
Telecom Protocol Discovery
-
5G Core Detection
-
API Security Assessment
-
JWT/OAuth2 Testing
-
Container Environment Detection
-
Network Anomaly Analysis
-
Threat Intelligence Integration
-
Reporting ও Logging
এখন প্রতিটি Category সম্পর্কে বিস্তারিত জানা যাক।
১. GTP Host Discovery ও Telecom Protocol Assessment
Mobile Network Security Assessment-এর অন্যতম গুরুত্বপূর্ণ বিষয় হলো Network Exposure Discovery।
TELGUARD-X-এর Legacy Feature Set-এ GTP-C Protocol Probing এবং GTPDOOR ACL Query Detection উল্লেখ করা হয়েছে।
GTP-C হলো GTP-এর Control Plane অংশ। এটি Mobile Network-এর বিভিন্ন Control-related Operation-এর সঙ্গে যুক্ত।
অন্যদিকে GTP-U User Plane Data Transport-এর সঙ্গে সম্পর্কিত।
এই দুই ধরনের Traffic-এর Security গুরুত্বপূর্ণ, কারণ Control Plane এবং User Plane-এর ভুল Configuration Mobile Network-এর জন্য ঝুঁকি তৈরি করতে পারে।
README অনুযায়ী, TELGUARD-X-এর Network Discovery Capability-এর মধ্যে রয়েছে:
-
ICMP Echo-based Discovery
-
TCP Connect-based Discovery
-
Raw Packet Crafting
-
GTP-C Protocol Probing
-
GTPDOOR ACL Query Detection
এসব Feature অনুমোদিত Lab বা Telecom Test Environment-এ Network Exposure Assessment-এর কাজে প্রাসঙ্গিক।
কেন এটি গুরুত্বপূর্ণ?
Telecom Infrastructure-এ অপ্রয়োজনীয়ভাবে Exposed Service থাকলে সেটি Security Review-এর প্রয়োজনীয় বিষয় হয়ে দাঁড়ায়।
তাই Network Inventory, Service Exposure এবং Protocol Configuration নিয়মিত যাচাই করা উচিত।
২. 5G Core Network Detection
TELGUARD-X v4.0-এর অন্যতম গুরুত্বপূর্ণ Modern Capability হলো 5G Core Network Detection।
README-তে NRF, SMF, AMF, UDM, AUSF, PCF, NSSF, NEF এবং NWDAF-এর মতো Network Function শনাক্ত করার কথা উল্লেখ করা হয়েছে।
এটি বিশেষভাবে Telecom Security Research-এর সঙ্গে সম্পর্কিত।
কারণ 5G Core Network-এর প্রতিটি Function-এর আলাদা দায়িত্ব রয়েছে।
উদাহরণ হিসেবে:
-
AMF Access ও Mobility Management-এর সঙ্গে যুক্ত।
-
SMF Session Management পরিচালনা করে।
-
AUSF Authentication Process-এ ভূমিকা রাখে।
-
UDM Subscriber-related Data Management করে।
-
PCF Policy Control পরিচালনা করে।
-
NRF Network Function Discovery-এর সঙ্গে সম্পর্কিত।
একটি নিরাপদ 5G Environment-এ এসব Function-এর Access Control, Network Segmentation এবং API Security সঠিকভাবে Configure করা প্রয়োজন।
TELGUARD-X-এর Detection Feature এসব Function-এর সম্ভাব্য উপস্থিতি শনাক্ত করার উদ্দেশ্যে তৈরি।
তবে কোনো Network Function শনাক্ত হওয়া মানেই সেটি Vulnerable—এমন নয়। Vulnerability নির্ধারণের জন্য আলাদা Validation এবং Contextual Security Review প্রয়োজন।
৩. Container ও Cloud Environment Detection
আধুনিক Infrastructure-এর বড় একটি অংশ এখন Container এবং Cloud Technology-এর ওপর নির্ভরশীল।
Docker, Kubernetes এবং Podman-এর মতো Technology Application Deployment ও Management সহজ করে।
অন্যদিকে AWS ECS এবং Containerd-এর মতো Platform ও Runtime বিভিন্ন Cloud ও Container Environment-এ ব্যবহৃত হয়।
TELGUARD-X README অনুযায়ী, এতে নিচের Environment শনাক্ত করার Capability রয়েছে:
-
Docker
-
Kubernetes
-
Podman
-
AWS ECS
-
Containerd
Container Detection কেন গুরুত্বপূর্ণ?
Container Environment ভুলভাবে Configure করা থাকলে বিভিন্ন Security Problem দেখা দিতে পারে।
যেমন:
-
Exposed Management Interface
-
Weak Container Isolation
-
Excessive Privileges
-
Insecure Network Configuration
-
Sensitive Environment Variable Exposure
-
Outdated Container Image
Security Team-এর জন্য Container Inventory এবং Runtime Visibility গুরুত্বপূর্ণ।
TELGUARD-X-এর Container Detection Feature সম্ভাব্য Containerized Environment সম্পর্কে ধারণা দিতে পারে।
তবে শুধু Container শনাক্ত করলেই সম্পূর্ণ Container Security Audit হয়ে যায় না। Image Scanning, Runtime Monitoring, Access Control এবং Configuration Review আলাদাভাবে প্রয়োজন।
৪. API Security Testing: Web Service-এর দুর্বলতা মূল্যায়ন
বর্তমান Web Application এবং Mobile Application-এর বড় অংশ API-এর মাধ্যমে Backend Service-এর সঙ্গে যোগাযোগ করে।
API Security দুর্বল হলে Application Data, Authentication এবং Business Logic ঝুঁকির মুখে পড়তে পারে।
TELGUARD-X README-তে একাধিক API Security Testing Category উল্লেখ রয়েছে।
এর মধ্যে রয়েছে:
Testing Category Security Risk SQL Injection Database Query Manipulation XSS Browser-side Script Injection Path Traversal অননুমোদিত File Access Command Injection Unsafe Command Handling NoSQL Injection NoSQL Query Manipulation XXE Unsafe XML Entity Processing SSRF Server-side Request Abuse LDAP Injection LDAP Query Manipulation
SQL Injection
SQL Injection ঘটে যখন Application User Input নিরাপদভাবে Handle না করে Database Query তৈরি করে।
প্রতিরোধের জন্য Parameterized Query এবং Strict Input Validation ব্যবহার করা উচিত।
Cross-Site Scripting (XSS)
XSS-এর মাধ্যমে অনিরাপদ User Input Browser-এ Script হিসেবে Execute হওয়ার ঝুঁকি তৈরি হতে পারে।
Output Encoding এবং Content Security Policy এর প্রতিরোধে গুরুত্বপূর্ণ।
Path Traversal
Path Traversal Vulnerability-এর কারণে Application-এর File Access Boundary ভঙ্গ হওয়ার সম্ভাবনা তৈরি হয়।
Secure Path Validation এবং Access Control প্রয়োজন।
Command Injection
Application যদি User-controlled Input নিরাপদভাবে Validate না করে Operating System Command-এর সঙ্গে ব্যবহার করে, তাহলে Command Injection Risk তৈরি হতে পারে।
এ ধরনের Risk কমাতে Shell Command-এর ওপর নির্ভরতা কমানো এবং Safe API ব্যবহার করা উচিত।
NoSQL Injection
NoSQL Database Query-তে User Input নিরাপদভাবে Validate না করলে Query Manipulation-এর ঝুঁকি তৈরি হতে পারে।
Strict Schema Validation এবং Safe Query Construction এখানে গুরুত্বপূর্ণ।
XXE ও SSRF
XXE-এর সঙ্গে Unsafe XML Entity Processing সম্পর্কিত, আর SSRF-এর মাধ্যমে Server-কে অনাকাঙ্ক্ষিত Internal বা External Resource-এ Request পাঠাতে প্রভাবিত করা হতে পারে।
Secure Parser Configuration এবং Outbound Network Restriction এসব ঝুঁকি কমাতে সহায়ক।
TELGUARD-X-এর README-তে এসব Category-র Testing Capability উল্লেখ রয়েছে। তবে সব ধরনের API Vulnerability নির্ভুলভাবে শনাক্ত করার নিশ্চয়তা README দেয় না।
৫. JWT ও OAuth2 Security Testing
Authentication এবং Authorization আধুনিক Application Security-এর অন্যতম গুরুত্বপূর্ণ অংশ।
JWT-এর পূর্ণরূপ JSON Web Token। এটি বিভিন্ন Application-এর মধ্যে Claims বা Authentication-related Information আদান-প্রদানের জন্য ব্যবহৃত হয়।
OAuth2 হলো একটি Authorization Framework, যা Application-কে নির্দিষ্ট শর্তে Resource Access-এর ব্যবস্থা দেয়।
TELGUARD-X v4.0-এর README অনুযায়ী, এতে JWT/OAuth2 Security Testing-এর Feature রয়েছে।
উল্লেখিত Testing Area:
-
Weak Token Assessment
-
Algorithm Confusion Testing
-
Authentication Bypass Assessment
-
Token Validation Review
JWT Security কেন গুরুত্বপূর্ণ?
JWT সঠিকভাবে Validate না করলে Authentication System-এ দুর্বলতা তৈরি হতে পারে।
কিছু সাধারণ Security Mistake হলো:
-
Token Signature সঠিকভাবে যাচাই না করা।
-
দুর্বল Signing Secret ব্যবহার করা।
-
Token Expiration যথাযথভাবে পরিচালনা না করা।
-
ভুল Algorithm Configuration।
-
প্রয়োজনীয় Claims যাচাই না করা।
-
Authorization Check বাদ দেওয়া।
প্রতিরোধের জন্য:
-
অনুমোদিত Signing Algorithm ব্যবহার করুন।
-
Token Signature যাচাই করুন।
-
Expiration এবং Issuer Validation চালু রাখুন।
-
Sensitive Information Token Payload-এ রাখবেন না।
-
Token Secret নিরাপদে সংরক্ষণ করুন।
-
Authentication ও Authorization আলাদাভাবে যাচাই করুন।
TELGUARD-X-এর JWT/OAuth2 Testing Feature Security Review-এর এই বিষয়গুলো মূল্যায়নের জন্য প্রাসঙ্গিক।
৬. Network Anomaly Detection
একটি Network সবসময় একই ধরনের Traffic তৈরি করে না। তবে কিছু অস্বাভাবিক আচরণ Security Investigation-এর প্রয়োজন তৈরি করতে পারে।
TELGUARD-X README অনুযায়ী, এতে Statistical Analysis-এর মাধ্যমে Network Anomaly Detection-এর Feature রয়েছে।
উল্লেখিত Indicator:
-
Unusual Packet Size
-
Abnormal Response Time
-
Unusual Port Pattern
-
Network Behavior Variation
Anomaly Detection কীভাবে কাজে আসে?
ধরা যাক, কোনো Network Service সাধারণত নির্দিষ্ট ধরনের Response দেয়। হঠাৎ Response Time অনেক বেড়ে গেল অথবা Packet Size-এর Pattern পরিবর্তিত হলো।
এটি Network Congestion, Configuration Issue অথবা Suspicious Activity-এর ইঙ্গিত হতে পারে।
তবে Anomaly মানেই Attack নয়।
Security Analyst-দের Context, Baseline এবং অন্যান্য Log-এর সঙ্গে মিলিয়ে Finding যাচাই করতে হয়।
TELGUARD-X-এর Statistical Anomaly Detection এই ধরনের Investigation-এর একটি অংশ হিসেবে বিবেচিত হতে পারে।
৭. Threat Intelligence Integration: VirusTotal ও AbuseIPDB
TELGUARD-X-এর README-তে VirusTotal এবং AbuseIPDB Integration-এর কথা উল্লেখ রয়েছে।
Threat Intelligence বলতে বিভিন্ন Cyber Threat সম্পর্কিত তথ্য সংগ্রহ, বিশ্লেষণ এবং Security Decision নেওয়ার প্রক্রিয়াকে বোঝায়।
VirusTotal: বিভিন্ন Security Engine এবং Threat Intelligence Source-এর সাহায্যে File ও URL-সংক্রান্ত Reputation Analysis-এর জন্য পরিচিত।
AbuseIPDB: IP Address-সংক্রান্ত Abuse Report ও Reputation Information নিয়ে কাজ করে।
TELGUARD-X-এর Integration-এর উদ্দেশ্য হলো Suspicious IP Address সম্পর্কে অতিরিক্ত Intelligence পাওয়া।
এর সম্ভাব্য ব্যবহার:
-
Suspicious IP Reputation Review
-
Threat Hunting
-
Network Investigation
-
Malicious Infrastructure Assessment
-
Security Report Enrichment
তবে Threat Intelligence Result সবসময় Context অনুযায়ী বিশ্লেষণ করতে হবে।
কোনো IP Address একটি Threat Intelligence Source-এ Flagged হলেই সেটি নিশ্চিতভাবে Malicious—এমন সিদ্ধান্ত নেওয়া ঠিক নয়।
আরেকটি গুরুত্বপূর্ণ বিষয় হলো API Key ও Third-party Service ব্যবহারের ক্ষেত্রে সংশ্লিষ্ট Provider-এর Terms এবং Data Privacy Policy মেনে চলা।
৮. Multi-threaded Network Assessment
বড় Network Environment-এ একাধিক Target বা Service Assessment করতে সময় লাগতে পারে।
TELGUARD-X-এর README অনুযায়ী, এতে Multi-threaded Scanning এবং Concurrent Worker Support রয়েছে।
README-তে সর্বোচ্চ ৫০টি Concurrent Worker-এর কথা উল্লেখ করা হয়েছে।
Multi-threading-এর মাধ্যমে একাধিক কাজ সমান্তরালভাবে পরিচালনা করা সম্ভব।
এর সম্ভাব্য সুবিধা:
-
Large Assessment Workflow পরিচালনা।
-
Concurrent Task Processing।
-
Network Discovery-এর সময় কমানোর সুযোগ।
-
Worker-based Configuration।
-
Resource Utilization নিয়ন্ত্রণ।
তবে বেশি Worker ব্যবহার করলেই সবসময় ভালো Performance পাওয়া যায় না। Network Capacity, Target Response, CPU এবং Memory-এর ওপর Performance নির্ভর করে।
৯. Security Report: HTML, JSON ও CSV
Security Assessment-এর কাজ শুধু Vulnerability শনাক্ত করেই শেষ হয় না। Finding Document করা এবং সংশ্লিষ্ট Team-এর সঙ্গে Share করাও গুরুত্বপূর্ণ।
TELGUARD-X তিন ধরনের Report Generation-এর কথা উল্লেখ করেছে।
Interactive HTML Report
HTML Report-এ রয়েছে:
-
Interactive Charts
-
Risk Distribution
-
Color-coded Vulnerability Display
-
Detailed Host Information
-
Responsive Design
এটি Browser-এর মাধ্যমে Report পর্যালোচনার সুবিধা দেয়।
JSON Report
JSON একটি Structured Data Format।
এটি Automation, Data Processing এবং অন্য Software-এর সঙ্গে Integration-এর জন্য উপযোগী।
CSV Report
CSV Format Spreadsheet Application-এ Data Analysis করার জন্য সুবিধাজনক।
Security Team Excel বা Google Sheets ব্যবহার করে Finding Review করতে পারে।
এই Report System-এর কারণে TELGUARD-X-এর Assessment Result Documentation-এর জন্য একটি সংগঠিত Workflow পাওয়া যায়।
১০. Verbose Logging ও Activity Monitoring
TELGUARD-X-এর README অনুযায়ী, Framework-টিতে Comprehensive Activity Logging রয়েছে।
Log Category হিসেবে উল্লেখ করা হয়েছে:
-
STEP
-
INFO
-
WARN
-
ERROR
-
SUCCESS
-
DEBUG
-
PACKET
-
RESULT
প্রতিটি Log Entry-তে Timestamp এবং Color-coded Output ব্যবহারের কথা বলা হয়েছে।
এছাড়া Log File logs/ Directory-তে সংরক্ষণ করার কথা README-তে উল্লেখ রয়েছে।
Logging কেন গুরুত্বপূর্ণ?
-
Assessment Activity Review করা যায়।
-
Error Investigation সহজ হয়।
-
Security Finding যাচাই করা যায়।
-
Troubleshooting-এর সময় Context পাওয়া যায়।
-
Audit Documentation তৈরি করা যায়।
তবে Log File-এ Sensitive Network Information থাকতে পারে। তাই Log Access Restrict করা এবং প্রয়োজন অনুযায়ী Retention Policy অনুসরণ করা উচিত।
১১. Configuration ও Customization
TELGUARD-X একটি Persistent Configuration File তৈরি করার কথা উল্লেখ করেছে:
telguard_config.json
README অনুযায়ী, Configuration-এ Worker Count, Timeout, Port List, API Testing, Container Detection, Authentication Testing এবং Anomaly Detection-এর মতো Setting রয়েছে।
এ ধরনের Configuration System-এর সুবিধা হলো Assessment Environment অনুযায়ী Application Behavior সংগঠিত করা যায়।
তবে Configuration পরিবর্তনের আগে প্রতিটি Setting-এর অর্থ বুঝে নেওয়া জরুরি।
বিশেষ করে Network Scope, Worker Count এবং Testing Option নির্ধারণের সময় অনুমোদিত Assessment Boundary মেনে চলতে হবে।
১২. Technical Requirements
GitHub README অনুযায়ী, TELGUARD-X-এর প্রধান Requirement:
Component Requirement Programming Language Python Minimum Version Python 3.6+ HTTP Library Requests 2.25.0+ Network Operations Socket, Struct Concurrency Threading Data Handling JSON, CSV Privilege Raw Socket Operation-এর জন্য Root/Administrator Access
README-তে প্রয়োজনীয় Package অনুপস্থিত থাকলে Automatically Install করার কথাও বলা হয়েছে।
তবে Security Tool Install করার আগে Dependency এবং Source Code Review করা ভালো। বিশেষ করে Elevated Privilege প্রয়োজন হয় এমন Software ব্যবহারে সতর্ক থাকা জরুরি।
১৩. TELGUARD-X কার জন্য উপযোগী?
Telecom Security Researcher: Mobile Network Protocol এবং 5G Infrastructure Security নিয়ে গবেষণার জন্য।
Network Security Engineer: Network Exposure এবং Service Configuration Review-এর জন্য।
API Security Tester: অনুমোদিত Application Security Assessment-এর জন্য।
Cloud Security Professional: Container Environment ও Cloud-related Exposure Review-এর জন্য।
Threat Hunter: Threat Intelligence এবং Network Anomaly সম্পর্কে Investigation-এর জন্য।
Cybersecurity Student: Telecom Security, 5G Architecture, API Vulnerability এবং Network Defense সম্পর্কে শেখার জন্য।
এটি সাধারণ Beginner Utility Tool নয়। এর Feature Set বুঝতে Network Protocol, API Security, Authentication এবং Telecom Architecture সম্পর্কে প্রাথমিক ধারণা থাকা প্রয়োজন।
১৪. TELGUARD-X-এর শক্তিশালী দিক ও সীমাবদ্ধতা
উল্লেখযোগ্য শক্তিশালী দিক
-
GTP-C Protocol Discovery।
-
5G Core Network Function Detection।
-
Docker, Kubernetes ও অন্যান্য Container Detection।
-
API Security Testing Category।
-
JWT/OAuth2 Security Assessment।
-
Statistical Network Anomaly Detection।
-
VirusTotal ও AbuseIPDB Integration।
-
Multi-threaded Assessment Capability।
-
Interactive HTML Report।
-
JSON ও CSV Export।
-
Timestamp-based Logging।
গুরুত্বপূর্ণ সীমাবদ্ধতা ও সতর্কতা
-
README-তে সব Detection-এর Accuracy বা False Positive Rate প্রকাশ করা হয়নি।
-
5G Core Function শনাক্ত হওয়া Vulnerability-এর প্রমাণ নয়।
-
API Testing Result আলাদাভাবে Validate করা প্রয়োজন।
-
Third-party Threat Intelligence-এর ফলাফল পরিবর্তনশীল হতে পারে।
-
Root/Administrator Privilege প্রয়োজন হওয়া Operation ঝুঁকিপূর্ণ হতে পারে।
-
Stealth Scanning Feature থাকলেও সেটি কোনো Unauthorized Assessment-কে বৈধ করে না।
-
README-তে স্বাধীনভাবে পরিচালিত Security Audit-এর ফলাফল উল্লেখ নেই।
এখানে একটি বিষয় পরিষ্কার: GitHub README-তে Feature উল্লেখ থাকা এবং প্রতিটি Feature বাস্তবে স্বাধীনভাবে পরীক্ষা করে নিশ্চিত হওয়া এক বিষয় নয়।
১৫. Legal Notice: Telecom Network নিয়ে কাজ করার আগে সতর্ক থাকুন
TELGUARD-X একটি Dual-use Security Testing Framework। এর কিছু Capability Telecom Infrastructure, Network Discovery এবং API Testing-এর মতো Sensitive Area-তে কাজ করে।
Repository-এর README-তে স্পষ্টভাবে বলা হয়েছে, Tool-টি শুধু Authorized Security Testing এবং Educational Purpose-এর জন্য ব্যবহার করা উচিত।
তাই:
-
নিজের Lab Network-এ Research করুন।
-
লিখিত অনুমতি ছাড়া কোনো Telecom Infrastructure Scan করবেন না।
-
Public Network বা Third-party System পরীক্ষা করবেন না।
-
Production Environment-এ Testing-এর আগে Formal Approval নিন।
-
Assessment-এর Scope এবং Time Window নির্ধারণ করুন।
-
Sensitive Finding নিরাপদে সংরক্ষণ করুন।
-
Responsible Disclosure অনুসরণ করুন।
অনুমতি ছাড়া Network Scan করা আপনার দেশের আইন অনুযায়ী বেআইনি হতে পারে।
উপসংহার: Telecom Security Research-এর জন্য একটি Feature-rich Python Framework
TELGUARD-X v4.0 একটি উল্লেখযোগ্য Telecom ও Network Security Assessment Project। কারণ এতে GTP Protocol Discovery, 5G Core Detection, API Security Testing, JWT/OAuth2 Assessment, Container Detection এবং Threat Intelligence Integration-এর মতো বিভিন্ন Capability একত্র করা হয়েছে।
এর সঙ্গে রয়েছে Multi-threaded Scanning, Interactive HTML Reporting, JSON/CSV Export এবং Verbose Logging।
বিশেষ করে Telecom Security, 5G Architecture এবং Network Defense নিয়ে যারা কাজ করেন, তাদের জন্য এই Repository পর্যালোচনা করার মতো।
তবে মনে রাখতে হবে, Security Assessment-এর প্রকৃত মূল্য শুধু Scan Result-এ নয়; Finding-এর সঠিক Validation, Risk Analysis এবং Remediation-এর মধ্যেই রয়েছে।
Project Name: TELGUARD-X v4.0
Developer: SYLHETYHACKVENGER (THE-ERROR808)
Programming Language: Python
Project Category: Telecom & Network Security Assessment
Main Focus: GTP, 5G Core, API Security, JWT/OAuth2, Container Detection
Reporting: HTML, JSON, CSV
License: MIT License
Official Repository: https://github.com/sylhetyhackvenger/TELGUARD-X
🚀 Telecom Security বুঝুন, Infrastructure সুরক্ষিত রাখুন এবং Responsible Research করুন!