

বর্তমান সময়ে প্রায় প্রতিটি প্রতিষ্ঠান, business এবং organization তাদের গুরুত্বপূর্ণ কার্যক্রম পরিচালনার জন্য website, web application, API এবং online platform ব্যবহার করে। এসব digital system-এ user authentication, database communication, payment processing, file upload, password recovery এবং বিভিন্ন ধরনের sensitive information handling করা হয়।
কিন্তু একটি web application দেখতে যতটা secure মনে হয়, বাস্তবে তার ভেতরে ততটাই security weakness থাকতে পারে। কখনো server configuration দুর্বল থাকে, কখনো outdated software ব্যবহার করা হয়, আবার কখনো application-এর business logic-এ এমন ভুল থাকে যার মাধ্যমে একজন সাধারণ user অননুমোদিত কাজ করার সুযোগ পেতে পারে।
এই ধরনের security weakness খুঁজে বের করার জন্য cybersecurity professionals বিভিন্ন ধরনের security assessment এবং penetration testing tools ব্যবহার করেন।
আজকের আলোচনার tool হলো HeartBleed Pro v1.0। এটি sylhetyhackvenger-এর তৈরি একটি Python-based all-in-one security assessment tool। GitHub repository-এর README অনুযায়ী, এটি Reconnaissance, Vulnerability Assessment এবং Business Logic Security Testing—এই তিনটি গুরুত্বপূর্ণ ক্ষেত্রকে একটি unified tool-এর মধ্যে নিয়ে আসার চেষ্টা করেছে।
Repository-তে tool-টির tagline দেওয়া হয়েছে:
“Recon, VA, & Business Logic Scan in one powerhouse tool.”
অর্থাৎ, একটি target system সম্পর্কে প্রাথমিক তথ্য সংগ্রহ থেকে শুরু করে নির্দিষ্ট security weakness এবং application logic-related risk যাচাই করার জন্য প্রয়োজনীয় কয়েকটি assessment feature এতে অন্তর্ভুক্ত রয়েছে।
GitHub Repository: https://github.com/sylhetyhackvenger/HeartBleed-Pro
HeartBleed Pro আসলে কী?
HeartBleed Pro একটি Python-based reconnaissance এবং vulnerability assessment scanner। এর উদ্দেশ্য হলো কোনো অনুমোদিত domain, server অথবা network target-এর security posture সম্পর্কে প্রাথমিক ধারণা তৈরি করা।
সাধারণত security assessment করতে গেলে আলাদা আলাদা কাজের জন্য একাধিক tool ব্যবহার করতে হয়। যেমন:
-
Domain ও DNS information সংগ্রহের জন্য reconnaissance tools।
-
Subdomain discovery-এর জন্য subdomain enumeration tools।
-
Open port সম্পর্কে ধারণা পাওয়ার জন্য port scanning tools।
-
Web server এবং CMS শনাক্ত করার জন্য technology detection tools।
-
Security misconfiguration যাচাই করার জন্য vulnerability scanners।
-
Application-এর access control এবং business logic পরীক্ষা করার জন্য manual বা automated testing methods।
HeartBleed Pro-এর README-তে এই ধরনের একাধিক assessment feature একই tool-এর মধ্যে উল্লেখ করা হয়েছে।
এখানে একটি বিষয় মনে রাখা জরুরি: HeartBleed Pro-এর নামের মধ্যে HeartBleed থাকলেও এটি শুধু Heartbleed vulnerability scanner নয়। README অনুযায়ী, এর feature list-এ reconnaissance, বিভিন্ন vulnerability check এবং business logic testing-ও রয়েছে।
Reconnaissance কী এবং কেন প্রয়োজন?
Reconnaissance হলো penetration testing বা security assessment-এর প্রাথমিক পর্যায়। এই ধাপে কোনো target-এর technical environment সম্পর্কে প্রয়োজনীয় তথ্য সংগ্রহ করা হয়।
একটি website বা server-এর security assessment শুরু করার আগে সাধারণত জানতে হয়:
-
Domain-এর DNS configuration কেমন?
-
Domain-এর সঙ্গে কোন কোন subdomain যুক্ত?
-
কোন ধরনের web server ব্যবহার হচ্ছে?
-
কোন CMS বা technology শনাক্ত করা যাচ্ছে?
-
কোন network service বা port সম্পর্কে তথ্য পাওয়া যাচ্ছে?
এই তথ্যগুলো পরবর্তী security assessment-এর scope এবং priority নির্ধারণে সাহায্য করে।
HeartBleed Pro-এর README-তে Reconnaissance module-এর অধীনে নিচের feature-গুলো উল্লেখ করা হয়েছে।
1. WHOIS Intelligence
WHOIS হলো domain registration-related information জানার একটি ব্যবস্থা।
একটি domain-এর WHOIS information থেকে registration এবং registrar-related কিছু তথ্য পাওয়া যেতে পারে। Security researcher-রা এসব তথ্য ব্যবহার করে domain ownership context এবং infrastructure সম্পর্কে প্রাথমিক ধারণা তৈরি করতে পারেন।
তবে সব WHOIS information সবসময় publicly available থাকে না। Privacy protection এবং registry policy-এর কারণে কিছু তথ্য গোপন থাকতে পারে।
2. DNS Intelligence
DNS বা Domain Name System internet-এর একটি গুরুত্বপূর্ণ component। এটি domain name-কে IP address-এর সঙ্গে resolve করতে সাহায্য করে।
উদাহরণ হিসেবে, একজন user browser-এ কোনো website-এর domain লিখলে DNS system সেই domain-এর সংশ্লিষ্ট address খুঁজে পেতে সাহায্য করে।
DNS configuration security assessment-এর ক্ষেত্রে গুরুত্বপূর্ণ, কারণ ভুল DNS configuration, অনিরাপদ record management অথবা exposed infrastructure organization-এর security risk বাড়াতে পারে।
HeartBleed Pro-এর README-তে WHOIS-এর পাশাপাশি DNS Intelligence feature উল্লেখ করা হয়েছে।
3. Subdomain Enumeration
অনেক organization একটি primary domain-এর পাশাপাশি বিভিন্ন কাজের জন্য একাধিক subdomain ব্যবহার করে।
উদাহরণ:
-
www.example.com -
blog.example.com -
api.example.com -
mail.example.com -
dev.example.com
Subdomain enumeration হলো একটি domain-এর সঙ্গে সম্পর্কিত subdomain শনাক্ত করার প্রক্রিয়া।
Security assessment-এর ক্ষেত্রে এটি গুরুত্বপূর্ণ, কারণ organization-এর বিভিন্ন service আলাদা subdomain-এ পরিচালিত হতে পারে। কোনো development environment বা পুরোনো service যথাযথভাবে maintain না হলে সেটি security risk তৈরি করতে পারে।
HeartBleed Pro-এর README-তে Subdomain Enumeration feature অন্তর্ভুক্ত রয়েছে।
4. Port Scanning Integration
একটি server বিভিন্ন network service পরিচালনার জন্য বিভিন্ন port ব্যবহার করতে পারে।
Port scanning-এর মাধ্যমে নির্দিষ্ট host-এ কোন port বা service সম্পর্কে তথ্য পাওয়া যাচ্ছে তা যাচাই করা হয়।
Security professionals এই তথ্য ব্যবহার করে:
-
অপ্রয়োজনীয় exposed service শনাক্ত করতে।
-
Network exposure সম্পর্কে ধারণা পেতে।
-
Service inventory তৈরি করতে।
-
Firewall এবং network access policy review করতে।
মনে রাখতে হবে, কোনো port accessible পাওয়া গেলেই সেটি vulnerability প্রমাণ করে না। Service configuration, software version এবং access policy বিশ্লেষণ করা প্রয়োজন।
5. CMS & Server Detection
CMS-এর পূর্ণরূপ Content Management System। Website content তৈরি, প্রকাশ এবং পরিচালনার জন্য CMS ব্যবহার করা হয়।
Server detection-এর মাধ্যমে web server বা application infrastructure সম্পর্কে প্রাথমিক ধারণা পাওয়া যেতে পারে।
এই তথ্য security auditor-দের technology inventory তৈরি এবং পরবর্তী security review-এর জন্য সহায়তা করে।
Vulnerability Assessment: Security Weakness শনাক্ত করার প্রক্রিয়া
Vulnerability Assessment হলো কোনো system, application বা network-এর সম্ভাব্য security weakness শনাক্ত এবং মূল্যায়নের প্রক্রিয়া।
এটি penetration testing-এর একটি গুরুত্বপূর্ণ অংশ।
একটি vulnerability scanner বিভিন্ন configuration, protocol এবং application behavior পরীক্ষা করে সম্ভাব্য security issue সম্পর্কে ধারণা দিতে পারে।
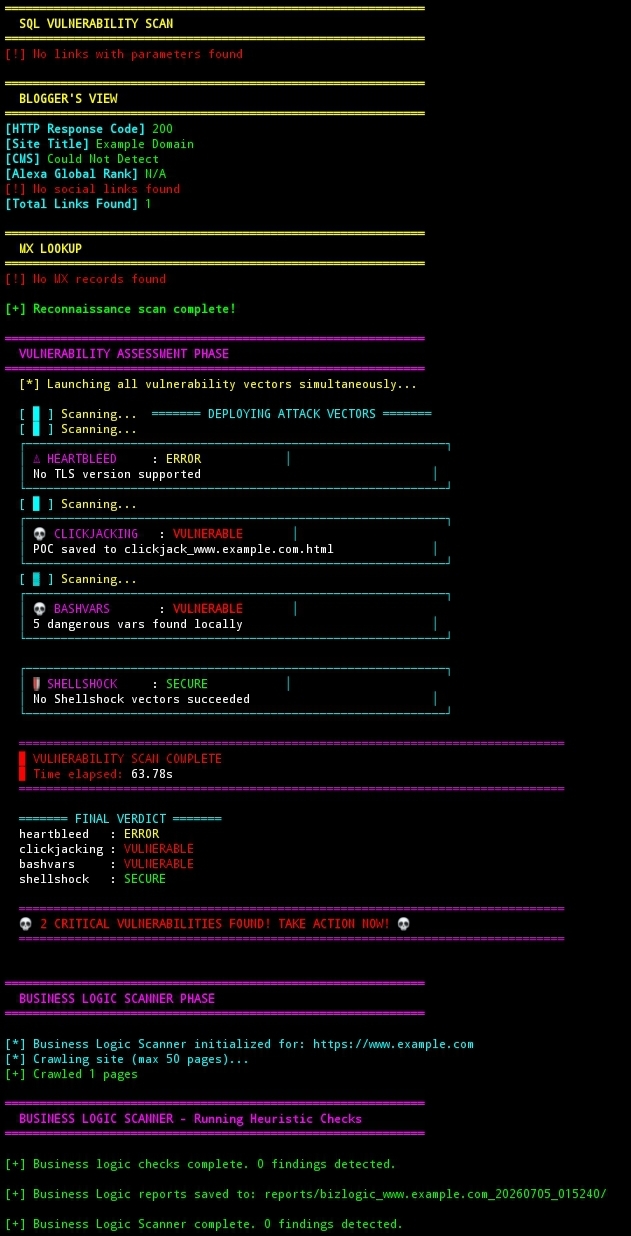
HeartBleed Pro-এর README অনুযায়ী, এর Vulnerability Scanner module-এ নিচের check-গুলো উল্লেখ রয়েছে।
1. Clickjacking Detection
Clickjacking হলো একটি web security issue, যেখানে attacker কোনো user-কে বিভ্রান্ত করে এমন একটি hidden বা deceptive interface-এর মাধ্যমে অনাকাঙ্ক্ষিত action করানোর চেষ্টা করতে পারে।
উদাহরণ হিসেবে, কোনো user একটি সাধারণ button-এ click করছেন বলে মনে করলেও বাস্তবে অন্য কোনো embedded interface-এর element activate হতে পারে।
Clickjacking প্রতিরোধে সাধারণত নিচের security mechanism গুরুত্বপূর্ণ:
-
X-Frame-Options -
Content Security Policy-এর
frame-ancestorsdirective -
Secure UI design
-
Sensitive action-এর জন্য appropriate confirmation
HeartBleed Pro-এর README-তে Clickjacking Detection feature উল্লেখ করা হয়েছে।
2. Heartbleed TLS Check
Heartbleed হলো OpenSSL-এর একটি ঐতিহাসিক security vulnerability, যা 2014 সালে প্রকাশিত হয়েছিল।
এটি OpenSSL-এর TLS Heartbeat Extension implementation-এর একটি দুর্বলতার সঙ্গে সম্পর্কিত।
এই vulnerability-এর কারণে vulnerable server থেকে memory-related sensitive information leak হওয়ার ঝুঁকি তৈরি হয়েছিল।
সম্ভাব্য exposed information-এর মধ্যে থাকতে পারে:
-
Sensitive memory content
-
Authentication-related information
-
Session-related data
-
অন্যান্য confidential information
HeartBleed Pro-এর README-তে Heartbleed (TLS Check) feature উল্লেখ করা হয়েছে।
এখানে গুরুত্বপূর্ণ পার্থক্য হলো, কোনো TLS check-এ suspicious response পাওয়া এবং vulnerability নিশ্চিতভাবে প্রমাণিত হওয়া এক বিষয় নয়। নির্ভরযোগ্য confirmation-এর জন্য affected software version, configuration এবং vendor advisory-ও যাচাই করতে হয়।
3. Shellshock Validation
Shellshock হলো GNU Bash-এর একটি security vulnerability, যা 2014 সালে প্রকাশিত হয়েছিল।
এই vulnerability-এর কারণে নির্দিষ্ট vulnerable Bash environment-এ specially crafted environment variable-এর মাধ্যমে অনাকাঙ্ক্ষিত command execution-এর ঝুঁকি তৈরি হতে পারত।
বিশেষ করে পুরোনো CGI-based web environment এবং কিছু server configuration-এর ক্ষেত্রে এটি গুরুত্বপূর্ণ security concern ছিল।
Security auditor-দের জন্য Shellshock-related validation গুরুত্বপূর্ণ, কারণ outdated software এবং vulnerable server configuration organization-এর infrastructure-কে ঝুঁকির মধ্যে ফেলতে পারে।
4. HTTP Security Header Audit
HTTP security header হলো browser এবং web server-এর মধ্যে security-related policy communicate করার একটি গুরুত্বপূর্ণ মাধ্যম।
সঠিক security header ব্যবহার করলে কিছু common web attack-এর ঝুঁকি কমানো যায়।
গুরুত্বপূর্ণ কয়েকটি security header:
Header কাজ Content-Security-Policy Browser-এ content loading policy নির্ধারণ করে X-Frame-Options অননুমোদিত framing সীমিত করতে সাহায্য করে Strict-Transport-Security HTTPS ব্যবহারে browser-কে নির্দেশ দেয় X-Content-Type-Options MIME-type sniffing সীমিত করে Referrer-Policy Referrer information কীভাবে পাঠানো হবে তা নিয়ন্ত্রণ করে
HeartBleed Pro-এর README-তে Header Security Audit feature উল্লেখ করা হয়েছে।
Business Logic Testing: Web Application Security-এর গুরুত্বপূর্ণ অংশ
অনেকেই মনে করেন web application security বলতে শুধু SQL Injection, XSS, বা server vulnerability পরীক্ষা করাকেই বোঝায়।
কিন্তু বাস্তবে application-এর business logic-এ থাকা ভুলও বড় ধরনের security problem তৈরি করতে পারে।
Business logic হলো application-এর নির্দিষ্ট কাজ পরিচালনার নিয়ম বা workflow।
উদাহরণ:
-
User কীভাবে account তৈরি করবে।
-
কোন user কোন data access করতে পারবে।
-
Password reset কীভাবে কাজ করবে।
-
Payment বা order processing কীভাবে পরিচালিত হবে।
-
নির্দিষ্ট action কতবার করা যাবে।
কোনো application-এর code technically কাজ করলেও তার business rule ভুলভাবে implement করা হলে সেটি security risk তৈরি করতে পারে।
HeartBleed Pro-এর README-তে Business Logic Testing module-এর অধীনে চারটি গুরুত্বপূর্ণ feature উল্লেখ করা হয়েছে।
1. IDOR & Access Control Testing
IDOR-এর পূর্ণরূপ Insecure Direct Object Reference।
এটি এমন একটি access control weakness, যেখানে application কোনো object বা resource access করার সময় user-এর permission যথাযথভাবে যাচাই করতে ব্যর্থ হয়।
ধরা যাক, একটি application-এ user নিজের profile এবং order information দেখতে পারেন।
যদি application শুধু resource identifier-এর ওপর নির্ভর করে এবং প্রতিটি request-এ authorization যাচাই না করে, তাহলে অন্য user-এর data unauthorized access-এর ঝুঁকিতে পড়তে পারে।
IDOR testing-এর মূল উদ্দেশ্য হলো নিশ্চিত করা:
-
User শুধু নিজের অনুমোদিত resource access করতে পারছেন।
-
অন্য user-এর private information সুরক্ষিত রয়েছে।
-
প্রতিটি sensitive request-এ server-side authorization যাচাই হচ্ছে।
-
Access control policy consistentভাবে কাজ করছে।
2. Authentication Bypass Checks
Authentication হলো কোনো user-এর পরিচয় যাচাই করার প্রক্রিয়া।
সাধারণত username-password, OTP, session token অথবা multi-factor authentication-এর মাধ্যমে user authentication সম্পন্ন হয়।
Authentication bypass হলো এমন একটি weakness, যার কারণে যথাযথ authentication ছাড়াই কোনো protected functionality access করা সম্ভব হতে পারে।
Security assessment-এর সময় পরীক্ষা করা প্রয়োজন:
-
Login flow সঠিকভাবে কাজ করছে কি না।
-
Protected endpoint authentication ছাড়া access করা যায় কি না।
-
Session validation সঠিকভাবে হচ্ছে কি না।
-
Authentication state server-side যাচাই করা হচ্ছে কি না।
HeartBleed Pro-এর README-তে Authentication Bypass Checks feature উল্লেখ রয়েছে।
3. Weak Password Recovery Flow
Password recovery feature প্রায় প্রতিটি web application-এর একটি গুরুত্বপূর্ণ অংশ।
User password ভুলে গেলে email, OTP অথবা recovery token-এর মাধ্যমে account পুনরুদ্ধার করতে পারেন।
কিন্তু password recovery system যথাযথভাবে secure না হলে account takeover-এর ঝুঁকি তৈরি হতে পারে।
কিছু গুরুত্বপূর্ণ security consideration:
-
Recovery token unpredictable হতে হবে।
-
Token-এর expiry time থাকতে হবে।
-
Token একবার ব্যবহার করার পর invalid হতে হবে।
-
User identity যথাযথভাবে verify করতে হবে।
-
Password reset-এর পরে পুরোনো session revoke করার ব্যবস্থা থাকতে হবে।
-
Recovery endpoint-এ abuse prevention mechanism থাকতে হবে।
এই ধরনের weakness শনাক্ত করার জন্য password recovery flow security assessment করা হয়।
4. Rate Limit Analysis
Rate limiting হলো একটি নির্দিষ্ট সময়ের মধ্যে কোনো user, IP বা client কতগুলো request পাঠাতে পারবে তা নিয়ন্ত্রণ করার ব্যবস্থা।
এটি application abuse এবং automated request-based attack প্রতিরোধে সাহায্য করে।
যেসব জায়গায় rate limiting বিশেষ গুরুত্বপূর্ণ:
-
Login endpoint
-
Password recovery
-
OTP verification
-
Account registration
-
Search API
-
Public API endpoint
যদি কোনো sensitive endpoint-এ rate limiting না থাকে, তাহলে brute-force attempts, automated abuse এবং resource exhaustion-এর ঝুঁকি বাড়তে পারে।
HeartBleed Pro-এর README-তে Rate Limit Analysis feature উল্লেখ করা হয়েছে।
HeartBleed Pro-এর প্রধান Features এক নজরে
নিচের table-এ GitHub README-তে উল্লেখ করা feature-গুলো category অনুযায়ী সাজানো হয়েছে।
Category Documented Features Reconnaissance WHOIS, DNS Intelligence Subdomain Discovery Subdomain Enumeration Network Assessment Port Scanning Integration Technology Detection CMS & Server Detection Web Security Clickjacking Detection TLS Security Heartbleed TLS Check Legacy Vulnerability Shellshock Validation Configuration Audit HTTP Security Header Audit Access Control IDOR & Access Control Testing Authentication Authentication Bypass Checks Account Security Weak Password Recovery Flow Abuse Prevention Rate Limit Analysis Reporting Reporting System
Repository-এর dashboard overview-তে Target Analysis Engine, Reconnaissance Module, Vulnerability Scanner, Business Logic Tester এবং Reporting System-কে active বা enabled হিসেবে দেখানো হয়েছে।
তবে dashboard-এর status এবং README-এর feature description-কে documented project information হিসেবে বিবেচনা করতে হবে; প্রতিটি feature-এর বাস্তব detection accuracy আলাদাভাবে পরীক্ষা করা প্রয়োজন।
কোন কোন বিষয় শেখার জন্য HeartBleed Pro গুরুত্বপূর্ণ?
যারা Cybersecurity, Ethical Hacking, Web Application Security অথবা Bug Bounty শেখেন, তাদের জন্য এই project-এর feature list কয়েকটি গুরুত্বপূর্ণ learning area তুলে ধরে।
1. Network Security
-
DNS কীভাবে কাজ করে।
-
WHOIS information কীভাবে বুঝতে হয়।
-
Subdomain কী এবং কেন গুরুত্বপূর্ণ।
-
Network port এবং service exposure কী।
-
Server infrastructure কীভাবে assess করতে হয়।
2. Web Application Security
-
HTTP request এবং response।
-
Security header-এর ভূমিকা।
-
Clickjacking vulnerability।
-
TLS এবং SSL security।
-
Server configuration review।
3. Vulnerability Assessment
-
Vulnerability এবং security misconfiguration-এর পার্থক্য।
-
False positive কী।
-
Vulnerability validation কেন প্রয়োজন।
-
Security finding কীভাবে document করতে হয়।
4. Authentication & Access Control
-
Authentication এবং authorization-এর পার্থক্য।
-
IDOR vulnerability।
-
Session management।
-
Password recovery security।
-
Rate limiting।
5. Business Logic Security
-
Application workflow analysis।
-
User permission validation।
-
Sensitive action protection।
-
Account security।
-
API access control।
এই বিষয়গুলো শেখার জন্য শুধু scanner ব্যবহার করলেই হবে না; প্রতিটি vulnerability-এর underlying concept এবং remediation সম্পর্কে পরিষ্কার ধারণা থাকা জরুরি।
Installation Requirements
GitHub README অনুযায়ী, HeartBleed Pro একটি Python-based project এবং এর installation-এর জন্য Python 3, pip এবং Git প্রয়োজন।
README-তে উল্লেখিত Python dependencies:
-
requests -
beautifulsoup4 -
dnspython -
python-whois -
lxml -
urllib3
Project-এর installation documentation-এ Linux environment এবং dependency installation-এর কথা উল্লেখ রয়েছে।
ব্যবহারের আগে repository-এর সর্বশেষ README এবং dependency configuration দেখে নেওয়া উচিত। বিশেষ করে Python version compatibility এবং third-party package-এর security status যাচাই করা ভালো।
Official Repository: https://github.com/sylhetyhackvenger/HeartBleed-Pro
কারা এই Tool ব্যবহার করে উপকৃত হতে পারেন?
Cybersecurity Students: Reconnaissance, vulnerability assessment এবং web security-এর বিভিন্ন concept সম্পর্কে ধারণা পেতে পারেন।
Ethical Hackers: অনুমোদিত security assessment-এর সময় project-এর documented feature set সম্পর্কে জানতে পারেন।
Bug Bounty Researchers: Web application security, IDOR, authentication এবং business logic-related risk সম্পর্কে শেখার ক্ষেত্রে এটি একটি reference project হতে পারে।
System Administrators: Server exposure, security header এবং infrastructure configuration review-এর বিষয়গুলো বুঝতে পারেন।
Web Developers: Application-এর authentication, authorization, password recovery এবং rate limiting-এর মতো security control সম্পর্কে সচেতন হতে পারেন।
Important Security Notice
HeartBleed Pro একটি dual-use cybersecurity assessment tool। এর reconnaissance এবং vulnerability assessment feature বৈধ security testing-এ সহায়ক হতে পারে, কিন্তু অনুমতি ছাড়া অন্যের domain, server, website বা network scan করা অনুচিত এবং আইনগত সমস্যার কারণ হতে পারে।
এই tool ব্যবহার করার আগে অবশ্যই:
-
নিজের system অথবা অনুমোদিত target নির্বাচন করুন।
-
Organization-এর লিখিত authorization নিশ্চিত করুন।
-
Testing scope এবং permitted activity মেনে চলুন।
-
Production environment-এ assessment করার আগে সম্ভাব্য impact বিবেচনা করুন।
-
Sensitive data সংগ্রহ বা সংরক্ষণ এড়িয়ে চলুন।
-
প্রতিটি finding যাচাই করে responsible disclosure অনুসরণ করুন।
শুধুমাত্র শেখার উদ্দেশ্যে বা নিজের/অনুমোদিত lab environment-এ security testing করুন।
Final Thoughts
HeartBleed Pro v1.0 একটি interesting all-in-one Python-based security assessment project। এর সবচেয়ে উল্লেখযোগ্য দিক হলো Reconnaissance, Vulnerability Assessment এবং Business Logic Testing-এর মতো তিনটি আলাদা security domain-কে একই project-এর feature set-এ অন্তর্ভুক্ত করার চেষ্টা।
বিশেষ করে WHOIS, DNS Intelligence, Subdomain Enumeration, Clickjacking Detection, Heartbleed TLS Check, Shellshock Validation, Security Header Audit, IDOR এবং Authentication-related checks—এসব feature নতুন এবং intermediate cybersecurity learners-দের জন্য গুরুত্বপূর্ণ learning topic।
তবে মনে রাখতে হবে, কোনো automated scanner-ই সম্পূর্ণ security audit-এর বিকল্প নয়। Automated result-কে manual validation, source-code review এবং proper security analysis-এর মাধ্যমে যাচাই করা প্রয়োজন।
আপনি যদি Web Application Security, Ethical Hacking, Vulnerability Assessment এবং Business Logic Testing নিয়ে কাজ করেন, তাহলে HeartBleed Pro repository-টি একবার দেখে নিতে পারেন।
GitHub Project: https://github.com/sylhetyhackvenger/HeartBleed-Pro
Author: SYLHETYHACKVENGER (THE-ERROR808)