
🚀 PacketVision: আপনার নেটওয়ার্কে কী চলছে, কোন ডেটা কোথায় যাচ্ছে—সবকিছু চোখের সামনে দেখুন! 🔥 ২৫৫টি TCPDump Filter, Live Packet Analysis, Interactive Dashboard ও Voice Assistant নিয়ে এক অসাধারণ Cybersecurity Tool!
আপনি কি কখনো ভেবেছেন, আপনার কম্পিউটার বা মোবাইল যখন ইন্টারনেটের সঙ্গে যুক্ত থাকে, তখন পেছনে আসলে কী ঘটতে থাকে? কোন ডিভাইসের সঙ্গে যোগাযোগ হচ্ছে, কী ধরনের Network Protocol ব্যবহার হচ্ছে, কোন Port দিয়ে Data আদান-প্রদান হচ্ছে, কিংবা Network-এর ভেতরে অস্বাভাবিক কোনো Traffic চলাচল করছে কি না?
আমরা প্রতিদিন Facebook, YouTube, Website, Online Banking কিংবা বিভিন্ন Application ব্যবহার করি। কিন্তু এসব Application ব্যবহার করার সময় আমাদের ডিভাইসের ভেতরে অসংখ্য Network Packet আদান-প্রদান হয়। এই Packet-গুলোর মধ্যেই লুকিয়ে থাকে Network Communication-এর গুরুত্বপূর্ণ তথ্য।
একজন Network Administrator, Cybersecurity Researcher কিংবা Ethical Hacker-এর জন্য এসব Packet বুঝতে পারা অত্যন্ত গুরুত্বপূর্ণ। কারণ Network-এর সমস্যা খুঁজে বের করা, অস্বাভাবিক Traffic শনাক্ত করা, Security Incident বিশ্লেষণ করা এবং Network-এর আচরণ বোঝার জন্য Packet Analysis একটি অপরিহার্য দক্ষতা।
আর এই কাজ শেখাকে আরও সহজ ও আকর্ষণীয় করার জন্য রয়েছে PacketVision!
এটি তৈরি করেছেন SYLHETYHACKVENGER (THE-ERROR808)। PacketVision হলো একটি Educational TCPDump Framework, যেখানে ২৫৫টি Categorized Filter, Interactive Dashboard, Search System, Voice Assistance এবং Real-Time Packet Capture Execution-এর সুবিধা রয়েছে।
সবচেয়ে আকর্ষণীয় বিষয় হলো, এখানে শুধু Filter-এর নাম দেখানো হয় না; প্রতিটি Filter-এর উদ্দেশ্য, কাজের পদ্ধতি, ব্যবহার এবং সম্ভাব্য Security ও Performance Impact সম্পর্কেও ব্যাখ্যা দেওয়া হয়েছে।
অর্থাৎ, যারা Network Security, Packet Analysis, Network Forensics, Ethical Hacking কিংবা Blue Team Operations শিখতে চান, তাদের জন্য এটি বেশ কাজের একটি Educational Project হতে পারে।
Official GitHub Repository:
https://github.com/sylhetyhackvenger/PacketVision
🔍 PacketVision আসলে কী?
সহজ ভাষায়, PacketVision হলো TCPDump-ভিত্তিক একটি Interactive Network Packet Analysis Framework।
এটি মূলত Network Traffic বুঝতে, বিভিন্ন ধরনের Packet Filter সম্পর্কে শিখতে এবং অনুমোদিত Network Interface থেকে Packet Capture ও Analysis করতে সাহায্য করে।
প্রথমে TCPDump সম্পর্কে একটু জেনে নেওয়া যাক।
TCPDump কী?
TCPDump হলো একটি বহুল ব্যবহৃত Command-line Packet Analyzer। এটি Network Interface দিয়ে চলাচল করা Packet Capture এবং Filter করার কাজে ব্যবহৃত হয়।
ধরুন, আপনার Network-এ কোনো সমস্যা হচ্ছে। Website ঠিকমতো Load হচ্ছে না, কোনো Server-এর সঙ্গে Connection তৈরি হচ্ছে না, অথবা অস্বাভাবিক Network Traffic দেখা যাচ্ছে।
এমন পরিস্থিতিতে শুধু Internet Connection আছে কি না দেখলেই সমস্যার কারণ বোঝা যায় না। বরং Network-এর ভেতরে কী ধরনের Communication হচ্ছে, সেটি বিশ্লেষণ করতে হয়।
TCPDump সেই কাজের জন্য একটি গুরুত্বপূর্ণ Tool।
তবে TCPDump-এর অনেক Filter ও Option রয়েছে। নতুনদের জন্য সব Syntax মনে রাখা এবং কোন Filter কখন ব্যবহার করতে হবে তা বোঝা কিছুটা কঠিন হতে পারে।
PacketVision এই জায়গাতেই আলাদা।
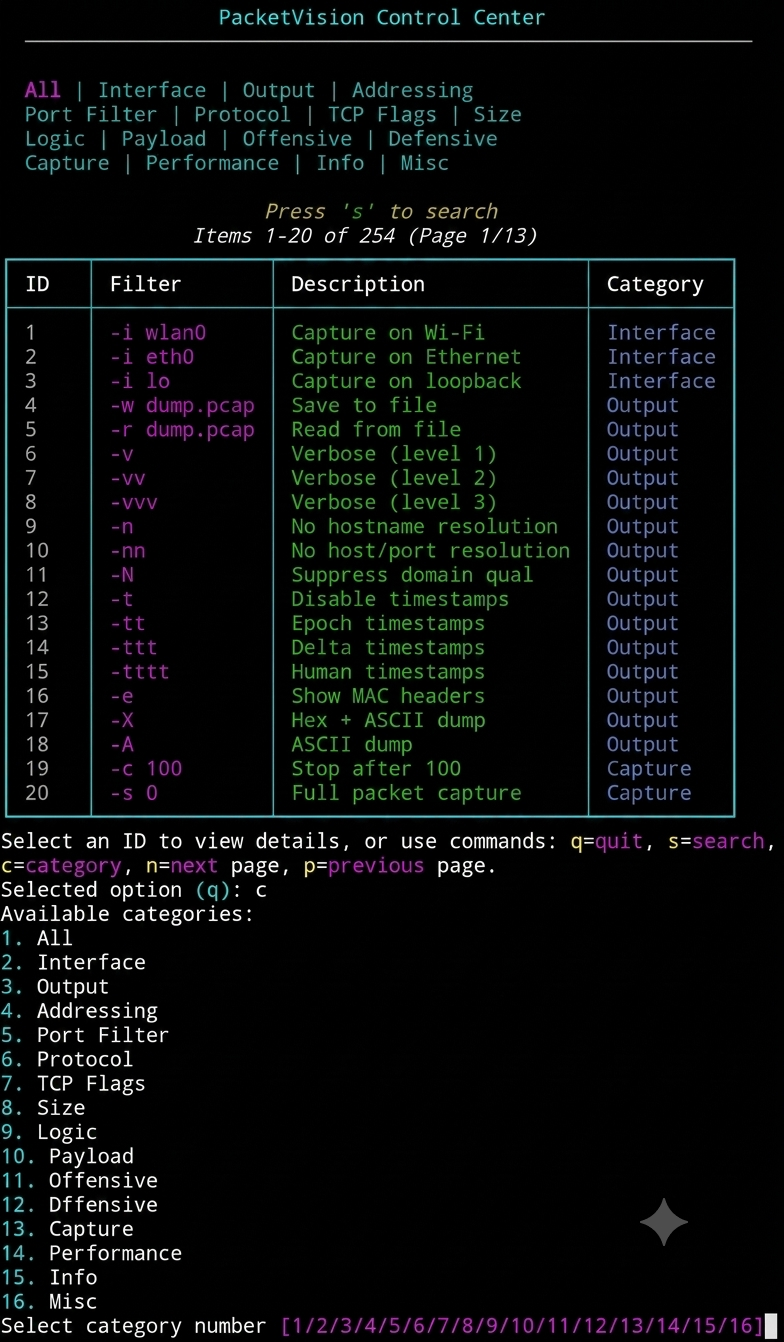
এটি TCPDump-এর বিভিন্ন Filter-কে ১৪টি Category-তে সাজিয়ে একটি Interactive Dashboard-এর মাধ্যমে উপস্থাপন করে। ফলে ব্যবহারকারী সহজেই প্রয়োজনীয় Filter খুঁজে পেতে পারেন, তার ব্যাখ্যা বুঝতে পারেন এবং অনুমোদিত পরিবেশে Packet Analysis অনুশীলন করতে পারেন।
📡 Network Packet কী এবং Packet Analysis কেন শিখবেন?
Internet-এ একটি Device থেকে অন্য Device-এ Data পাঠানোর সময় সেই Data সাধারণত ছোট ছোট অংশে বিভক্ত হয়ে Network-এর মাধ্যমে আদান-প্রদান হয়। এসব Data Unit-কে Network Packet বলা হয়।
একটি Packet-এর মধ্যে বিভিন্ন ধরনের Information থাকতে পারে। যেমন:
-
Source IP Address
-
Destination IP Address
-
Source Port
-
Destination Port
-
Protocol Information
-
TCP Flags
-
Packet Length
-
অন্যান্য Header Information
Network Packet Analysis-এর মাধ্যমে এসব Information পর্যবেক্ষণ করে Network Communication সম্পর্কে ধারণা পাওয়া যায়।
Packet Analysis দিয়ে কী কী শেখা যায়?
১. Network Troubleshooting: কোনো Connection কেন কাজ করছে না, কোথায় সমস্যা হচ্ছে, তা বিশ্লেষণে সাহায্য করে।
২. Security Monitoring: Network-এ অস্বাভাবিক Traffic Pattern শনাক্ত করতে সাহায্য করে।
৩. Protocol Analysis: TCP, UDP, ICMP, DNS এবং HTTP-এর মতো Protocol কীভাবে কাজ করে তা বোঝা যায়।
৪. Network Forensics: কোনো Security Incident-এর পর সংরক্ষিত Packet Capture বিশ্লেষণ করে ঘটনার Technical Evidence বোঝা যায়।
৫. Performance Analysis: Packet Flow, Communication Delay এবং Network Behavior সম্পর্কে ধারণা পাওয়া যায়।
এ কারণেই Packet Analysis Cybersecurity-এর একটি গুরুত্বপূর্ণ Skill।
🔥 PacketVision-এর সবচেয়ে বড় আকর্ষণ: ২৫৫টি Categorized TCPDump Filter!
PacketVision-এর README অনুযায়ী, এতে মোট ২৫৫টি Predefined TCPDump Filter রয়েছে।
এগুলোকে আলাদা আলাদা Category-তে সাজানো হয়েছে, যাতে প্রয়োজন অনুযায়ী Filter খুঁজে পাওয়া এবং শেখা সহজ হয়।
নিচে Category অনুযায়ী Filter-এর সংখ্যা দেওয়া হলো।
Category Filter সংখ্যা কী শেখা যাবে Interface 3 Network Interface নির্বাচন Output 17 Output Format ও File Management Addressing 20 IP, MAC ও Network Address Port Filter 38 Application-specific Port Analysis Protocol 20 বিভিন্ন Network Protocol TCP Flags 30 TCP Connection State Analysis Size 30 Packet Size, TTL ও Fragmentation Logic 30 একাধিক Filter একসঙ্গে ব্যবহার Payload 30 Payload ও Packet Content Analysis Offensive 20 অনুমোদিত Security Testing-এর Filter Defensive 15 Security Monitoring ও Threat Detection Capture 5 Capture Control ও Limits Performance 4 Performance Optimization Info 3 Informational Commands Total 255 বিভিন্ন ধরনের Packet Analysis
এবার প্রতিটি Category সম্পর্কে সহজভাবে জেনে নেওয়া যাক।
১. Interface Category – কোন Network Interface পর্যবেক্ষণ করবেন?
একটি Computer-এ একাধিক Network Interface থাকতে পারে।
যেমন:
-
Wi-Fi Adapter
-
Ethernet Adapter
-
Virtual Network Interface
-
Loopback Interface
Packet Capture করার আগে কোন Interface থেকে Network Traffic পর্যবেক্ষণ করা হবে, তা নির্বাচন করা গুরুত্বপূর্ণ।
PacketVision-এর Interface Category-তে ৩টি Filter/Option রয়েছে।
এই অংশ থেকে Network Interface নির্বাচন এবং Packet Capture-এর সঙ্গে Interface-এর সম্পর্ক সম্পর্কে শেখা যায়।
২. Output Category – Packet Information কীভাবে দেখবেন?
Packet Capture করার পর পাওয়া Information কীভাবে প্রদর্শিত হবে, সেটিও গুরুত্বপূর্ণ।
কখনো শুধু সংক্ষিপ্ত Information প্রয়োজন হয়, আবার কখনো বিস্তারিত Packet Header কিংবা অন্য Technical Information দেখতে হয়।
PacketVision-এর Output Category-তে ১৭টি Filter রয়েছে।
এখানে মূলত শেখা যাবে:
-
Output Formatting
-
Verbose Information
-
Packet Display
-
Capture File Management
-
Analysis-এর জন্য Output সাজানো
একজন Beginner-এর জন্য এই Category বেশ গুরুত্বপূর্ণ, কারণ Packet-এর Information কীভাবে পড়তে হয় তা বোঝার প্রথম ধাপ হলো Output সম্পর্কে পরিষ্কার ধারণা তৈরি করা।
৩. Addressing Category – IP ও MAC Address Analysis
Network Communication-এ Addressing একটি অত্যন্ত গুরুত্বপূর্ণ বিষয়।
প্রতিটি Network Communication-এর ক্ষেত্রে Source এবং Destination সম্পর্কে Information প্রয়োজন হয়।
এখানে দুটি গুরুত্বপূর্ণ Address হলো:
IP Address: Network-এ কোনো Device বা Interface-কে শনাক্ত করার জন্য ব্যবহৃত Logical Address।
MAC Address: Network Interface-এর সঙ্গে সম্পর্কিত Hardware Address।
PacketVision-এর Addressing Category-তে ২০টি Filter রয়েছে।
এগুলো থেকে শেখা যায়:
-
Source IP Filter
-
Destination IP Filter
-
Host-based Filtering
-
Network Address Filtering
-
MAC Address-related Filtering
এই Category Network Troubleshooting এবং Traffic Analysis-এর জন্য বিশেষভাবে গুরুত্বপূর্ণ।
৪. Port Filter – কোন Application-এর Network Traffic বিশ্লেষণ করবেন?
Port হলো Network Communication-এর একটি গুরুত্বপূর্ণ অংশ।
একটি Server-এ একাধিক Application বা Service চলতে পারে। Port Number-এর মাধ্যমে নির্দিষ্ট Network Service-এর Communication আলাদা করে শনাক্ত করা সম্ভব হয়।
কিছু পরিচিত Port:
Port সাধারণ ব্যবহার 22 SSH 53 DNS 80 HTTP 443 HTTPS 25 SMTP 3306 MySQL
PacketVision-এর Port Filter Category-তে ৩৮টি Filter রয়েছে।
এখানে Application-specific Port Filtering এবং Network Communication সম্পর্কে শেখার সুযোগ রয়েছে।
Network Administrator-দের জন্য এটি খুবই কার্যকর একটি বিষয়। কারণ কোনো নির্দিষ্ট Application-এর Traffic বিশ্লেষণ করতে হলে Port সম্পর্কে পরিষ্কার ধারণা থাকা প্রয়োজন।
৫. Protocol Category – TCP, UDP, ICMP ও অন্যান্য Protocol বুঝুন
Network Protocol হলো এমন কিছু নিয়ম, যার মাধ্যমে Network-এর বিভিন্ন Device একে অপরের সঙ্গে Communication করে।
কয়েকটি গুরুত্বপূর্ণ Protocol:
TCP: Reliable Data Communication-এর জন্য ব্যবহৃত হয়। Connection Management এবং Data Delivery-এর গুরুত্বপূর্ণ বৈশিষ্ট্য রয়েছে।
UDP: Connectionless Communication Protocol। Streaming, DNS এবং বিভিন্ন Real-time Application-এ এটি ব্যবহৃত হয়।
ICMP: Network Diagnostic এবং Error Reporting-এর কাজে ব্যবহৃত হয়।
DNS: Domain Name-কে IP Address-এর সঙ্গে Resolve করতে সাহায্য করে।
HTTP/HTTPS: Web Communication-এর জন্য ব্যবহৃত হয়।
PacketVision-এর Protocol Category-তে ২০টি Filter রয়েছে।
এই Category ব্যবহার করে বিভিন্ন Protocol-এর Packet আলাদা করে বিশ্লেষণ করার ধারণা পাওয়া যায়।
৬. TCP Flags – Network Connection-এর অবস্থা বুঝুন
TCP Protocol-এ কিছু গুরুত্বপূর্ণ Flag রয়েছে, যেগুলো Connection Establishment, Data Transfer এবং Connection Termination-এর বিভিন্ন পর্যায় নির্দেশ করে।
কয়েকটি পরিচিত TCP Flag:
-
SYN
-
ACK
-
FIN
-
RST
-
PSH
-
URG
উদাহরণ হিসেবে, TCP Three-Way Handshake-এ SYN এবং ACK Flag গুরুত্বপূর্ণ ভূমিকা পালন করে।
PacketVision-এর TCP Flags Category-তে ৩০টি Filter রয়েছে।
এটি Network Security শেখার ক্ষেত্রে অত্যন্ত গুরুত্বপূর্ণ একটি অংশ। কারণ TCP Flag Pattern বিশ্লেষণ করে Connection State এবং কিছু অস্বাভাবিক Traffic Behavior সম্পর্কে ধারণা পাওয়া যায়।
৭. Size Category – Packet Size, TTL ও Fragmentation Analysis
একটি Network Packet-এর Size এবং Header Information বিশ্লেষণ করাও গুরুত্বপূর্ণ।
PacketVision-এর Size Category-তে ৩০টি Filter রয়েছে।
এখানে নিচের বিষয়গুলো শেখা যায়:
Packet Size: Packet-এর আকার কত এবং Size অনুযায়ী কীভাবে Filter করা যায়।
TTL: Time To Live একটি গুরুত্বপূর্ণ IP Header Field। এটি Network-এ Packet-এর Lifetime সীমিত করতে সাহায্য করে।
Fragmentation: বড় IP Packet প্রয়োজন অনুযায়ী ছোট Fragment-এ বিভক্ত হতে পারে। Fragmentation কীভাবে কাজ করে তা বোঝা Network Analysis-এর জন্য গুরুত্বপূর্ণ।
এই Category Network Troubleshooting এবং Traffic Investigation-এ কাজে লাগতে পারে।
৮. Logic Category – একাধিক Filter একসঙ্গে ব্যবহার
বাস্তব Network Analysis-এ অনেক সময় শুধু একটি Filter দিয়ে প্রয়োজনীয় Packet আলাদা করা সম্ভব হয় না।
তখন একাধিক Condition একসঙ্গে ব্যবহার করতে হয়।
যেমন, কোনো নির্দিষ্ট Host, নির্দিষ্ট Protocol এবং নির্দিষ্ট Port-এর Traffic আলাদা করে বিশ্লেষণ করার প্রয়োজন হতে পারে।
এখানে Logical Operator গুরুত্বপূর্ণ ভূমিকা পালন করে।
PacketVision-এর Logic Category-তে ৩০টি Filter রয়েছে।
এই অংশ থেকে শেখা যায়:
-
Filter Combination
-
Logical AND
-
Logical OR
-
Logical NOT
-
Complex Filter Construction
যারা Intermediate বা Advanced Packet Analysis শিখতে চান, তাদের জন্য এই Category বিশেষভাবে গুরুত্বপূর্ণ।
৯. Payload Category – Packet-এর ভেতরের Data সম্পর্কে জানুন
Payload হলো Packet-এর এমন একটি অংশ, যেখানে Communication-এর মূল Data বহন করা হতে পারে।
Packet Header সাধারণত Communication-এর বিভিন্ন Technical Information বহন করে, আর Payload-এ থাকে সংশ্লিষ্ট Data।
PacketVision-এর Payload Category-তে ৩০টি Filter রয়েছে।
এখানে Payload-related Analysis এবং Deep Packet Inspection-এর ধারণা পাওয়া যায়।
তবে একটি গুরুত্বপূর্ণ বিষয় হলো, HTTPS-এর মতো Encrypted Communication-এর Payload সাধারণত সরাসরি Plain Text হিসেবে পড়া যায় না। Encryption এবং Privacy-এর কারণে Content Analysis-এর সীমাবদ্ধতা থাকে।
অন্যের ব্যক্তিগত Communication অনুমতি ছাড়া Capture বা Inspect করা উচিত নয়।
১০. Offensive Category – Security Testing-এর জন্য Packet Analysis
PacketVision-এর README-তে Offensive নামে ২০টি Filter-এর একটি Category রয়েছে।
এই Category মূলত অনুমোদিত Penetration Testing এবং Security Research-এর সঙ্গে সম্পর্কিত Packet Analysis শেখার জন্য তৈরি।
এখানে Security Testing-এর সময় বিভিন্ন Traffic Pattern কীভাবে পর্যবেক্ষণ ও বিশ্লেষণ করা যায়, সে সম্পর্কে ধারণা পাওয়া যায়।
তবে Offensive Category-র নাম দেখে অনুমতি ছাড়া কোনো Network-এ পরীক্ষা চালানো যাবে না। নিজের Lab বা লিখিত অনুমোদনপ্রাপ্ত Environment-এ সীমাবদ্ধ থাকতে হবে।
১১. Defensive Category – Network-এর নিরাপত্তা পর্যবেক্ষণ
Cybersecurity শুধু Attack বোঝার বিষয় নয়; Attack শনাক্ত করা, প্রতিরোধ করা এবং Network সুরক্ষিত রাখাও সমান গুরুত্বপূর্ণ।
PacketVision-এর Defensive Category-তে ১৫টি Filter রয়েছে।
এগুলো Security Monitoring এবং Threat Detection-এর ধারণা শেখার জন্য সাজানো হয়েছে।
উদাহরণ হিসেবে:
-
অস্বাভাবিক Traffic Pattern পর্যবেক্ষণ।
-
সন্দেহজনক Communication শনাক্ত করা।
-
Network Behavior বিশ্লেষণ।
-
Security Incident Investigation-এ Packet Information ব্যবহার।
Blue Team এবং Network Security Analyst-দের জন্য এই Category বিশেষভাবে শিক্ষণীয়।
১২. Capture Category – Packet Capture নিয়ন্ত্রণ
Packet Capture করার সময় কতটুকু Data সংগ্রহ করা হবে, কতক্ষণ Capture চলবে এবং কীভাবে Capture পরিচালনা করা হবে—এসব বিষয় গুরুত্বপূর্ণ।
PacketVision-এর Capture Category-তে ৫টি Filter রয়েছে।
এটি Capture Control এবং Limits সম্পর্কে শেখার সুযোগ দেয়।
বিশেষ করে বড় Network-এ অপ্রয়োজনীয়ভাবে অতিরিক্ত Packet Capture করলে Storage এবং Performance-এর ওপর প্রভাব পড়তে পারে।
১৩. Performance Category – দ্রুত ও কার্যকর Packet Analysis
Packet Analysis-এর সময় শুধু সঠিক Filter ব্যবহার করলেই হবে না, Performance-এর বিষয়টিও বিবেচনা করতে হবে।
PacketVision-এর Performance Category-তে ৪টি Filter রয়েছে।
এখানে Capture ও Analysis-এর Performance Optimization-related বিষয় শেখার সুযোগ রয়েছে।
১৪. Info Category – প্রয়োজনীয় Information ও Command
PacketVision-এর শেষ Category হলো Info, যেখানে ৩টি Informational Command রয়েছে।
এটি Tool-এর বিভিন্ন Information এবং সংশ্লিষ্ট Command সম্পর্কে ধারণা দিতে সাহায্য করে।
🎛️ Interactive Dashboard – সব Filter এক জায়গায়!
PacketVision-এর অন্যতম আকর্ষণীয় Feature হলো এর Interactive Dashboard।
সাধারণভাবে TCPDump ব্যবহার করতে গেলে অনেক Command ও Filter Syntax মনে রাখতে হয়। কিন্তু PacketVision-এর Dashboard-এ Filter-গুলো Category অনুযায়ী সাজানো রয়েছে।
README অনুযায়ী, Dashboard-এ নিচের সুবিধাগুলো রয়েছে:
Category Navigation: প্রয়োজন অনুযায়ী বিভিন্ন Category Browse করা যায়।
Search Functionality: ২৫৫টি Filter-এর মধ্যে নির্দিষ্ট Filter বা Description দ্রুত খুঁজে পাওয়া যায়।
Pagination: Filter-এর তালিকা সহজে Navigate করা যায়।
Detailed Views: প্রতিটি Filter-এর বিস্তারিত Explanation দেখা যায়।
Real-Time Execution: অনুমোদিত Network Interface-এ নির্বাচিত Filter ব্যবহার করে Packet Capture করা যায়।
অর্থাৎ, এটি শুধু Filter-এর তালিকা নয়; শেখা, বোঝা এবং বাস্তবে অনুশীলনের জন্য একটি Interactive Environment।
🔊 Voice Assistant – Filter-এর ব্যাখ্যা শুনেও শিখতে পারবেন!
PacketVision-এর আরেকটি আকর্ষণীয় Feature হলো Voice Assistance।
এটি espeak Text-to-Speech Technology ব্যবহার করে Filter-এর Explanation এবং Consequences পড়ে শোনাতে পারে।
যারা পড়ার পাশাপাশি শুনে শিখতে পছন্দ করেন, তাদের জন্য এটি বাড়তি সুবিধা।
Voice Assistance-এর মাধ্যমে:
-
Filter Explanation শোনা যায়।
-
Filter-এর উদ্দেশ্য সম্পর্কে জানা যায়।
-
সম্ভাব্য Security ও Performance Impact বোঝা যায়।
-
Hands-free Learning-এর সুযোগ পাওয়া যায়।
🧠 PacketVision দিয়ে কী কী শিখতে পারবেন?
এই Project-এর Educational Focus অনুযায়ী, কয়েকটি গুরুত্বপূর্ণ Learning Area রয়েছে।
Learning Area কী শিখবেন Network Fundamentals TCP/IP Stack ও Protocol Packet Analysis Packet Header ও Field Interpretation Security Analysis Attack Pattern ও Anomaly Detection TCPDump Filter তৈরি ও ব্যবহার Network Forensics Packet-based Investigation Defensive Security Threat Monitoring Performance Capture Optimization Ethical Practice Legal ও Responsible Packet Capture
Beginner Learning Path
যারা একেবারে নতুন, তারা প্রথমে নিচের বিষয়গুলো শিখতে পারেন:
-
Network Interface সম্পর্কে ধারণা তৈরি করুন।
-
IP Address ও MAC Address বুঝুন।
-
TCP এবং UDP-এর পার্থক্য শিখুন।
-
সাধারণ Protocol Filter সম্পর্কে জানুন।
-
Packet Output কীভাবে পড়তে হয় তা অনুশীলন করুন।
Intermediate Learning Path
Basic ধারণা তৈরি হলে:
-
একাধিক Filter Combination বুঝুন।
-
TCP Flag Analysis শিখুন।
-
Packet Capture-এর Output বিশ্লেষণ করুন।
-
Payload ও Packet Header সম্পর্কে জানুন।
-
Network Traffic Pattern পর্যবেক্ষণ করুন।
Advanced Learning Path
পরবর্তী পর্যায়ে:
-
Complex Custom Filter তৈরি করা শিখুন।
-
Network Forensics অনুশীলন করুন।
-
Security Monitoring-এর জন্য Traffic Pattern বিশ্লেষণ করুন।
-
Authorized Lab Environment-এ Security Assessment করুন।
-
Defensive Monitoring Workflow তৈরি করুন।
🛠️ PacketVision-এর Installation Requirements
GitHub README অনুযায়ী, PacketVision চালানোর জন্য প্রয়োজনীয় কিছু Software ও Package হলো:
-
Python 3
-
Git
-
Rich Python Library
-
TCPDump
-
espeak
README-তে Debian/Ubuntu এবং macOS-এর জন্য Dependency Installation-এর নির্দেশনা দেওয়া হয়েছে।
Linux / Debian / Ubuntu
প্রথমে প্রয়োজনীয় Python Package:
pip install rich
তারপর TCPDump ও espeak:
sudo apt-get install tcpdump espeak
Repository Clone
git clone https://github.com/SYLHETYHACKVENGER/PacketVision.git
Project Directory-তে প্রবেশ:
cd PacketVision
README-তে Tool চালুর জন্য দেওয়া Command:
sudo python pkv.py
সতর্কতা: Packet Capture-এর জন্য elevated permission প্রয়োজন হতে পারে। শুধু নিজের বা স্পষ্ট অনুমোদনপ্রাপ্ত Network Interface-এ কাজ করবেন। Capture করার আগে Interface এবং Scope নিশ্চিত করুন। অন্যের ব্যক্তিগত Traffic বা Sensitive Data অনুমতি ছাড়া সংগ্রহ করবেন না।
⌨️ Dashboard-এর Navigation Command
README অনুযায়ী, PacketVision-এর Dashboard-এ কয়েকটি Navigation Command রয়েছে।
Command কাজ s Filter Database Search c Category View পরিবর্তন n Next Page p Previous Page q Application থেকে বের হওয়া
Filter ব্যবহার করার সাধারণ Workflow
README-তে বর্ণিত Workflow অনুযায়ী:
-
Dashboard থেকে প্রয়োজনীয় Category নির্বাচন করুন।
-
Filter ID খুঁজে বের করুন।
-
Filter-এর বিস্তারিত Explanation পড়ুন।
-
Filter-এর উদ্দেশ্য ও সম্ভাব্য Impact বুঝুন।
-
অনুমোদিত Network Interface নির্বাচন করে Capture করুন।
-
পাওয়া Result বিশ্লেষণ করুন।
এখানে সবচেয়ে গুরুত্বপূর্ণ বিষয় হলো, কোনো Filter ব্যবহার করার আগে সেটি কী কাজ করে এবং Network-এর ওপর কী প্রভাব ফেলতে পারে তা বুঝে নেওয়া।
👨💻 কারা PacketVision ব্যবহার করে উপকৃত হতে পারেন?
Cybersecurity Students: Network Protocol, TCP/IP এবং Packet Analysis হাতে-কলমে শেখার সুযোগ পাবেন।
Network Administrators: Network Troubleshooting, Traffic Monitoring এবং Performance Analysis-এর ধারণা পাবেন।
Penetration Testers: অনুমোদিত Security Assessment-এ Packet Behavior এবং Security Control বিশ্লেষণের জন্য এটি একটি Educational Reference হতে পারে।
Blue Team Members: Suspicious Traffic Pattern, Network Anomaly এবং Incident Investigation সম্পর্কে শিখতে পারবেন।
Security Engineers: Custom Filter, Monitoring Workflow এবং Network Detection সম্পর্কে ধারণা তৈরি করতে পারবেন।
⚠️ গুরুত্বপূর্ণ Security ও Privacy সতর্কতা
PacketVision একটি Educational এবং Dual-Use Network Analysis Framework। Packet Capture-এর মাধ্যমে Network Communication সম্পর্কে গুরুত্বপূর্ণ তথ্য দেখা যেতে পারে। তাই এটি ব্যবহার করার সময় Privacy এবং Authorization অত্যন্ত গুরুত্বপূর্ণ।
কিছু বিষয় অবশ্যই মনে রাখবেন:
-
শুধু নিজের Network অথবা লিখিত অনুমতিপ্রাপ্ত Network-এ Packet Capture করবেন।
-
অন্যের ব্যক্তিগত Communication অনুমতি ছাড়া Intercept করবেন না।
-
Sensitive Information সংগ্রহ বা প্রকাশ করবেন না।
-
Production Network-এ Capture করার আগে Organization-এর Policy মেনে চলুন।
-
Capture File নিরাপদে সংরক্ষণ করুন এবং প্রয়োজন শেষে মুছে ফেলুন।
-
Security Research-এর ক্ষেত্রে Responsible Disclosure অনুসরণ করুন।
মনে রাখবেন: Packet Analysis শেখার উদ্দেশ্য Network বোঝা এবং সুরক্ষিত রাখা—কারও ব্যক্তিগত তথ্য সংগ্রহ করা নয়।
🏁 শেষ কথা
সব মিলিয়ে PacketVision একটি দারুণ Educational TCPDump Framework, যেখানে ২৫৫টি Categorized Filter, Interactive Dashboard, Search Functionality, Detailed Explanation, Voice Assistance এবং Real-Time Packet Capture-এর সুবিধা রয়েছে।
বিশেষ করে যারা TCP/IP, Network Protocol, Packet Analysis, Network Forensics, Security Monitoring এবং Ethical Hacking শিখতে চান, তাদের জন্য এই Project-এর Feature Set বেশ আকর্ষণীয়।
এর সবচেয়ে ভালো দিক হলো, এটি শুধু Command দেখানোর মধ্যে সীমাবদ্ধ নয়; বরং প্রতিটি Filter-এর Purpose, Explanation এবং সম্ভাব্য Consequences বোঝানোর চেষ্টা করে।
তাই আপনি যদি Network-এর ভেতরে কী ঘটছে তা বুঝতে চান, TCPDump শেখার আগ্রহ থাকে কিংবা Cybersecurity-এর Practical Skill বাড়াতে চান, তাহলে PacketVision-এর GitHub Repository ঘুরে দেখতে পারেন।
📌 Project Name: PacketVision
👨💻 Developer: SYLHETYHACKVENGER (THE-ERROR808)
📚 Framework: Educational TCPDump Framework
🔢 Total Filters: 255
📄 License: MIT
🔗 Official GitHub:
https://github.com/sylhetyhackvenger/PacketVision
শিখুন, বিশ্লেষণ করুন, Network সুরক্ষিত রাখুন! 🚀