
🚨 SynMesh v4.1.0: এক ড্যাশবোর্ডেই Advanced C2 Framework-এর শক্তিশালী সব ফিচার! 🔥 Reverse Shell Management, Multi-Handler, AES-256 Encryption, Session Monitoring ও Payload Generation—জানুন এই Powerful Cybersecurity Tool-এর বিস্তারিত!
আপনি কি কখনো ভেবেছেন, একজন Cybersecurity Researcher কীভাবে একাধিক Test Environment-এর Security Session পরিচালনা করেন? কীভাবে বিভিন্ন Network Handler, Connection Status, Session Information এবং Server Communication একটি Dashboard থেকে পর্যবেক্ষণ করা যায়?
Cybersecurity-এর জগতে এমন কিছু Advanced Framework রয়েছে, যেগুলো Red Team Operation, Penetration Testing এবং Security Research-এর জন্য তৈরি করা হয়। এসব Framework-এর মাধ্যমে অনুমোদিত Testing Environment-এর বিভিন্ন Connection, Session এবং Security Assessment পরিচালনা করা সম্ভব।
আজকের আলোচনার Project-টির নাম SynMesh।
এটি তৈরি করেছেন SYLHETYHACKVENGER (THE-ERROR808)। GitHub Repository অনুযায়ী, SynMesh হলো Python-ভিত্তিক একটি Advanced Command & Control বা C2 Framework। এতে Multi-Handler Support, Session Management, Payload Generation, Sibling Server Connectivity, AES-256 Encryption, Interactive Dashboard এবং Real-Time Monitoring-এর মতো Feature রয়েছে।
সবচেয়ে আকর্ষণীয় বিষয় হলো, এটি শুধু একটি সাধারণ Terminal Script নয়। বরং বিভিন্ন Session, Handler এবং Server Connection পরিচালনার জন্য একটি পূর্ণাঙ্গ Terminal-based Interface তৈরি করা হয়েছে।
তবে শুরুতেই একটি গুরুত্বপূর্ণ বিষয় পরিষ্কার করে নেওয়া দরকার: C2 Framework অত্যন্ত সংবেদনশীল ধরনের Cybersecurity Technology। একই প্রযুক্তি অনুমোদিত Red Team Testing-এ যেমন ব্যবহার হতে পারে, তেমনি অনুমতি ছাড়া ব্যবহার করলে অন্যের System নিয়ন্ত্রণ বা তথ্যের ক্ষতি করার ঝুঁকিও তৈরি করতে পারে।
তাই এই Article-এ SynMesh-এর Architecture, Features, Technology এবং Defensive Security Perspective নিয়ে আলোচনা করা হবে। অননুমোদিত System Access, Payload Deployment বা Remote Control পরিচালনার নির্দেশনা দেওয়া হচ্ছে না।
Official GitHub Repository:
https://github.com/sylhetyhackvenger/SynMesh
🔍 SynMesh আসলে কী?
SynMesh হলো একটি Advanced Command & Control Framework।
C2-এর পূর্ণরূপ Command and Control।
সহজ ভাষায়, Command & Control হলো এমন একটি ব্যবস্থা, যার মাধ্যমে একটি কেন্দ্রীয় Controller নির্দিষ্ট অনুমোদিত Testing Environment-এর সঙ্গে যোগাযোগ, Session Monitoring এবং বিভিন্ন Management Task পরিচালনা করতে পারে।
Cybersecurity-এর Red Team এবং Adversary Simulation-এ C2 Architecture একটি গুরুত্বপূর্ণ বিষয়।
একটি সাধারণ C2 Architecture-এ কয়েকটি Component থাকতে পারে:
-
Controller: কেন্দ্রীয় Management Interface।
-
Handler: নির্দিষ্ট Communication Channel পরিচালনার Component।
-
Session: কোনো Connected Environment-এর সঙ্গে সম্পর্কিত Active Communication Context।
-
Payload: নির্দিষ্ট উদ্দেশ্যে তৈরি Executable বা Script Component।
-
Communication Channel: বিভিন্ন Component-এর মধ্যে যোগাযোগের মাধ্যম।
SynMesh-এর README অনুযায়ী, এই ধরনের কয়েকটি Component একটি Unified Terminal Dashboard-এর মধ্যে সাজানো হয়েছে।
এখানে মনে রাখতে হবে, C2 Framework নিজে কোনো Antivirus বা সাধারণ Network Scanner নয়। এটি একটি Advanced Security Testing Framework, যার কাজের ধরন এবং সম্ভাব্য প্রভাব আলাদা।
🧠 C2 Framework কেন Cybersecurity-তে গুরুত্বপূর্ণ?
Cybersecurity-তে শুধু Vulnerability খুঁজে বের করাই যথেষ্ট নয়। কোনো Security Control বাস্তবে কতটা কার্যকর, Incident Response Team কত দ্রুত প্রতিক্রিয়া জানাতে পারে এবং Network Monitoring System সন্দেহজনক আচরণ শনাক্ত করতে পারে কি না—এসব বিষয়ও পরীক্ষা করা প্রয়োজন।
অনুমোদিত Red Team Exercise-এ C2 Architecture ব্যবহার করে নির্দিষ্ট Security Scenario অনুকরণ করা হয়।
এর মাধ্যমে Blue Team বা Defensive Security Team বুঝতে পারে:
-
Endpoint Monitoring কতটা কার্যকর।
-
Network Monitoring সন্দেহজনক Communication শনাক্ত করতে পারছে কি না।
-
Security Alert সঠিকভাবে তৈরি হচ্ছে কি না।
-
Incident Response কত দ্রুত কাজ করছে।
-
System Logging যথেষ্ট তথ্য সংরক্ষণ করছে কি না।
এই কারণে C2 Framework সম্পর্কে জানা শুধু Red Team-এর জন্য নয়, Blue Team এবং SOC Analyst-দের জন্যও গুরুত্বপূর্ণ।
🔥 SynMesh-এর প্রধান Features
GitHub README অনুযায়ী, SynMesh-এর Feature Set কয়েকটি গুরুত্বপূর্ণ অংশে বিভক্ত।
১. Multi-Handler Support
SynMesh-এর অন্যতম গুরুত্বপূর্ণ Feature হলো Multi-Handler Support।
README অনুযায়ী, এতে HTTP/S এবং Reverse TCP Handler-এর Support রয়েছে।
এখানে Handler বলতে এমন একটি Component বোঝায়, যা নির্দিষ্ট Communication Channel পরিচালনা করে।
HTTP/S Handler: HTTP বা HTTPS-ভিত্তিক Communication Architecture-এর সঙ্গে সম্পর্কিত।
TCP Handler: TCP Protocol ব্যবহার করে Communication পরিচালনার জন্য তৈরি।
একাধিক Handler Support থাকার ফলে Framework-এর বিভিন্ন Communication Architecture সম্পর্কে ধারণা পাওয়া যায়।
Defensive Security-এর দৃষ্টিকোণ থেকে এসব Channel পর্যবেক্ষণ করা গুরুত্বপূর্ণ। কারণ Network Monitoring System-কে বিভিন্ন ধরনের Communication Pattern শনাক্ত করতে হয়।
২. Session Management System
একটি Advanced Security Testing Framework-এ Session Management অত্যন্ত গুরুত্বপূর্ণ।
SynMesh-এর README অনুযায়ী, এতে Multiple Session Track, Interaction এবং Management-এর Feature রয়েছে।
Session Management-এর মাধ্যমে Dashboard-এ বিভিন্ন Active Session-এর অবস্থা পর্যবেক্ষণ করা যায়।
সাধারণত Session Management-এর গুরুত্বপূর্ণ বিষয়গুলো হলো:
-
Active Session Tracking
-
Session Identification
-
Session Status
-
Session Information
-
Session Termination Management
-
Operation Logging
এটি একটি Framework-এর Management Architecture বুঝতে সাহায্য করে।
৩. Payload Generation
SynMesh-এর README-তে Dynamic Payload Generation এবং Encoding/Obfuscation Support উল্লেখ রয়েছে।
Payload হলো কোনো নির্দিষ্ট Software বা Security Testing Operation-এর জন্য তৈরি Data বা Executable Component।
Cybersecurity Research-এ Payload Technology সম্পর্কে জানা গুরুত্বপূর্ণ, কারণ বিভিন্ন Security Product কীভাবে Suspicious File বা Script শনাক্ত করে, সেটি বোঝার জন্য Payload Analysis প্রয়োজন হয়।
তবে Payload Generation এবং Obfuscation প্রযুক্তির অপব্যবহারের ঝুঁকি রয়েছে। তাই এখানে শুধু এর Technical Concept আলোচনা করা হচ্ছে; অননুমোদিত System-এ Payload তৈরি, Deploy বা ব্যবহার করার নির্দেশনা দেওয়া হচ্ছে না।
Defensive Security-তে গুরুত্বপূর্ণ কিছু বিষয়:
-
Unknown Executable Detection
-
Script Execution Monitoring
-
Endpoint Behavior Analysis
-
File Integrity Monitoring
-
Application Control
-
Suspicious Process Detection
৪. Sibling Server Connectivity
SynMesh-এর আরেকটি উল্লেখযোগ্য Feature হলো Sibling Server Connectivity।
README অনুযায়ী, একাধিক SynMesh Instance-এর মধ্যে Communication এবং Distributed Operation Management-এর সুবিধা রয়েছে।
সহজভাবে বললে, Sibling Server বলতে একই Framework-এর একাধিক Instance-এর মধ্যে সম্পর্কিত Communication Architecture বোঝানো হয়েছে।
এটি Distributed System Design এবং Multi-Server Architecture সম্পর্কে শেখার একটি বিষয়।
Security Administrator-দের জন্য এমন Architecture-এর Communication Monitoring এবং Access Control গুরুত্বপূর্ণ।
৫. AES-256 Encryption
SynMesh-এর README-তে Sibling Server Communication-এর জন্য AES-256 Encryption-এর কথা উল্লেখ করা হয়েছে।
AES-এর পূর্ণরূপ Advanced Encryption Standard।
এটি একটি বহুল ব্যবহৃত Symmetric Encryption Algorithm।
AES-256 বলতে 256-bit Key ব্যবহার করে Encryption পরিচালনার পদ্ধতিকে বোঝায়।
Encryption-এর মূল উদ্দেশ্য হলো Data-কে এমনভাবে রূপান্তর করা, যাতে সঠিক Key ছাড়া সেটি সহজে পড়া না যায়।
SynMesh-এর Technical Specification-এ AES-256-CFB উল্লেখ রয়েছে।
এখানে CFB-এর পূর্ণরূপ Cipher Feedback Mode।
তবে শুধু AES-256 ব্যবহার করলেই একটি Communication System সম্পূর্ণ নিরাপদ হয়ে যায় না। Key Management, Authentication, Integrity Protection এবং Secure Implementation-ও গুরুত্বপূর্ণ।
৬. Fileless Execution
SynMesh-এর README-তে Fileless Execution এবং Script Injection Feature উল্লেখ রয়েছে।
Fileless Execution বলতে এমন ধরনের Execution Technique বোঝায়, যেখানে প্রচলিত File-based Workflow-এর পরিবর্তে Memory বা অন্যান্য System Component ব্যবহার করে Code Execution ঘটতে পারে।
এটি Cybersecurity-এর একটি গুরুত্বপূর্ণ Research Topic।
কারণ কিছু Traditional Security Solution মূলত File-based Detection-এর ওপর বেশি নির্ভর করে। ফলে Memory-based বা Fileless Behavior শনাক্ত করতে Advanced Monitoring প্রয়োজন হতে পারে।
Defensive Security-তে গুরুত্বপূর্ণ বিষয়:
-
Memory Behavior Monitoring
-
Script Execution Logging
-
PowerShell Activity Monitoring
-
Endpoint Detection and Response
-
Suspicious Process Relationship Analysis
এই Feature-এর নাম দেখে এটিকে নিরাপদ বা ঝুঁকিমুক্ত মনে করা উচিত নয়। Fileless Execution-এর অপব্যবহার System Security-এর জন্য গুরুতর ঝুঁকি তৈরি করতে পারে।
৭. HTTP File Smuggling
SynMesh-এর README-তে HTTP File Smuggling এবং File Transfer Management-এর Feature উল্লেখ করা হয়েছে।
HTTP হলো Web Communication-এর অন্যতম প্রধান Protocol।
HTTP-based File Transfer বিভিন্ন Legitimate Application-এ ব্যবহৃত হয়। তবে একই ধরনের Communication Channel অপব্যবহার করে Security Control এড়িয়ে যাওয়ার চেষ্টা করা হতে পারে।
এই কারণে Security Team-দের HTTP Traffic Analysis, Proxy Monitoring এবং File Transfer Policy সম্পর্কে পরিষ্কার ধারণা থাকা প্রয়োজন।
৮. Real-Time Status Monitoring
একটি Professional Dashboard-এর গুরুত্বপূর্ণ অংশ হলো Real-Time Status Monitoring।
SynMesh-এর README অনুযায়ী, এতে Live Session Tracking এবং Color-coded Status Indicator রয়েছে।
Dashboard-এ Active Session, Pending Connection এবং Sibling Server-এর Statistics দেখানোর ব্যবস্থাও উল্লেখ করা হয়েছে।
এ ধরনের Dashboard-এর মাধ্যমে Framework-এর বর্তমান অবস্থা দ্রুত বোঝা যায়।
৯. Auto Interface Detection
Network Communication পরিচালনার ক্ষেত্রে সঠিক Network Interface শনাক্ত করা গুরুত্বপূর্ণ।
একটি Computer-এ Wi-Fi, Ethernet এবং Virtual Interface থাকতে পারে।
SynMesh-এর Repository Description-এ Auto-interface Detection Feature উল্লেখ রয়েছে।
এটি System-এর Network Interface সম্পর্কে তথ্য শনাক্ত করার সঙ্গে সম্পর্কিত।
১০. Session Defender
README অনুযায়ী, SynMesh-এ Session Defender নামে একটি Feature রয়েছে।
এর উদ্দেশ্য হলো Command Inspection-এর মাধ্যমে কিছু Shell-breaking Input প্রতিরোধ করা।
এটি Session Handling এবং Input Validation-এর সঙ্গে সম্পর্কিত একটি Feature।
তবে কোনো Input Inspection Mechanism-কে সম্পূর্ণ Security Boundary হিসেবে ধরে নেওয়া উচিত নয়। Secure Command Handling-এর জন্য Proper Validation, Access Control এবং Isolation প্রয়োজন।
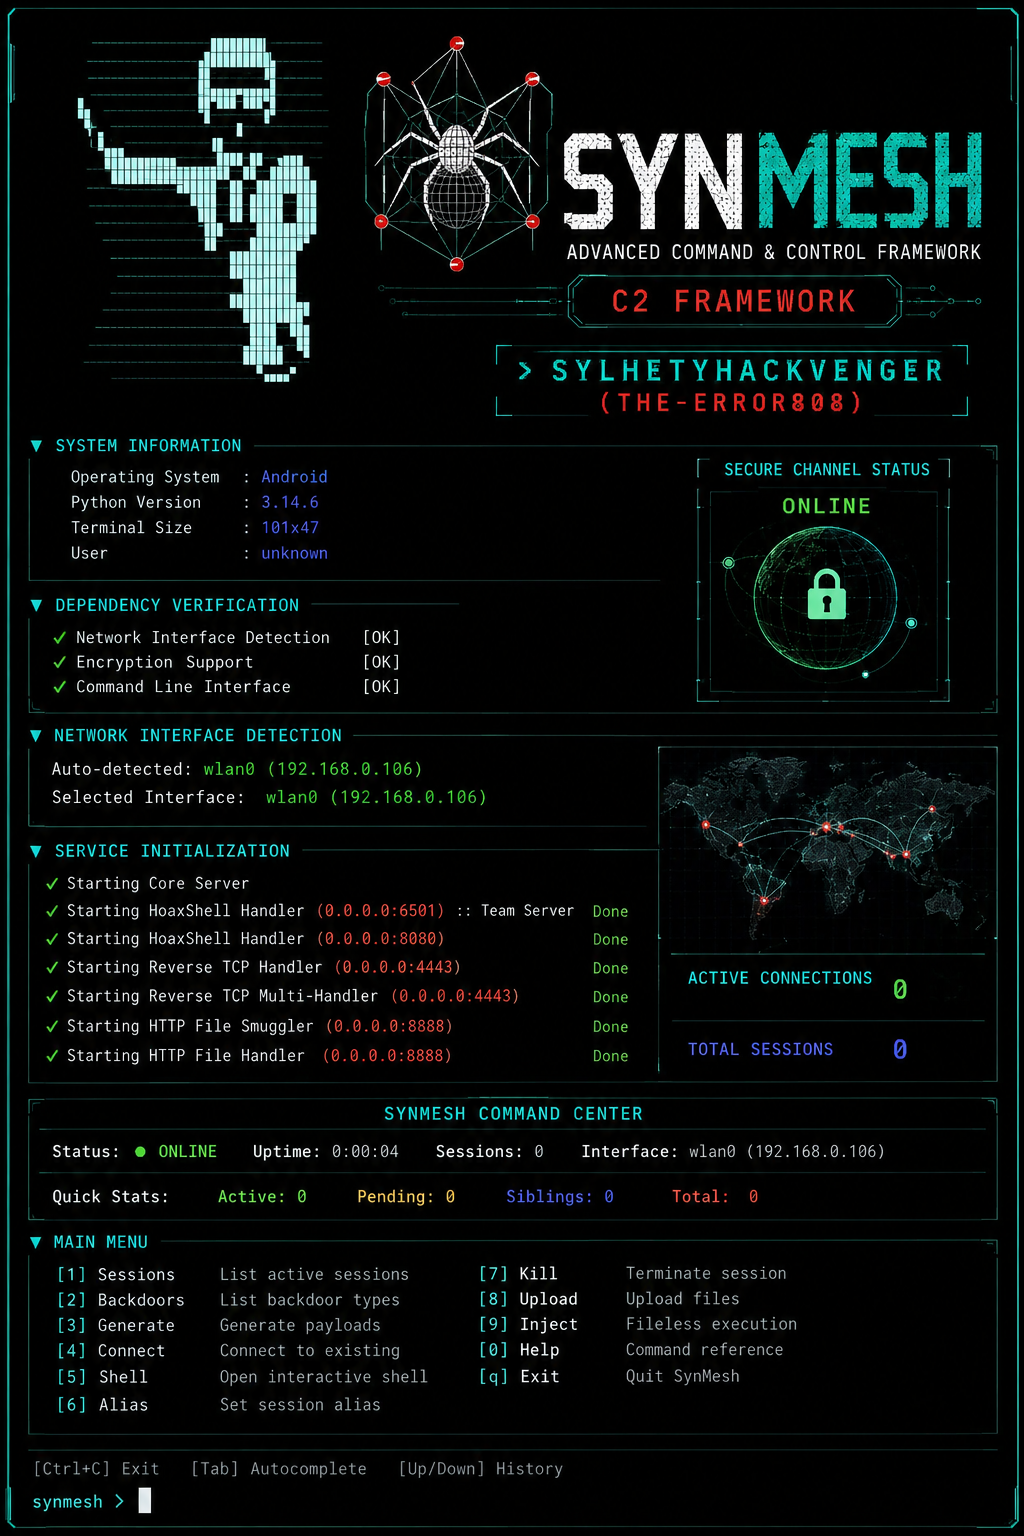
🖥️ Professional Dashboard – সবকিছু এক জায়গায়!
SynMesh-এর সবচেয়ে আকর্ষণীয় দিকগুলোর একটি হলো এর Terminal-based Professional Dashboard।
README-তে Dashboard-এর কয়েকটি গুরুত্বপূর্ণ Section দেখানো হয়েছে:
Dashboard Section কাজ Sessions Session Information Management Generate Payload-related Management Connect Sibling Server Connectivity Shell Interactive Session Interface Upload File Transfer Management Inject Fileless Execution-related Component Alias Session Reference Management Kill Session Termination Backdoors Backdoor-related Information Display
এই Dashboard-এ System Information এবং Quick Statistics দেখানোর ব্যবস্থাও রয়েছে।
যেমন:
-
Operating System
-
Python Version
-
Terminal Size
-
Network Interface
-
Active Sessions
-
Pending Connections
-
Sibling Server Count
-
Uptime
Terminal-এর Size অনুযায়ী Dynamic Layout Adjust করার ব্যবস্থাও README-তে উল্লেখ রয়েছে।
এটি Dashboard ব্যবহারকে আরও গোছানো করে।
🔐 Security & Reliability Features
SynMesh-এর README-তে শুধু C2 Management Feature নয়, কিছু Security এবং Reliability-related Feature-ও উল্লেখ করা হয়েছে।
AES-256 Encryption
Sibling Server Communication-এর জন্য Encryption Support।
Session Defender
Command Inspection-এর মাধ্যমে কিছু সমস্যাজনক Input শনাক্ত করার ব্যবস্থা।
Graceful Error Handling
Application-এর বিভিন্ন Exception এবং Error পরিস্থিতি পরিচালনার ব্যবস্থা।
Automatic Recovery
কিছু সাধারণ Failure থেকে Recovery-এর Feature হিসেবে README-তে উল্লেখ রয়েছে।
Detailed Logging
Session এবং Operation-related Information Log করার সুবিধা।
এগুলো Framework-এর Reliability এবং Management Architecture-এর গুরুত্বপূর্ণ অংশ।
📱 Termux ও Linux Support
SynMesh-এর একটি উল্লেখযোগ্য দিক হলো Termux Environment-এর জন্য Optimization।
Termux হলো Android-এর জন্য একটি Terminal Emulator এবং Linux-like Command-line Environment।
এর মাধ্যমে Android Device থেকেই বিভিন্ন Programming এবং System Administration-related কাজ শেখা যায়।
SynMesh-এর README-তে নিচের Platform Support উল্লেখ করা হয়েছে:
-
Linux
-
Windows
-
macOS
-
Termux
তবে Platform Support-এর উল্লেখ থাকলেই প্রতিটি Feature সব Platform-এ একইভাবে কাজ করবে—এমন নিশ্চয়তা নেই। Environment, Permission এবং Dependency অনুযায়ী পার্থক্য থাকতে পারে।
⚙️ Technical Specifications
Repository README অনুযায়ী, SynMesh-এর Technical Specification:
Component Specification Project Name SynMesh Version 4.1.0 Programming Language Python Minimum Python Version Python 3.7+ Encryption AES-256-CFB Handler Support HTTP/S ও TCP Operating System Linux, Windows, macOS Mobile Environment Termux Optimized Interface Unicode Box Drawing Core Port 6501 HTTP Port 8080 TCP Port 4443 License MIT
এগুলো Repository-তে প্রকাশিত Technical Specification; বাস্তব Environment-এ Compatibility ও Security আলাদাভাবে যাচাই করা প্রয়োজন।
🎓 SynMesh সম্পর্কে জানলে কোন কোন বিষয় শেখা যাবে?
এই Project-এর Feature Set থেকে Cybersecurity-এর বেশ কিছু গুরুত্বপূর্ণ Topic সম্পর্কে ধারণা তৈরি করা যায়।
১. Command & Control Architecture
C2 Framework কীভাবে কাজ করে, Controller, Handler এবং Session-এর মধ্যে কী ধরনের সম্পর্ক থাকে তা শেখা যায়।
২. Network Communication
HTTP/S এবং TCP-এর মতো Communication Protocol সম্পর্কে ধারণা তৈরি করা যায়।
৩. Encryption Technology
AES-256 এবং Symmetric Encryption-এর ভূমিকা বোঝা যায়।
৪. Session Management
একাধিক Session-এর State, Logging এবং Management সম্পর্কে জানা যায়।
৫. Endpoint Security
Suspicious Script Execution, Fileless Behavior এবং Process Monitoring-এর গুরুত্ব বোঝা যায়।
৬. Red Team & Blue Team Operations
Authorized Security Testing এবং Defensive Monitoring-এর মধ্যে সম্পর্ক বোঝা যায়।
৭. Python Framework Development
Terminal Interface, Exception Handling, Dependency Management এবং Modular Application Design সম্পর্কে শেখা যায়।
🛡️ Blue Team ও SOC Analyst-দের জন্য কেন গুরুত্বপূর্ণ?
SynMesh-এর মতো C2 Framework সম্পর্কে জানা Defensive Security Professional-দের জন্যও গুরুত্বপূর্ণ।
কারণ কোনো System-কে সুরক্ষিত রাখতে হলে সম্ভাব্য Attack Architecture এবং Communication Pattern সম্পর্কে ধারণা থাকা প্রয়োজন।
SOC Analyst এবং Blue Team Members নিচের বিষয়গুলোতে মনোযোগ দিতে পারেন:
-
অস্বাভাবিক Outbound Connection পর্যবেক্ষণ।
-
অপ্রত্যাশিত TCP Communication শনাক্ত করা।
-
সন্দেহজনক Script Execution বিশ্লেষণ।
-
Unknown Process এবং Network Activity Correlate করা।
-
Endpoint Security Alert পর্যবেক্ষণ।
-
Fileless Execution-related Behavior তদন্ত করা।
-
Centralized Logging এবং Incident Response উন্নত করা।
এ ধরনের Monitoring ব্যবস্থা C2-related Suspicious Activity শনাক্ত করতে সাহায্য করতে পারে।
⚠️ গুরুত্বপূর্ণ Security Warning
SynMesh একটি Advanced Dual-Use C2 Framework। এর কিছু Feature Remote Shell, Payload Generation, Fileless Execution এবং File Transfer-এর মতো সংবেদনশীল কাজের সঙ্গে সম্পর্কিত।
তাই এটি ব্যবহারের ক্ষেত্রে অত্যন্ত সতর্ক থাকা প্রয়োজন।
-
শুধু নিজের System অথবা লিখিতভাবে অনুমোদিত Lab Environment-এ Security Research করুন।
-
অন্যের Device বা Server-এ অনুমতি ছাড়া Remote Access নেওয়ার চেষ্টা করবেন না।
-
অনুমতি ছাড়া Payload তৈরি, Deploy বা Execute করবেন না।
-
কোনো Organization-এর Network-এ Testing করার আগে Scope ও Authorization নিশ্চিত করুন।
-
Sensitive Data সংগ্রহ, পরিবর্তন বা স্থানান্তর করবেন না।
-
Testing শেষে Session ও Temporary Artifact নিরাপদভাবে পরিষ্কার করুন।
এই Article-টি Educational এবং Defensive Security Awareness-এর জন্য। অননুমোদিত Access, Backdoor Deployment বা অন্যের System নিয়ন্ত্রণের কাজে SynMesh ব্যবহার করা আইনগত ও নীতিগতভাবে গ্রহণযোগ্য নয়।
🏁 শেষ কথা
সব মিলিয়ে SynMesh একটি Advanced Python-based Command & Control Framework, যেখানে Multi-Handler Support, Session Management, AES-256 Encryption, Sibling Server Connectivity, Interactive Dashboard এবং Real-Time Monitoring-এর মতো Feature রয়েছে।
বিশেষ করে C2 Architecture, Network Communication, Session Management এবং Defensive Security Monitoring সম্পর্কে যারা জানতে চান, তাদের জন্য এই Project-এর Technical Feature Set বেশ আগ্রহের।
তবে SynMesh-এর মতো Framework সাধারণ Network Scanner বা সাধারণ Termux Utility নয়। এটি অত্যন্ত শক্তিশালী এবং Dual-Use Technology-এর অন্তর্ভুক্ত। তাই এর Feature সম্পর্কে শেখার পাশাপাশি Security, Privacy এবং Legal Responsibility সম্পর্কেও সচেতন থাকা জরুরি।
আপনি যদি Python Framework Development, Cybersecurity Architecture, Red Team Concepts কিংবা Blue Team Detection নিয়ে আগ্রহী হন, তাহলে Official Repository-এর Documentation ও Source Code দেখে Project-টি সম্পর্কে আরও জানতে পারেন।
📌 Project Name: SynMesh
👨💻 Developer: SYLHETYHACKVENGER (THE-ERROR808)
⚙️ Version: 4.1.0
💻 Language: Python
🔐 Encryption: AES-256-CFB
📄 License: MIT
🔗 Official GitHub Repository:
https://github.com/sylhetyhackvenger/SynMesh
শিখুন নিরাপদভাবে, প্রযুক্তি বুঝুন গভীরভাবে, আর Cybersecurity-কে কাজে লাগান সুরক্ষার জন্য! 🔐