
🚨 DBEclipse: আপনার MongoDB ও CouchDB কতটা নিরাপদ? 😱 NoSQL Injection, Database Enumeration, Security Assessment —এক টুলেই জানুন সবকিছু! 🔥
DBEclipse কী? NoSQL Security Testing-এর নতুন অভিজ্ঞতা
DBEclipse হলো একটি comprehensive NoSQL Security Testing Framework, যা Security Professional, Penetration Tester এবং Ethical Hacker-দের জন্য তৈরি করা হয়েছে। আধুনিক ওয়েব অ্যাপ্লিকেশনে SQL Database-এর পাশাপাশি MongoDB ও CouchDB-এর মতো NoSQL Database ব্যাপকভাবে ব্যবহৃত হচ্ছে। কিন্তু সঠিক Security Configuration না থাকলে এসব Database-ও বিভিন্ন ধরনের Security Risk-এর মুখোমুখি হতে পারে।
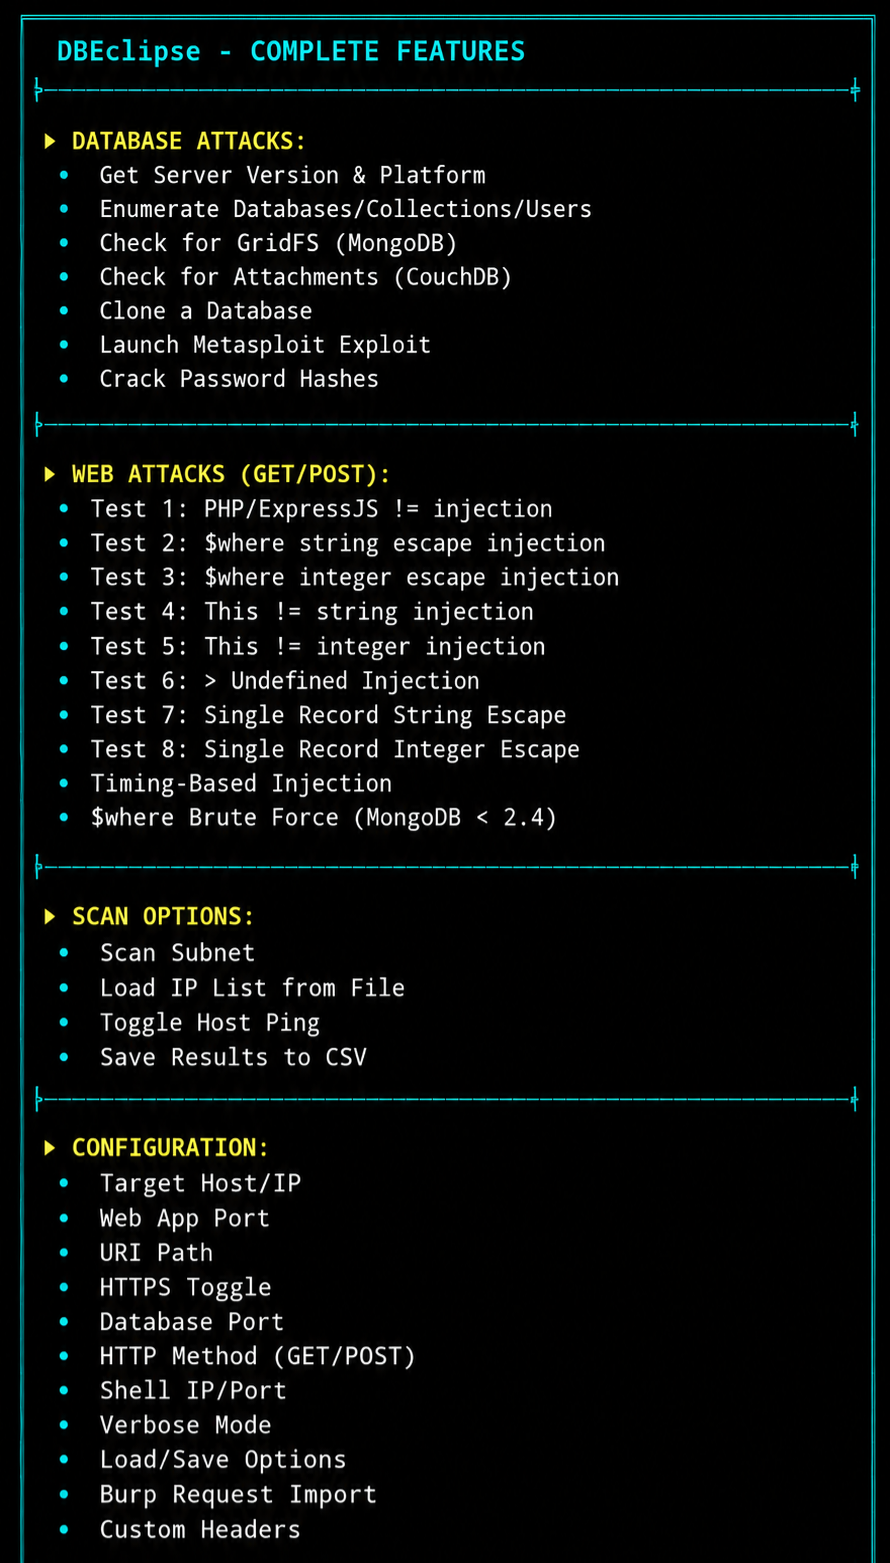
DBEclipse-এর মূল উদ্দেশ্য হলো NoSQL Database এবং সংশ্লিষ্ট Web Application-এর নিরাপত্তা পরীক্ষা করার জন্য একাধিক Testing Capability একটি Framework-এর মধ্যে নিয়ে আসা। GitHub README অনুযায়ী, এতে NoSQLMap-এর বিভিন্ন কার্যকারিতার পাশাপাশি একটি আধুনিক Cyberpunk-style Terminal User Interface বা TUI যুক্ত করা হয়েছে। ফলে Database Security Assessment-এর বিভিন্ন অংশ একটি Menu-driven Interface থেকে পরিচালনা করার সুবিধা পাওয়া যায়।
সহজ ভাষায় বললে, DBEclipse এমন একটি Security Testing Tool, যার মাধ্যমে অনুমোদিত পরিবেশে MongoDB ও CouchDB-সংক্রান্ত Configuration, Authentication এবং Injection-related Security Weakness মূল্যায়ন করা যায়।
প্রজেক্টটির GitHub Repository: https://github.com/sylhetyhackvenger/DBEclipse
<Cite refs={[“turn243054view0”]}/>
কেন NoSQL Database Security গুরুত্বপূর্ণ?
আগে অনেক ওয়েব অ্যাপ্লিকেশন মূলত MySQL, PostgreSQL বা Microsoft SQL Server-এর মতো Relational Database ব্যবহার করত। বর্তমানে বড় পরিসরের Web Application, API, Cloud Platform এবং Real-time Service-এ NoSQL Database-এর ব্যবহারও অনেক বেড়েছে।
NoSQL Database সাধারণত Flexible Data Structure, Scalability এবং দ্রুত Data Processing-এর সুবিধা দেয়। তবে Database NoSQL হলেই সেটি স্বয়ংক্রিয়ভাবে নিরাপদ হয়ে যায় না।
কিছু সাধারণ Security Risk হলো:
- Weak Authentication: দুর্বল Password বা অপর্যাপ্ত Authentication ব্যবস্থা।
- Anonymous Access: যথাযথ পরিচয় যাচাই ছাড়াই Database Access সম্ভব হওয়া।
- NoSQL Injection: User Input সঠিকভাবে Validate না করার কারণে Database Query-তে অনাকাঙ্ক্ষিত পরিবর্তন।
- Misconfiguration: ভুল Network Exposure, Permission অথবা Database Configuration।
- Excessive Privileges: প্রয়োজনের তুলনায় বেশি Database Permission দেওয়া।
- Sensitive Data Exposure: গুরুত্বপূর্ণ তথ্য অননুমোদিতভাবে প্রকাশিত হওয়ার ঝুঁকি।
এই সমস্যাগুলো শনাক্ত করার জন্য Security Assessment প্রয়োজন। DBEclipse সেই ধরনের Assessment-এর বিভিন্ন অংশে সহায়তা করার উদ্দেশ্যে তৈরি হয়েছে।
DBEclipse-এর প্রধান Features
এবার দেখা যাক GitHub README-তে উল্লেখ করা গুরুত্বপূর্ণ Feature-গুলো।
1. MongoDB Security Assessment
MongoDB বর্তমানে বহুল ব্যবহৃত একটি Document-oriented NoSQL Database। DBEclipse-এর README অনুযায়ী, MongoDB-সংক্রান্ত একাধিক Security Testing Capability এতে রয়েছে।
উল্লেখযোগ্য বিষয়গুলো হলো:
- MongoDB Server Version Detection
- Database Enumeration
- User-related Information Assessment
- Authentication Bypass Testing
- GridFS Discovery
MongoDB Server Version Detection: কোনো MongoDB Server-এর Version জানা Security Assessment-এর জন্য গুরুত্বপূর্ণ। কারণ পুরোনো Version-এ পরিচিত Security Issue থাকতে পারে। Version Information ব্যবহার করে Administrator বুঝতে পারেন Server-টি Update করা প্রয়োজন কি না।
Database Enumeration: Database Enumeration বলতে অনুমোদিত Testing Environment-এ Database Structure ও সংশ্লিষ্ট তথ্য সম্পর্কে ধারণা নেওয়াকে বোঝায়। এতে Security Reviewer বুঝতে পারেন Database Exposure বা Permission Configuration যথাযথ কি না।
GridFS Discovery: MongoDB-এর GridFS বড় File সংরক্ষণের জন্য ব্যবহৃত একটি ব্যবস্থা। DBEclipse README-তে GridFS Discovery-এর কথা উল্লেখ রয়েছে। Security Assessment-এর সময় File Storage Configuration ও Access Permission পরীক্ষা করা গুরুত্বপূর্ণ।
Authentication Assessment: Database Authentication সঠিকভাবে কাজ করছে কি না, সেটি যাচাই করা Security Testing-এর একটি গুরুত্বপূর্ণ অংশ। দুর্বল Authentication থাকলে Database-এর তথ্য ঝুঁকিতে পড়তে পারে।
2. CouchDB Security Testing
DBEclipse শুধু MongoDB-তে সীমাবদ্ধ নয়। README অনুযায়ী, এতে CouchDB-এর জন্যও কিছু Security Assessment Feature রয়েছে।
CouchDB একটি Document-oriented NoSQL Database, যেখানে JSON Document এবং HTTP-based API গুরুত্বপূর্ণ ভূমিকা পালন করে।
প্রজেক্টটির README-তে উল্লেখিত CouchDB-related Feature:
- Database Enumeration
- User-related Information Assessment
- Password Hash Extraction Capability
- Attachment Discovery
- Replication-related Security Testing
Database Enumeration: CouchDB Environment-এ Database Structure এবং Access Configuration মূল্যায়নে এটি প্রাসঙ্গিক।
Attachment Discovery: CouchDB Document-এর সঙ্গে Attachment যুক্ত থাকতে পারে। তাই Attachment Access Control এবং Sensitive File Exposure পরীক্ষা করা গুরুত্বপূর্ণ।
Replication Security: Database Replication একাধিক Database Instance-এর মধ্যে তথ্য Synchronize করতে ব্যবহৃত হয়। Replication Configuration সঠিক না হলে Data Exposure বা অননুমোদিত Data Access-এর ঝুঁকি তৈরি হতে পারে।
এখানে মনে রাখতে হবে, README-তে কোনো Feature উল্লেখ থাকা মানেই প্রতিটি Environment-এ সেটি সফলভাবে কাজ করবে—এমন নিশ্চয়তা নয়। বাস্তব ফলাফল নির্ভর করবে Database Version, Configuration, Permission এবং Testing Environment-এর ওপর।
3. NoSQL Injection Testing
DBEclipse-এর সবচেয়ে গুরুত্বপূর্ণ অংশগুলোর একটি হলো NoSQL Injection-related Security Testing।
NoSQL Injection হলো এমন একটি Vulnerability, যেখানে Application User Input সঠিকভাবে Validate বা Sanitize না করার কারণে Database Query-তে অনাকাঙ্ক্ষিত পরিবর্তন ঘটতে পারে।
ধরা যাক, একটি Web Application ব্যবহারকারীর Login Information গ্রহণ করে। Application যদি Input-এর ধরন ও Structure যথাযথভাবে যাচাই না করে, তাহলে Database Query-এর আচরণ পরিবর্তিত হওয়ার ঝুঁকি তৈরি হতে পারে।
DBEclipse README-তে কয়েক ধরনের Injection Testing Category উল্লেখ করা হয়েছে:
- $ne Operator Testing: Not Equal Operator-সম্পর্কিত Query Validation পরীক্ষা।
- $where String Testing: JavaScript-based Query Evaluation-এর নিরাপত্তা মূল্যায়ন।
- $where Integer Testing: Integer Input-এর মাধ্যমে Query Handling পরীক্ষা।
- Single Record Extraction Testing: একটি নির্দিষ্ট Record-এর Access Control মূল্যায়ন।
- this Comparison Testing: Object Comparison-সংক্রান্ত Query Behavior পরীক্ষা।
- $gt Operator Testing: Greater-than Operator-এর Input Validation ও Query Handling পরীক্ষা।
- Timing-based Testing: Response Time-এর পরিবর্তন পর্যবেক্ষণ করে সম্ভাব্য Blind Injection Risk মূল্যায়ন।
এগুলো মূলত Application-এর Input Handling এবং Query Construction কতটা নিরাপদ, তা বোঝার জন্য গুরুত্বপূর্ণ।
Developer-দের জন্য পরামর্শ: User Input সরাসরি Database Query-তে ব্যবহার করবেন না। Server-side Validation, Strict Schema Validation, Safe Query Construction এবং Least Privilege Principle অনুসরণ করুন।
4. Database Cloning Capability
DBEclipse README-তে Database Cloning Feature-এর কথাও উল্লেখ করা হয়েছে। এর বর্ণনা অনুযায়ী, Remote Database-এর Data ও Collection স্থানীয়ভাবে Copy করার Capability রয়েছে।
Security Research এবং Authorized Assessment-এর ক্ষেত্রে Database Copy বা Clone করার বিষয়টি গুরুত্বপূর্ণ হতে পারে। তবে এটি অত্যন্ত Sensitive Capability।
কারণ Database-এর মধ্যে থাকতে পারে:
- ব্যক্তিগত তথ্য
- Customer Information
- Authentication Data
- Business Records
- Internal Application Data
অনুমতি ছাড়া কোনো Remote Database-এর তথ্য Copy করা গুরুতর Privacy ও Security Violation হতে পারে।
তাই এই ধরনের Capability কেবল নিজের Lab Environment, অনুমোদিত Test Database অথবা লিখিত অনুমতিপ্রাপ্ত Assessment-এর মধ্যে সীমাবদ্ধ রাখা উচিত।
5. Password Hash Security Assessment
Database Security-এর অন্যতম গুরুত্বপূর্ণ বিষয় হলো Password Storage।
DBEclipse README-তে Captured Hash-এর ওপর Dictionary এবং Brute-force-based Password Testing Capability উল্লেখ করা হয়েছে।
এ ধরনের Feature Security Audit-এর সময় Password Policy দুর্বল কি না, তা বোঝার ক্ষেত্রে প্রাসঙ্গিক হতে পারে। তবে বাস্তব ব্যবহার অবশ্যই অনুমোদিত Test Data এবং নিয়ন্ত্রিত পরিবেশে সীমাবদ্ধ থাকা প্রয়োজন।
একটি নিরাপদ Application-এর জন্য:
- Password Plain Text আকারে সংরক্ষণ করা যাবে না।
- Password Hashing-এর জন্য উপযুক্ত Password Hashing Algorithm ব্যবহার করতে হবে।
- প্রতিটি Password-এর জন্য Unique Salt ব্যবহার করা উচিত।
- Weak Password Policy এড়িয়ে চলতে হবে।
- Authentication Attempt সীমিত করতে হবে।
- Multi-factor Authentication বিবেচনা করতে হবে।
শুধু Password Hash তৈরি করলেই নিরাপত্তা নিশ্চিত হয় না; সঠিক Hashing Algorithm এবং Configuration-ও গুরুত্বপূর্ণ।
6. Network Scanning Feature
DBEclipse-এর আরেকটি উল্লেখযোগ্য অংশ হলো Network Scanning।
README অনুযায়ী, এটি MongoDB ও CouchDB Server শনাক্ত করার জন্য Subnet Scanning এবং Custom IP List ব্যবহার করার সুবিধা দেয়।
উল্লেখিত Feature:
- Subnet Scanning
- Custom IP List Import
- Host Ping Toggle
- Discovered Server Information
- CSV Export
Subnet Scanning: নির্দিষ্ট Network Range-এর মধ্যে সম্ভাব্য MongoDB ও CouchDB Server শনাক্ত করার কাজে এটি ব্যবহারযোগ্য।
Custom IP List: আগে থেকে প্রস্তুত করা IP List থেকে অনুমোদিত Host মূল্যায়নের সুবিধা রয়েছে।
Host Ping Toggle: Host Reachability যাচাইয়ের প্রক্রিয়া নিয়ন্ত্রণ করার একটি Option README-তে উল্লেখ করা হয়েছে।
CSV Export: শনাক্ত হওয়া Server-এর তথ্য CSV Format-এ Export করা যায়। Security Team পরবর্তী Analysis বা Documentation-এর কাজে এই ধরনের Export ব্যবহার করতে পারে।
তবে Network Scanning চালানোর আগে Network Owner-এর অনুমতি নেওয়া জরুরি। নিজের Network বা লিখিত অনুমতিপ্রাপ্ত Environment ছাড়া অন্য কোনো Network Scan করা উচিত নয়।
7. Cyberpunk Terminal User Interface (TUI)
DBEclipse-এর অন্যতম আকর্ষণীয় দিক হলো এর Cyberpunk-style Terminal User Interface।
অনেক Security Tool-এ একাধিক Menu এবং Testing Option থাকলেও Interface অনেক সময় জটিল হয়ে যায়। DBEclipse একটি Menu-driven Terminal Interface দেওয়ার চেষ্টা করেছে।
README অনুযায়ী, এর TUI-তে রয়েছে:
- Professional Dashboard
- Real-time Status Display
- Color-coded Output
- ASCII Art Banner
- Menu-driven Navigation
- Keyboard-based Exit Support
এই Interface-এর ফলে বিভিন্ন Testing Category সম্পর্কে একটি সংগঠিত ধারণা পাওয়া যায়।
বিশেষ করে যারা Terminal-based Security Tool ব্যবহার করতে স্বাচ্ছন্দ্যবোধ করেন, তাদের কাছে এই ধরনের Dashboard আকর্ষণীয় হতে পারে।
8. Burp Suite Integration
Web Application Security Testing-এর ক্ষেত্রে Burp Suite বহুল পরিচিত একটি Tool।
DBEclipse README-তে Saved Burp Suite Request Import করার সুবিধার কথা উল্লেখ করা হয়েছে।
এটি গুরুত্বপূর্ণ, কারণ Web Application Testing-এর সময় Request ও Response বিশ্লেষণ করা হয়। Burp Suite থেকে সংরক্ষিত Request ব্যবহার করে অনুমোদিত পরিবেশে Application-এর Input Handling ও Security Behavior মূল্যায়নের Workflow সহজ হতে পারে।
তবে Repository-তে Integration-এর বিস্তারিত Technical Limitation বা Supported Request Format সম্পর্কে পর্যাপ্ত তথ্য দেওয়া হয়নি। তাই সব ধরনের Burp Suite Request সমর্থিত—এমন দাবি করা ঠিক হবে না।
DBEclipse-এর Installation ও Requirements
Repository README-তে Python-based Dependency এবং Shell Script-এর মাধ্যমে Setup-এর কথা উল্লেখ করা হয়েছে।
প্রয়োজনীয় Dependency হিসেবে উল্লেখ রয়েছে:
- PyMongo
- CouchDB Python Client
- IPCalc
- PBKDF2
- Requests
প্রজেক্টের সঙ্গে DBEclipse.sh Script, requirements.txt, LICENSE এবং README.md ফাইল রয়েছে।
README-তে Installation-এর জন্য Git Repository Clone, Script Permission এবং Shell Script চালানোর Workflow দেওয়া হয়েছে।
এখানে একটি গুরুত্বপূর্ণ বিষয়: কোনো Security Tool নিজের কম্পিউটারে চালানোর আগে Source Code Review, Dependency Review এবং Isolated Test Environment ব্যবহার করা ভালো। বিশেষ করে Database Access বা Network Scanning Capability রয়েছে—এমন Tool Production Environment-এ যাচাই ছাড়া ব্যবহার করা উচিত নয়।
DBEclipse কারা ব্যবহার করতে পারেন?
DBEclipse-এর উদ্দেশ্য ও README-তে উল্লেখিত Feature বিবেচনায় নিচের ব্যক্তিদের জন্য এটি প্রাসঙ্গিক হতে পারে।
1. Cybersecurity Students
যারা NoSQL Database Security, MongoDB, CouchDB এবং Injection Vulnerability সম্পর্কে শিখছেন, তারা Project Documentation থেকে বিভিন্ন Testing Category সম্পর্কে ধারণা পেতে পারেন।
2. Ethical Hackers
অনুমোদিত Penetration Testing-এর সময় Database Configuration ও Web Application Security মূল্যায়নে এটি একটি Research Tool হিসেবে বিবেচিত হতে পারে।
3. Security Researchers
NoSQL Database-এর Authentication, Access Control, Injection Risk এবং Network Exposure নিয়ে গবেষণার জন্য এর Feature Set আগ্রহের বিষয় হতে পারে।
4. Web Application Developers
যারা MongoDB বা CouchDB ব্যবহার করে Web Application তৈরি করেন, তারা DBEclipse-এর Feature List দেখে সম্ভাব্য Security Risk সম্পর্কে ধারণা নিতে পারেন এবং নিজেদের Application-এর প্রতিরক্ষা উন্নত করতে পারেন।
5. Database Administrators
Database Administrator-রা Authentication, Network Exposure, Permission এবং Data Access Policy নিয়মিত Review করার গুরুত্ব বুঝতে এই Project-এর Documentation কাজে লাগাতে পারেন।
DBEclipse ব্যবহার করার আগে যেসব Security বিষয় মাথায় রাখবেন
DBEclipse-এ Database Enumeration, Authentication Testing, Injection Testing, Password Hash Assessment এবং Database Cloning-এর মতো Sensitive Capability উল্লেখ রয়েছে। তাই এটি সাধারণ Utility Tool নয়; এটি একটি Dual-use Security Testing Framework।
নিরাপদ ব্যবহারের জন্য কয়েকটি নিয়ম অনুসরণ করুন:
- নিজের Database অথবা লিখিত অনুমতিপ্রাপ্ত Database ছাড়া কোনো Target পরীক্ষা করবেন না।
- Production Database-এর পরিবর্তে Isolated Lab Environment ব্যবহার করুন।
- বাস্তব Customer Data বা Sensitive Information দিয়ে Experiment করবেন না।
- Database Backup এবং Recovery Plan প্রস্তুত রাখুন।
- Network Scanning-এর আগে Network Owner-এর অনুমতি নিশ্চিত করুন।
- Testing-এর সময় Log এবং Activity Record সংরক্ষণ করুন।
- Security Testing শেষ হলে অপ্রয়োজনীয় Test Account ও Temporary Data সরিয়ে ফেলুন।
- Vulnerability পাওয়া গেলে Responsible Disclosure অনুসরণ করুন।
মনে রাখবেন, কোনো System Internet-এ Publicly Accessible হলেই সেটি পরীক্ষা করার অনুমতি পাওয়া যায় না।
DBEclipse-এর সুবিধা ও সীমাবদ্ধতা
সম্ভাব্য সুবিধা
- MongoDB ও CouchDB—দুই ধরনের NoSQL Database-এর Security Testing Category রয়েছে।
- Database Enumeration ও Configuration Assessment-এর বিষয়গুলো এক Framework-এ আনা হয়েছে।
- NoSQL Injection-related একাধিক Testing Category উল্লেখ রয়েছে।
- Network Scanning এবং CSV Export-এর সুবিধা রয়েছে।
- Cyberpunk-style Terminal Interface ব্যবহার করা হয়েছে।
- Burp Suite Saved Request Import-এর কথা উল্লেখ রয়েছে।
- Database Security Research-এর জন্য বিভিন্ন Feature এক জায়গায় পাওয়া যায়।
যে বিষয়গুলো যাচাই করা প্রয়োজন
- README-তে সব Feature-এর বিস্তারিত Technical Documentation নেই।
- বিভিন্ন Database Version-এর সঙ্গে Compatibility সম্পর্কে পর্যাপ্ত তথ্য দেওয়া হয়নি।
- Automated Test-এর False Positive বা False Negative Rate উল্লেখ নেই।
- Detailed Reporting Format সম্পর্কে README-তে সীমিত তথ্য রয়েছে।
- সব Feature বাস্তবে কতটা নির্ভরযোগ্য, তা আলাদা করে পরীক্ষা করা প্রয়োজন।
- Dependency ও Source Code Security Review ছাড়া Tool-টিকে Production Environment-এ ব্যবহার করা উচিত নয়।
এই সীমাবদ্ধতাগুলো উল্লেখ করা জরুরি, কারণ GitHub README-তে Feature Description থাকা আর সেগুলোর বাস্তব কার্যকারিতা স্বাধীনভাবে যাচাই করা এক বিষয় নয়।
License ও Legal Notice
GitHub Repository-এর About Section-এ MIT License উল্লেখ রয়েছে। তবে README-এর License Section-এ Educational ও Security Testing Purpose-এর কথা বলা হয়েছে এবং “All rights reserved” লেখা রয়েছে।
এই দুই ধরনের License Statement-এর মধ্যে অস্পষ্টতা রয়েছে। তাই Tool ব্যবহার, পরিবর্তন বা Redistribute করার আগে Repository-এর LICENSE ফাইল এবং সংশ্লিষ্ট License Terms সরাসরি যাচাই করা উচিত।
README-তে স্পষ্টভাবে বলা হয়েছে, DBEclipse কেবল Authorized Security Testing-এর জন্য। নিজের System অথবা লিখিত অনুমতিপ্রাপ্ত System ছাড়া ব্যবহার করা উচিত নয়।
শেষ কথা: DBEclipse কি NoSQL Security Research-এর জন্য আকর্ষণীয়?
DBEclipse একটি আকর্ষণীয় NoSQL Security Testing Project, কারণ এটি MongoDB, CouchDB, NoSQL Injection, Database Enumeration, Network Scanning এবং Cyberpunk Terminal Interface-এর মতো একাধিক বিষয়কে একটি Framework-এর মধ্যে নিয়ে এসেছে।
বিশেষ করে যারা NoSQL Database Security নিয়ে কাজ করেন, তাদের জন্য Repository-টি পর্যালোচনা করার মতো। এর Feature List থেকে বোঝা যায়, Project-টি Database Access Security, Web Application Input Validation এবং Network Exposure-এর মতো গুরুত্বপূর্ণ ক্ষেত্রকে লক্ষ্য করেছে।
তবে মনে রাখতে হবে, কোনো Tool ব্যবহার করলেই Database নিরাপদ হয়ে যায় না। প্রকৃত Security নির্ভর করে সঠিক Configuration, Strong Authentication, Least Privilege, Secure Query Handling, Network Segmentation, Logging এবং নিয়মিত Update-এর ওপর।
আপনি যদি Cybersecurity শেখেন বা Database Security নিয়ে Research করেন, তাহলে DBEclipse-এর GitHub Repository ও Documentation দেখে এর Architecture এবং Feature সম্পর্কে আরও জানতে পারেন।
Project Author: SYLHETYHACKVENGER (THE-ERROR808)
Repository: https://github.com/sylhetyhackvenger/DBEclipse
Project Type: NoSQL Security Testing Framework
Primary Database Targets: MongoDB ও CouchDB
Interface: Cyberpunk-style Terminal User Interface
License Note: Repository-তে MIT এবং README-তে Educational/Security Testing Terms—দুটিই উল্লেখ রয়েছে; ব্যবহারের আগে LICENSE যাচাই করুন।
Stay Cyber Secure! 🛡️