
HelloSpecter: Social Media OSINT ও Security Research-এর এক নতুন অধ্যায়
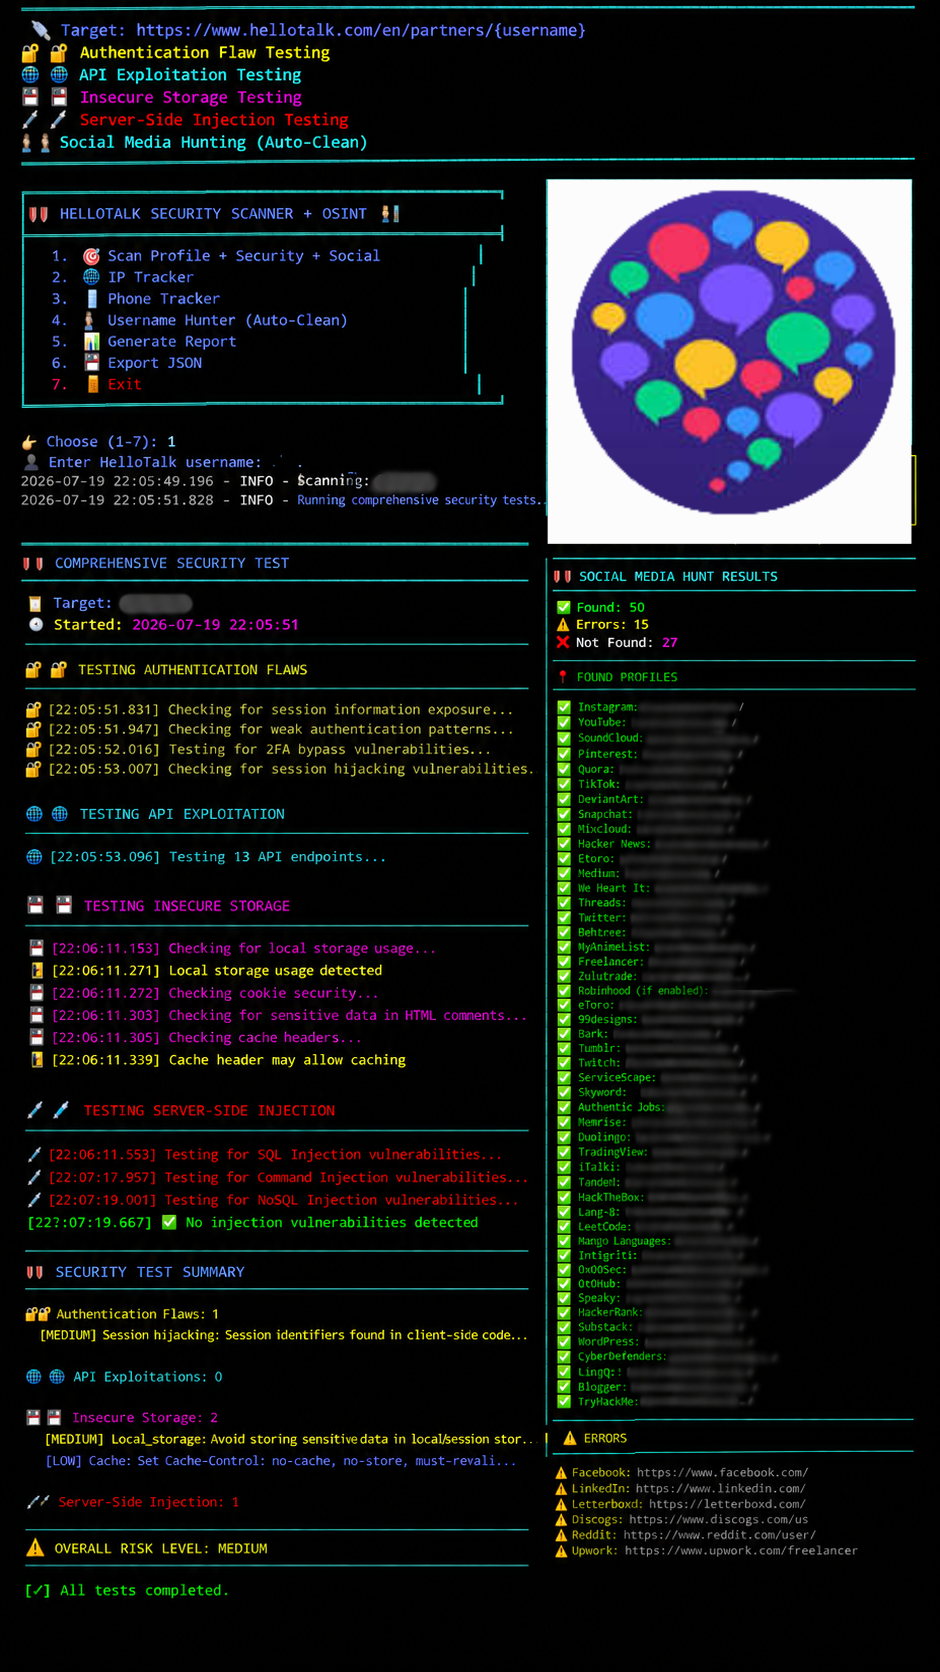
HelloSpecter HelloTalk OSINT Security Scanner হলো একটি Python-based Cybersecurity Reconnaissance এবং Vulnerability Assessment Tool, যা HelloTalk Social Learning Platform-কে কেন্দ্র করে তৈরি করা হয়েছে।
বর্তমান সময়ে Social Media শুধু বন্ধুদের সঙ্গে যোগাযোগ বা ভাষা শেখার জায়গা নয়। একজন ব্যবহারকারীর Profile, Username, Bio, Location, Language Preference, Professional Identity এবং অন্যান্য Public Information মিলিয়ে তৈরি হতে পারে একটি বড় Digital Footprint।
সমস্যা হলো, অনেক ব্যবহারকারী নিজের অজান্তেই বিভিন্ন Platform-এ একই Username ব্যবহার করেন। ফলে একটি Public Identity-এর সঙ্গে অন্য Platform-এর পরিচয়ের সম্ভাব্য সম্পর্ক তৈরি হতে পারে।
এই বিষয়গুলো Security Research এবং OSINT-এর গুরুত্বপূর্ণ অংশ।
HelloSpecter সেই ধরনের Digital Footprint Analysis, Profile Intelligence এবং Security Assessment-এর জন্য তৈরি একটি Framework। GitHub README অনুযায়ী, এতে HelloTalk Profile Intelligence, Security Testing, Multi-platform Username Hunting, IP Intelligence এবং Report Generation-এর মতো Feature রয়েছে।
প্রজেক্টটি বর্তমানে Under Development অবস্থায় রয়েছে। তাই README-তে উল্লেখিত সব Feature সম্পূর্ণ বা Production-ready—এমন ধরে নেওয়া উচিত নয়।
Official Repository: https://github.com/sylhetyhackvenger/HelloSpecter
<Cite refs={[“turn984055view0”]}/>
১. HelloSpecter-এর মূল উদ্দেশ্য কী?
HelloSpecter-এর মূল উদ্দেশ্য হলো HelloTalk Platform-সংক্রান্ত Security Research এবং Reconnaissance-এর বিভিন্ন Capability একটি Framework-এর মধ্যে নিয়ে আসা।
এর কাজকে প্রধানত চারটি ভাগে বোঝা যায়:
-
Profile Intelligence Gathering
-
Vulnerability Assessment
-
Multi-platform OSINT
-
IP Intelligence
এখানে একটি বিষয় বোঝা জরুরি: OSINT মানে শুধু কারও তথ্য খুঁজে বের করা নয়। বরং আইনসম্মত ও অনুমোদিত Open-source Information বিশ্লেষণ করে Security Context তৈরি করাই এর উদ্দেশ্য।
HelloSpecter-এর README-তে Developer-এর বক্তব্যও এই বিষয়টির ওপর গুরুত্ব দিয়েছে—দুর্বলতা শনাক্ত করার লক্ষ্য Platform-এর ক্ষতি করা নয়, বরং সম্ভাব্য সমস্যা সম্পর্কে সতর্ক করা এবং নিরাপত্তা উন্নত করার সুযোগ তৈরি করা।
২. Profile Intelligence: একটি Profile থেকে কী ধরনের তথ্য বিশ্লেষণ করা যায়?
HelloSpecter-এর অন্যতম প্রধান Module হলো Profile Intelligence।
README অনুযায়ী, এটি HelloTalk Profile-এর বিভিন্ন Public Information সংগ্রহ ও বিশ্লেষণের Capability নিয়ে তৈরি।
উল্লেখিত Data Category-গুলো হলো:
Basic Identity
-
Username
-
Name
-
Profile URL
-
Bio
Location-related Information
-
Location
-
Country
-
City
Language Information
-
Native Language
-
Learning Language
-
Learning Level
Personal Interests
-
Interests
-
Profession
Account Status
-
Verification Status
-
Premium Status
Profile Statistics
-
Followers
-
Conversations
-
Ratings
-
Activity-related Statistics
এছাড়া Data Completeness Scoring-এর কথাও README-তে উল্লেখ রয়েছে।
Data Completeness Scoring কী?
একটি Profile-এর সব তথ্য সবসময় পাওয়া যায় না। কোনো Profile-এ Location থাকতে পারে, আবার অন্য Profile-এ সেটি অনুপস্থিত থাকতে পারে।
Data Completeness Scoring-এর ধারণা হলো—উপলব্ধ Data Field-এর ভিত্তিতে Profile Information কতটা সম্পূর্ণ, তা মূল্যায়ন করা।
Security Research-এর ক্ষেত্রে এটি Data Quality বোঝার জন্য গুরুত্বপূর্ণ।
তবে কোনো তথ্য পাওয়া যাচ্ছে না মানেই সেটি গোপন রাখা হয়েছে বা কোনো Security Vulnerability রয়েছে—এমন সিদ্ধান্ত নেওয়া যাবে না।
এছাড়া Profile Information-এর Availability Platform-এর Privacy Settings, Access Permission এবং বর্তমান Platform Behavior-এর ওপর নির্ভরশীল।
৩. Authentication Security Assessment
HelloSpecter-এর সবচেয়ে গুরুত্বপূর্ণ Security-focused অংশগুলোর একটি হলো Authentication Flaws Detection।
Authentication হলো কোনো ব্যবহারকারী বা Client-এর পরিচয় যাচাই করার প্রক্রিয়া।
যদি Authentication System দুর্বল হয়, তাহলে Account Security এবং User Privacy ঝুঁকির মুখে পড়তে পারে।
README-তে নিচের Security Assessment Category উল্লেখ রয়েছে:
Test Category কী মূল্যায়ন করে Credential Exposure Session বা Credential-related তথ্যের অনিরাপদ প্রকাশ Weak Authentication দুর্বল Authentication Pattern 2FA Security Two-Factor Authentication Control Session Security Session Identifier-এর নিরাপত্তা
Credential Exposure
কোনো Application-এর HTML বা Client-side Code-এ Session-related Sensitive Information প্রকাশিত হলে সেটি Security Risk তৈরি করতে পারে।
প্রতিরোধের জন্য Sensitive Token Client-side Source বা Public Resource-এ প্রকাশ করা যাবে না।
Weak Authentication
Authentication System-এ দুর্বল Validation বা ভুল Access Control থাকলে অননুমোদিত Access-এর ঝুঁকি তৈরি হতে পারে।
সঠিক Authentication Design, Strong Session Management এবং Server-side Authorization এখানে গুরুত্বপূর্ণ।
Two-Factor Authentication Security
2FA বা Two-Factor Authentication ব্যবহারকারীর পরিচয় যাচাইয়ের জন্য অতিরিক্ত একটি Security Layer যোগ করে।
এটি কার্যকর রাখতে শুধু Login Screen নয়, বরং সম্পূর্ণ Authentication Workflow নিরাপদ হওয়া প্রয়োজন।
Session Hijacking Risk
Session Hijacking হলো অন্যের বৈধ Session-এর নিয়ন্ত্রণ অননুমোদিতভাবে পাওয়ার ঝুঁকি।
Secure Cookie Attribute, HTTPS, Session Expiration এবং Session Rotation-এর মতো ব্যবস্থা এই ঝুঁকি কমাতে সহায়তা করে।
গুরুত্বপূর্ণ: README-তে এসব Security Test Category উল্লেখ করা হয়েছে। এগুলো কোনো নির্দিষ্ট HelloTalk Account-এ বাস্তব Vulnerability থাকার প্রমাণ নয়।
৪. API Security: Backend-এর নিরাপত্তা কতটা গুরুত্বপূর্ণ?
আধুনিক Social Media Application-এর অধিকাংশ Functionality API-এর মাধ্যমে পরিচালিত হয়।
যেমন:
-
Profile Information Retrieval
-
Account Authentication
-
User Activity Management
-
Data Synchronization
-
Application Communication
API Security দুর্বল হলে Sensitive Data Exposure বা Unauthorized Access-এর ঝুঁকি তৈরি হতে পারে।
HelloSpecter README-তে API Exploitation Assessment-এর কয়েকটি Category রয়েছে।
Data Leakage
API যদি প্রয়োজনের তুলনায় বেশি Data Response-এ পাঠায়, তাহলে Sensitive Information প্রকাশের ঝুঁকি তৈরি হতে পারে।
প্রতিরোধের জন্য Response Data Minimization এবং Field-level Authorization প্রয়োজন।
Excessive Data Exposure
কোনো User বা Client-এর প্রয়োজনের বাইরে অতিরিক্ত তথ্য API Response-এ থাকলে সেটি Privacy Risk তৈরি করতে পারে।
Developer-দের প্রতিটি API Endpoint-এ প্রয়োজনীয় Data-ই প্রকাশ করা উচিত।
Authentication Bypass Risk
API Endpoint যদি সঠিকভাবে Authentication বা Authorization যাচাই না করে, তাহলে অননুমোদিত Access-এর ঝুঁকি তৈরি হতে পারে।
প্রতিটি Sensitive Endpoint-এ Server-side Access Control থাকা জরুরি।
HelloSpecter-এর API Security Module এই ধরনের Risk Assessment-এর উদ্দেশ্যে তৈরি।
৫. Injection Vulnerability Assessment
Injection Vulnerability Web Application Security-এর একটি পরিচিত সমস্যা।
এ ধরনের দুর্বলতা সাধারণত দেখা যায় যখন Application User Input যথাযথভাবে Validate বা Handle না করে সেটিকে Database Query, System Command অথবা অন্য কোনো Interpreter-এর কাছে পাঠায়।
HelloSpecter README-তে তিনটি প্রধান Injection Category উল্লেখ করা হয়েছে।
SQL Injection
SQL Injection-এর মাধ্যমে দুর্বল Query Construction-এর সুযোগ নিয়ে Database Query-এর আচরণ পরিবর্তিত হওয়ার ঝুঁকি তৈরি হয়।
প্রতিরোধ:
-
Parameterized Query ব্যবহার করুন।
-
Input Validation নিশ্চিত করুন।
-
Database Account-এ Least Privilege অনুসরণ করুন।
-
Error Message-এ Sensitive Information প্রকাশ করবেন না।
Command Injection
Application যদি User-controlled Input নিরাপদভাবে Handle না করে Operating System Command-এর সঙ্গে ব্যবহার করে, তাহলে Command Injection Risk তৈরি হতে পারে।
প্রতিরোধ:
-
Shell Command-এর ওপর অপ্রয়োজনীয় নির্ভরতা কমান।
-
Safe API ব্যবহার করুন।
-
Input Allowlist Validation করুন।
-
Application Process-কে সীমিত Permission দিন।
NoSQL Injection
NoSQL Database Query-তে অনিরাপদ Input ব্যবহার করলে Query Manipulation-এর ঝুঁকি তৈরি হতে পারে।
প্রতিরোধ:
-
Strict Schema Validation করুন।
-
Safe Query Construction ব্যবহার করুন।
-
User Input-এর Data Type যাচাই করুন।
-
Database Permission সীমিত রাখুন।
README-তে এসব Injection Testing-এর কথা উল্লেখ থাকলেও বাস্তব Vulnerability Detection-এর Accuracy বা False Positive Rate সম্পর্কে বিস্তারিত প্রকাশ করা হয়নি।
৬. 80+ Platform Username Intelligence
HelloSpecter-এর সবচেয়ে আকর্ষণীয় Feature-গুলোর একটি হলো Multi-platform Username Hunting।
README অনুযায়ী, এতে 80-এর বেশি Platform Support-এর কথা উল্লেখ রয়েছে।
Platform-গুলোকে কয়েকটি Category-তে ভাগ করা হয়েছে।
Category README-তে উল্লেখিত Platform Social Media Facebook, Instagram, Twitter/X, LinkedIn, TikTok, Snapchat, Reddit Development GitHub, GitLab, HackerRank, LeetCode, CodeWars Language Learning Duolingo, Memrise, Busuu, italki, Tandem, HelloTalk Cybersecurity TryHackMe, Hack The Box, HackerOne, Bugcrowd, CTFtime Freelancing Fiverr, Upwork, Freelancer, Toptal, 99designs Trading & Finance TradingView, eToro, ForexFactory, Robinhood Blogging Medium, Substack, DEV Community, Hashnode
Username Intelligence কী?
একজন ব্যবহারকারী বিভিন্ন Platform-এ একই Username ব্যবহার করতে পারেন।
OSINT Research-এ Username-এর Public Availability এবং সম্ভাব্য Account Presence বিশ্লেষণ করা হয়।
এ ধরনের Analysis-এর মাধ্যমে নিজের Digital Footprint সম্পর্কে ধারণা পাওয়া সম্ভব।
তবে Username মিললেই Account-গুলো একই ব্যক্তির—এমন সিদ্ধান্ত নেওয়া যাবে না।
একই Username একাধিক ব্যক্তি ব্যবহার করতে পারেন। আবার কোনো Platform-এ Username Availability বা Search Result পরিবর্তিত হতে পারে।
তাই Username Intelligence-এর ক্ষেত্রে False Positive বা ভুল পরিচয় শনাক্ত হওয়ার ঝুঁকি সবসময় বিবেচনায় রাখতে হবে।
Privacy Tip: বিভিন্ন Platform-এ একই Username ব্যবহার করলে আপনার Online Identity সহজে Link করা সম্ভব হতে পারে। ব্যক্তিগত ও Professional Account-এর জন্য আলাদা Username Strategy বিবেচনা করতে পারেন।
৭. Automatic Username Sanitization
HelloSpecter-এর README-তে Automatic Username Sanitization-এর কথা উল্লেখ রয়েছে।
কিছু HelloTalk Username-এর আগে বিশেষ Prefix বা Pattern থাকতে পারে।
প্রজেক্টটির Documentation অনুযায়ী, Sanitization Feature নিচের ধরনের Pattern নিয়ে কাজ করে:
-
cv_ -
cd_ -
we_ -
ht_ -
xx_ -
Numeric Prefix
-
Dash-based Pattern
Sanitization-এর উদ্দেশ্য হলো Username-এর অপ্রয়োজনীয় Prefix বা Formatting Pattern চিহ্নিত করা।
এতে Username-related Data Analysis আরও সংগঠিত হতে পারে।
তবে কোনো Username পরিবর্তন বা Normalize করার সময় Original Identifier সংরক্ষণ এবং Data Provenance বজায় রাখা গুরুত্বপূর্ণ।
৮. Username Variant Analysis
একই Username-এর বিভিন্ন সম্ভাব্য Variation থাকতে পারে।
উদাহরণস্বরূপ, কোনো ব্যক্তি নিজের মূল Username-এর সঙ্গে official, real বা অন্য কোনো শব্দ যোগ করতে পারেন।
HelloSpecter README-তে Username Variant Generation Feature উল্লেখ করা হয়েছে।
এটি OSINT Research-এর একটি পরিচিত ধারণা।
তবে এখানে গুরুত্বপূর্ণ সতর্কতা রয়েছে: অনুমতি ছাড়া অন্য ব্যক্তির বিভিন্ন Platform Account খুঁজে বের করা, পরিচয় Link করা বা ব্যক্তিগত তথ্য সংগ্রহ করা Privacy Violation-এর কারণ হতে পারে।
এই Feature নিজের Digital Footprint Audit, অনুমোদিত Brand Monitoring এবং সম্মতিপ্রাপ্ত Research-এর মধ্যেই সীমাবদ্ধ রাখা উচিত।
৯. Threaded Scanning ও Concurrent Processing
HelloSpecter-এর Architecture Diagram-এ Thread Pool এবং Concurrent Processing-এর কথা উল্লেখ রয়েছে।
Python Threading ব্যবহার করে একাধিক Task সমান্তরালভাবে পরিচালনা করা যায়।
এর ফলে Application-এর বিভিন্ন কাজ সংগঠিত করা সহজ হতে পারে।
README-তে Threaded Scanning-কে High-performance Platform Checking-এর একটি অংশ হিসেবে বর্ণনা করা হয়েছে।
তবে বেশি Concurrent Request পাঠানো সবসময় ভালো নয়।
এতে Service-এর ওপর অতিরিক্ত Load তৈরি হতে পারে এবং Platform-এর Terms of Service ভঙ্গ হওয়ার ঝুঁকি থাকতে পারে।
Responsible Research-এর ক্ষেত্রে Request Rate, Scope এবং Platform Permission মেনে চলা জরুরি।
১০. IP Intelligence: Network Information Analysis
HelloSpecter-এ IP Intelligence Module রয়েছে বলে README-তে উল্লেখ করা হয়েছে।
এই Module-এর Feature হিসেবে রয়েছে:
-
Geolocation
-
ISP Information
-
ASN
-
Timezone
-
Coordinates
-
Map Link
IP Geolocation কী?
IP Geolocation হলো IP Address-এর সঙ্গে সম্পর্কিত আনুমানিক Geographic Information বিশ্লেষণের পদ্ধতি।
এর মাধ্যমে Country, Region বা সম্ভাব্য City-level Information পাওয়া যেতে পারে।
ISP ও ASN
ISP হলো Internet Service Provider।
ASN বা Autonomous System Number হলো Internet Routing-এর সঙ্গে সম্পর্কিত একটি পরিচিতি নম্বর।
Network Investigation-এর সময় ISP এবং ASN Information সহায়ক হতে পারে।
IP Location কি নির্ভুল?
না। IP Geolocation সবসময় কোনো ব্যক্তির প্রকৃত অবস্থান নির্দেশ করে না।
VPN, Proxy, Mobile Network, Carrier NAT এবং Dynamic IP-এর কারণে Location Information পরিবর্তিত বা আনুমানিক হতে পারে।
তাই IP Address থেকে পাওয়া Coordinates-কে কারও নির্দিষ্ট বাড়ি বা ব্যক্তিগত অবস্থানের প্রমাণ হিসেবে ব্যবহার করা উচিত নয়।
১১. Phone Number Intelligence: এখনো Coming Soon
HelloSpecter README-তে Phone Number Intelligence-এর কথা উল্লেখ করা হয়েছে।
এতে Carrier, Location এবং Number Validation-এর ধারণা রয়েছে।
তবে গুরুত্বপূর্ণ বিষয় হলো, Repository-তে Phone Number Intelligence Feature-টি Coming Soon হিসেবে চিহ্নিত।
অর্থাৎ এটিকে বর্তমানে সম্পূর্ণ কার্যকর Feature হিসেবে ধরে নেওয়া ঠিক হবে না।
Phone Number ব্যক্তিগত তথ্যের একটি গুরুত্বপূর্ণ অংশ। তাই অন্য কারও Number-এর Carrier বা Location বিশ্লেষণের ক্ষেত্রেও আইনগত অনুমতি এবং Privacy Consideration জরুরি।
১২. JSON ও CSV Report Generation
Security Assessment-এর ফলাফল শুধু Terminal-এ দেখালেই হয় না। Finding সংরক্ষণ এবং পরবর্তী Analysis-এর জন্য Report Generation গুরুত্বপূর্ণ।
HelloSpecter README-তে JSON ও CSV Export-এর কথা উল্লেখ রয়েছে।
JSON Export
JSON হলো Structured Data Format।
এতে Profile Information, Security Finding, Social Media Presence এবং Risk-related Data সংগঠিতভাবে রাখা যায়।
Software Integration এবং Automated Data Processing-এর ক্ষেত্রে JSON কার্যকর।
CSV Export
CSV হলো Spreadsheet-friendly Format।
এটি ব্যবহার করে Data Table আকারে বিশ্লেষণ করা যায়।
README-তে CSV Export-এর উদাহরণ হিসেবে Username, Name, Location, Overall Risk এবং Social Media Found-এর মতো Field দেখানো হয়েছে।
তবে Export করা Report-এ ব্যক্তিগত তথ্য থাকতে পারে। তাই Access Control এবং Data Retention Policy মেনে চলা জরুরি।
১৩. Security Risk Scoring ও CVSS
HelloSpecter-এর Data Model-এ Security Finding, CVSS Score এবং Overall Risk Category-এর উল্লেখ রয়েছে।
README অনুযায়ী, Overall Risk হিসেবে নিচের Category ব্যবহার করা হয়:
-
CRITICAL
-
HIGH
-
MEDIUM
-
LOW
CVSS-এর পূর্ণরূপ Common Vulnerability Scoring System।
এটি Software Vulnerability-এর Severity মূল্যায়নের জন্য ব্যবহৃত একটি Standard Framework।
Risk Score ব্যবহার করে Security Team বুঝতে পারে কোন Finding আগে Review করা প্রয়োজন।
তবে কোনো Finding-কে Critical বা High বলা হলেই সেটি বাস্তবে Exploitable—এমন নয়।
Risk Assessment-এর সময় Vulnerability-এর Technical Context, Impact, Exploitability এবং Evidence যাচাই করা প্রয়োজন।
১৪. HelloSpecter-এর Architecture
README-তে Project Architecture চারটি প্রধান Module-এর মাধ্যমে দেখানো হয়েছে।
Profile Scanner: Profile-related Information Analysis।
Security Tester: Authentication, API, Storage এবং Injection-related Security Assessment।
OSINT Hunter: Multi-platform Username Intelligence।
Data Export: JSON, CSV এবং Report Generation।
এগুলোর নিচে রয়েছে Core Engine।
Core Engine-এর দায়িত্ব হিসেবে উল্লেখ করা হয়েছে:
-
Session Management
-
Rate Limiting
-
Error Handling
-
Thread Pool
-
User Agent Management
সবশেষে Output Layer-এর মাধ্যমে Terminal, JSON, CSV এবং Report Format-এ ফলাফল উপস্থাপন করা হয়।
এই Modular Architecture-এর ফলে বিভিন্ন কাজ আলাদা Component হিসেবে সাজানো হয়েছে।
১৫. Technical Requirements
GitHub README অনুযায়ী, HelloSpecter-এর জন্য প্রয়োজনীয় Environment:
Component Requirement Python 3.8 বা তার বেশি Package Manager pip HTTP Library Requests 2.28.0+ HTML Parsing BeautifulSoup4 4.11.0+ User Agent Library fake-useragent 1.4.0+ Terminal Colors Colorama 0.4.6+ Phone Number Library phonenumbers 8.13.0+ HTTP Utilities urllib3 1.26.0+
README-তে Tor ব্যবহার এবং Elevated Privilege-সহ Tool চালানোর কথা উল্লেখ রয়েছে। তবে এই ধরনের Social Platform Reconnaissance Tool চালানোর আগে Source Code ও Dependency Review করা উচিত।
বিশেষ করে Root বা Administrator Permission প্রয়োজন হয় এমন Software-এর ক্ষেত্রে অতিরিক্ত সতর্ক থাকা জরুরি। কোনো Tool-এর জন্য প্রয়োজন না থাকলে Elevated Privilege দেওয়া উচিত নয়।
১৬. HelloSpecter-এর Development Status ও সীমাবদ্ধতা
এই অংশটি বিশেষভাবে গুরুত্বপূর্ণ।
Repository README-তে স্পষ্টভাবে লেখা আছে:
UNDER DEVELOPMENT
অর্থাৎ Project-টি Active Development-এর মধ্যে রয়েছে এবং Feature বা API পরিবর্তিত হতে পারে।
আরও কিছু সীমাবদ্ধতা:
-
Phone Number Intelligence এখনো Coming Soon।
-
সব 80+ Platform-এর Compatibility স্বাধীনভাবে যাচাই করা হয়নি।
-
Platform-এর HTML বা API পরিবর্তিত হলে Feature কাজ নাও করতে পারে।
-
Profile Data Availability Privacy Settings-এর ওপর নির্ভর করে।
-
Username Match সবসময় সঠিক পরিচয় নির্দেশ করে না।
-
Security Finding-এর False Positive Rate সম্পর্কে বিস্তারিত নেই।
-
Production Environment-এর জন্য কোনো Independent Security Audit Result প্রকাশ করা হয়নি।
তাই HelloSpecter-কে একটি Research Project হিসেবে দেখা উচিত, সম্পূর্ণ নির্ভরযোগ্য Commercial Security Scanner হিসেবে নয়।
১৭. কারা HelloSpecter সম্পর্কে জানতে পারেন?
OSINT Learners: Digital Footprint ও Username Intelligence-এর ধারণা শেখার জন্য।
Cybersecurity Students: Authentication, API Security এবং Injection Vulnerability সম্পর্কে পড়াশোনার জন্য।
Security Researchers: অনুমোদিত Platform Security Assessment-এর জন্য।
Privacy Professionals: Social Media Information Exposure বিশ্লেষণের জন্য।
Developers: Python-based Reconnaissance Framework ও Report Generation Architecture সম্পর্কে শেখার জন্য।
Brand Protection Teams: নিজেদের Brand বা অনুমোদিত Identity-এর Impersonation Research-এর জন্য।
১৮. Privacy ও Legal Disclaimer
HelloSpecter একটি Dual-use Security Research Tool।
এর কিছু Feature Profile Information Gathering, Username Hunting, IP Intelligence এবং Vulnerability Testing-এর সঙ্গে সম্পর্কিত। এগুলো যথাযথ অনুমতি ছাড়া ব্যবহার করলে ব্যক্তিগত গোপনীয়তা ও Platform Security ক্ষতিগ্রস্ত হতে পারে।
Repository README-তেও স্পষ্টভাবে বলা হয়েছে:
-
অনুমতি ছাড়া User Data সংগ্রহ করবেন না।
-
Platform-এর Terms of Service ভঙ্গ করবেন না।
-
Unauthorized Security Testing করবেন না।
-
অন্যের Privacy Rights সম্মান করুন।
-
Security Weakness পাওয়া গেলে Responsible Disclosure অনুসরণ করুন।
নিজের Account, অনুমোদিত Test Environment এবং লিখিত সম্মতিপ্রাপ্ত Research-এর মধ্যে কাজ সীমাবদ্ধ রাখুন।
শেষ মূল্যায়ন: HelloSpecter কি OSINT Research-এর জন্য গুরুত্বপূর্ণ একটি Project?
HelloSpecter-এর সবচেয়ে উল্লেখযোগ্য বিষয় হলো এটি Social Media Intelligence এবং Security Assessment-কে একই Framework-এর মধ্যে আনার চেষ্টা করেছে।
এর Profile Intelligence, Multi-platform Username Research, IP Intelligence, Authentication Assessment, API Security এবং Report Generation-এর মতো Feature-গুলো Project-টিকে একটি বিস্তৃত Research Tool হিসেবে উপস্থাপন করে।
বিশেষ করে Digital Footprint, Social Media Privacy এবং Application Security নিয়ে যারা কাজ করেন, তাদের জন্য Repository-টি পর্যালোচনা করার মতো।
তবে Project-টি এখনো Under Development। তাই Feature Description-কে যাচাইকৃত Performance বা সফল Vulnerability Detection-এর নিশ্চয়তা হিসেবে বিবেচনা করা যাবে না।
Project Information
-
Project: HelloSpecter
-
Version: README-তে v2.0 উল্লেখ রয়েছে
-
Status: Under Development
-
Developer: SYLHETYHACKVENGER (THE-ERROR808)
-
Language: Python
-
Minimum Python: 3.8+
-
Primary Platform: HelloTalk
-
OSINT Coverage: README অনুযায়ী 80+ Platform
-
Reporting: JSON ও CSV
-
License: MIT
-
Repository: https://github.com/sylhetyhackvenger/HelloSpecter
🔐 Digital Identity সুরক্ষিত রাখুন। OSINT শিখুন, Privacy সম্মান করুন এবং Responsible Security Research করুন।