
🧬 ফাইলের ভেতরে লুকানো Digital Evidence থেকে Cloud Security Risk—এক Framework-এ LEPTOTHRIX-এর Complete Installation, Tool Guide ও Practical Tutorial!
Cybersecurity Research-এ অনেক সময় সবচেয়ে গুরুত্বপূর্ণ তথ্যটি চোখের সামনে থাকা কোনো File, Image, Document কিংবা Software Package-এর মধ্যেই লুকিয়ে থাকে। একটি ছবির EXIF Metadata থেকে শুরু করে কোনো Package-এর Supply Chain Risk, Cloud Infrastructure-এর Metadata Exposure, AI Model-এর Prompt Manipulation—সবকিছুই Security Assessment-এর গুরুত্বপূর্ণ অংশ।
এই কাজগুলো আলাদাভাবে করতে হলে একাধিক Tool ব্যবহার করতে হয়। কিন্তু যদি Metadata Extraction, Forensic Analysis, Cloud Security Assessment, Supply Chain Analysis এবং Threat Intelligence-এর মতো বিষয়গুলো একটি Framework-এর মধ্যে পাওয়া যায়, তাহলে Research Workflow অনেক বেশি সংগঠিত হতে পারে।
এমন একটি Framework হলো LEPTOTHRIX Cybersecurity Framework।
এটি একটি Python-based Cybersecurity ও Metadata Analysis Framework, যা Security Professionals, Forensic Analysts, Bug Bounty Researchers এবং Penetration Testers-এর জন্য তৈরি করা হয়েছে।
GitHub Repository-এর README অনুযায়ী, LEPTOTHRIX-এ ৫০টির বেশি Module এবং ২০০টির বেশি File Type Support-এর দাবি করা হয়েছে। এর মধ্যে রয়েছে EXIF Extraction, Cloud Metadata Analysis, SSRF Detection, AI/LLM Security, Supply Chain Analysis, Cryptographic Analysis এবং Threat Intelligence।
প্রজেক্টটির লক্ষ্য হলো বিভিন্ন Digital Artifact বিশ্লেষণ করে সম্ভাব্য Security Risk এবং Forensic Evidence শনাক্ত করতে সহায়তা করা।
Official GitHub Repository: https://github.com/sylhetyhackvenger/LEPTOTHRIX
Developer: SYLHETYHACKVENGER (THE-ERROR808)
গুরুত্বপূর্ণ: এই Article-এ Feature ও Compatibility সম্পর্কে Repository-তে প্রকাশিত তথ্য ব্যবহার করা হয়েছে। সব Module স্বাধীনভাবে পরীক্ষা করা হয়নি। তাই README-তে উল্লেখিত Feature-কে Verified Performance বা নিশ্চিত Vulnerability Detection হিসেবে বিবেচনা করবেন না।
১. LEPTOTHRIX আসলে কী এবং কেন এটি গুরুত্বপূর্ণ?
LEPTOTHRIX হলো একটি Multi-purpose Cybersecurity এবং Digital Forensics Framework।
এর কাজকে কয়েকটি প্রধান ভাগে ভাগ করা যায়:
-
Metadata Extraction: Image, Document এবং অন্যান্য File থেকে Metadata বিশ্লেষণ।
-
Cloud Security: AWS, GCP, Azure-সহ বিভিন্ন Cloud Provider-এর Metadata Security সম্পর্কিত Assessment।
-
SSRF Detection: Server-Side Request Forgery-এর সম্ভাব্য ঝুঁকি বিশ্লেষণ।
-
Supply Chain Security: Software Package-এর Trustworthiness ও Suspicious Pattern Assessment।
-
AI/LLM Security: Prompt Manipulation, AI Metadata এবং Model Poisoning-সম্পর্কিত Risk Analysis।
-
Threat Intelligence: IOC, CVE এবং Malware-related Indicator বিশ্লেষণ।
-
Cryptographic Analysis: Hash, Entropy এবং File Integrity যাচাই।
-
Forensic Analysis: বিভিন্ন ধরনের Digital Artifact বিশ্লেষণ ও Report তৈরি।
এই Framework-এর বিশেষত্ব হলো এটি শুধু একটি Metadata Extractor নয়; বরং বিভিন্ন Security Analysis Workflow-কে এক জায়গায় আনার চেষ্টা করেছে।
২. Installation: Linux, Kali Linux ও Termux-এ কীভাবে প্রস্তুত করবেন?
LEPTOTHRIX Python-ভিত্তিক হওয়ায় এটি চালানোর আগে Python Environment এবং Dependency প্রস্তুত করতে হবে।
প্রয়োজনীয় Software
Component প্রয়োজন Python README-তে নির্দিষ্ট Minimum Version উল্লেখ নেই pip Python Package Management Git Repository Clone Pillow Image Processing exifread EXIF Metadata Requests HTTP Request Handling BeautifulSoup4 HTML Parsing lxml XML Processing PyPDF2 PDF Analysis python-docx Word Document Processing openpyxl Excel Processing
AI-related Optional Feature-এর জন্য README-তে Transformers, PyTorch এবং TensorFlow-এর কথা উল্লেখ করা হয়েছে।
Step 1: Repository Clone করুন
প্রথমে আপনার Linux বা Kali Linux Terminal খুলুন।
git clone https://github.com/sylhetyhackvenger/LEPTOTHRIX
এরপর Project Directory-তে প্রবেশ করুন:
cd LEPTOTHRIX
Step 2: Python Environment প্রস্তুত করুন
সম্ভব হলে আলাদা Virtual Environment ব্যবহার করুন।
python3 -m venv .venv
Linux-এ Environment Activate করুন:
source .venv/bin/activate
এতে Project-এর Dependency আপনার System-এর Global Python Package থেকে আলাদা থাকবে।
Step 3: Dependencies Install করুন
Repository-এর Requirements File ব্যবহার করুন:
python -m pip install -r requirements.txt
এই Command-এর মাধ্যমে Project-এর Dependency Install হওয়ার কথা।
Step 4: Script Permission
Linux/Unix-এ প্রয়োজন হলে Script-কে Executable Permission দিতে পারেন:
chmod +x leptothrix.py
তবে Script চালানোর জন্য সরাসরি Python Interpreter ব্যবহার করাই যথেষ্ট:
python leptothrix.py
মনে রাখবেন: Installation সফল হলেই সব Module কাজ করবে—এমন নিশ্চয়তা নেই। Optional AI Package, Model Download, Operating System এবং Dependency Compatibility-এর ওপর কিছু Feature নির্ভর করতে পারে।
৩. LEPTOTHRIX-এর Command-Line Interface বুঝে নিন
কোনো Framework ভালোভাবে ব্যবহার করতে হলে এর Command Structure বোঝা জরুরি।
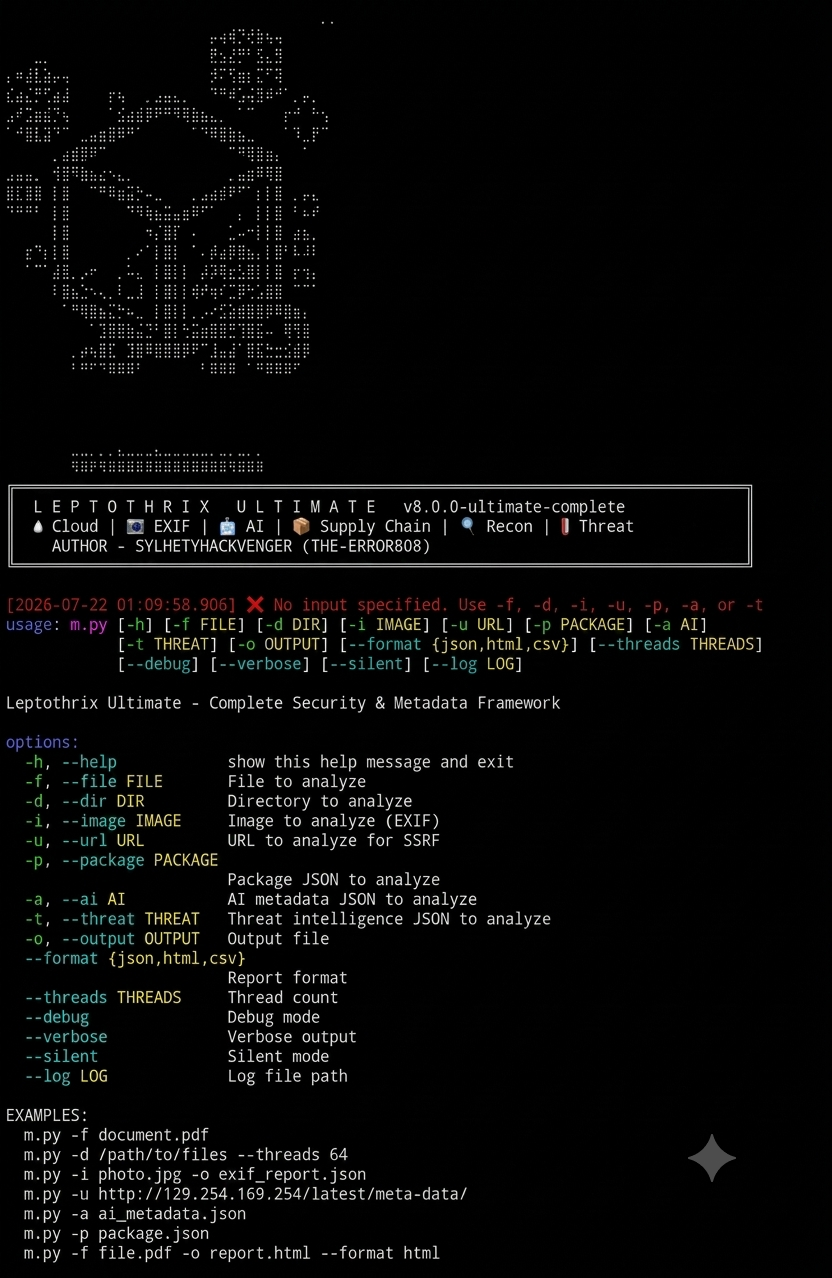
README-তে নিচের CLI Argument-গুলো উল্লেখ রয়েছে।
Argument কাজ -f, --file একটি File Analyze করা -d, --dir সম্পূর্ণ Directory Scan করা -i, --image Image-এর EXIF Analysis -u, --url URL ও SSRF/Cloud Metadata Assessment -p, --package Package JSON Supply Chain Analysis -a, --ai AI Metadata JSON Analysis -t, --threat Threat Intelligence JSON Analysis -o, --output Output Report File নির্ধারণ --format JSON, HTML বা CSV Report Format --threads Parallel Processing-এর Thread সংখ্যা --debug Debug Mode --verbose বিস্তারিত Output --silent Terminal Output কমিয়ে Silent Mode --log Log File নির্ধারণ
এখন প্রতিটি গুরুত্বপূর্ণ Option-এর ব্যবহার বুঝে নেওয়া যাক।
File Analysis: -f বা --file
একটি নির্দিষ্ট File বিশ্লেষণের জন্য এই Option ব্যবহার করা হয়।
python leptothrix.py -f document.pdf
এখানে document.pdf হলো Analysis-এর Input File।
কখন ব্যবহার করবেন?
-
PDF Document Analysis
-
Document Metadata Review
-
Digital Evidence Triage
-
File-related Security Assessment
অন্য File Type-এর ক্ষেত্রে Repository-তে উল্লেখিত Support এবং Dependency যাচাই করুন।
Directory Analysis: -d বা --dir
একটি সম্পূর্ণ Directory-এর File একসঙ্গে বিশ্লেষণ করার জন্য এই Option ব্যবহার করা হয়।
python leptothrix.py -d ./evidence
এখানে ./evidence হলো আপনার অনুমোদিত Evidence Folder।
README অনুযায়ী, Directory Analysis-এ Thread Configuration ব্যবহার করা যায়।
python leptothrix.py -d ./evidence --threads 4
এখানে --threads 4 দিয়ে চারটি Worker Thread নির্ধারণ করা হয়েছে।
কেন Thread ব্যবহার করবেন?
বড় Directory-তে অনেক File থাকলে Parallel Processing সময় কমাতে সহায়তা করতে পারে। তবে Thread সংখ্যা বাড়ালেই সবসময় Performance বাড়বে না। CPU, RAM, Disk Speed এবং File Type-এর ওপর ফলাফল নির্ভর করে।
Image Analysis: -i বা --image
Image থেকে EXIF Metadata বের করার জন্য এই Option রয়েছে।
python leptothrix.py -i sample.jpg -o exif_report.json
এখানে:
-
-i sample.jpg— Input Image। -
-o exif_report.json— Output Report।
Image Metadata থেকে কী ধরনের তথ্য পাওয়া যেতে পারে?
-
Camera Manufacturer
-
Camera Model
-
Lens Information
-
Exposure Settings
-
Date and Time
-
GPS Coordinates, যদি সংরক্ষিত থাকে
EXIF Metadata Digital Forensics এবং নিজের Image Privacy Audit-এর জন্য গুরুত্বপূর্ণ।
তবে অন্য কারও ব্যক্তিগত ছবি থেকে Location বা পরিচয়সংক্রান্ত তথ্য অনুমতি ছাড়া সংগ্রহ করা উচিত নয়।
৪. EXIF Metadata Extraction: ছবির ভেতরে কী লুকানো থাকে?
EXIF-এর পূর্ণরূপ Exchangeable Image File Format।
অনেক Digital Camera এবং Smartphone ছবির সঙ্গে অতিরিক্ত তথ্য সংরক্ষণ করে। এই তথ্যগুলোকে Metadata বলা হয়।
উদাহরণ হিসেবে:
একটি Smartphone দিয়ে ছবি তোলার পর Image File-এ Camera Model, Capture Time এবং কখনো GPS Location সংরক্ষিত থাকতে পারে।
LEPTOTHRIX-এর EXIF Module এই ধরনের Metadata Extract ও Analyze করার জন্য তৈরি।
Practical Tutorial: নিজের ছবির Metadata পরীক্ষা
প্রথমে নিজের তোলা একটি Test Image Project Folder-এ রাখুন।
ধরা যাক, File-এর নাম:
sample.jpg
এরপর Analysis চালান:
python leptothrix.py -i sample.jpg -o image_metadata.json
Analysis শেষে Output File তৈরি হলে সেটি JSON Viewer বা Text Editor দিয়ে খুলুন।
এখানে Camera Information, Image Metadata এবং GPS-related Field পাওয়া যেতে পারে—যদি Input File-এ সেগুলো উপস্থিত থাকে এবং Tool সেগুলো সঠিকভাবে Parse করতে পারে।
EXIF Metadata কেন গুরুত্বপূর্ণ?
Digital Forensics: কোনো ছবির Metadata Evidence Analysis-এ সহায়ক হতে পারে।
Privacy Audit: Social Media-তে ছবি প্রকাশের আগে Sensitive Metadata আছে কি না তা বোঝা যায়।
Incident Response: কোনো Image-এর Source বা Creation Context বিশ্লেষণে সহায়তা করতে পারে।
সতর্কতা: Metadata পরিবর্তন করা সম্ভব। তাই EXIF Data একাই কোনো ঘটনার সত্যতা বা ছবির প্রকৃত Location প্রমাণ করে না।
৫. Cloud Metadata ও SSRF Detection Module
LEPTOTHRIX-এর গুরুত্বপূর্ণ Feature-এর একটি হলো Cloud Metadata ও SSRF Security Assessment।
Cloud Platform-এ Instance Metadata Service বিভিন্ন Infrastructure Information সরবরাহ করতে পারে। ভুল Configuration বা দুর্বল Access Control থাকলে Sensitive Information Exposure-এর ঝুঁকি তৈরি হতে পারে।
SSRF কী?
SSRF-এর পূর্ণরূপ Server-Side Request Forgery।
এটি এমন একটি Security Vulnerability যেখানে কোনো Application-এর Server ব্যবহারকারীর নিয়ন্ত্রণাধীন বা প্রভাবিত URL-এ Request পাঠায়।
যদি Server যথাযথভাবে Destination যাচাই না করে, তাহলে Internal Network বা Restricted Service-এ অনাকাঙ্ক্ষিত Request পাঠানোর ঝুঁকি তৈরি হতে পারে।
LEPTOTHRIX-এর Cloud Coverage
README অনুযায়ী, নিচের Provider-গুলো নিয়ে কাজ করার কথা উল্লেখ রয়েছে:
-
AWS
-
Google Cloud Platform (GCP)
-
Microsoft Azure
-
DigitalOcean
-
Alibaba Cloud
এছাড়া AWS IMDSv1 ও IMDSv2 সম্পর্কিত Detection-এর কথাও বলা হয়েছে।
Cloud Metadata Security Assessment-এ কী দেখবেন?
-
Metadata Service Access Control
-
SSRF Protection
-
Internal Network Boundary
-
Cloud Instance Configuration
-
Metadata Exposure Risk
-
Application URL Validation
নিরাপদ ব্যবহার
এই Module শুধুমাত্র নিজের Cloud Account, অনুমোদিত Test Environment বা লিখিত অনুমতিপ্রাপ্ত Security Assessment-এর জন্য ব্যবহার করুন।
কোনো Public Website-এ URL দিয়ে Cloud Metadata Endpoint পরীক্ষা করবেন না। README-তে SSRF-এর জন্য ব্যবহৃত Internal Metadata Address-এর উদাহরণ রয়েছে; সেগুলো বাস্তব Target-এ প্রয়োগের নির্দেশনা হিসেবে অনুসরণ করা উচিত নয়।
Defensive Recommendation:
-
Cloud Metadata Service-এ প্রয়োজনীয় Access Control রাখুন।
-
SSRF Protection-এর জন্য URL Allowlist ব্যবহার করুন।
-
Internal ও External Network Access আলাদা করুন।
-
Redirect এবং DNS Resolution নিরাপদভাবে Validate করুন।
-
Cloud Workload-এ Least Privilege অনুসরণ করুন।
৬. Supply Chain Security: Package-এর ভেতরে Risk খুঁজুন
Software Supply Chain Security বর্তমানে Cybersecurity-এর অত্যন্ত গুরুত্বপূর্ণ একটি ক্ষেত্র।
একটি Software Project সাধারণত নিজের লেখা Code-এর পাশাপাশি বিভিন্ন Third-party Library বা Package ব্যবহার করে।
কোনো Dependency দুর্বল, সন্দেহজনক বা Malicious হলে পুরো Software Project ঝুঁকির মুখে পড়তে পারে।
LEPTOTHRIX-এর Supply Chain Module Package Analysis-এর জন্য তৈরি।
README অনুযায়ী, এর Detection Category-তে রয়েছে:
-
Typosquatting
-
StarJacking
-
Suspicious Keywords
-
Trust Score Calculation
-
Dependency-related Analysis
Typosquatting কী?
Typosquatting হলো জনপ্রিয় Package বা Library-এর নামের কাছাকাছি নাম ব্যবহার করে বিভ্রান্তিকর বা ক্ষতিকর Package প্রকাশ করা।
উদাহরণ হিসেবে, কোনো পরিচিত Library-এর নামের বানানে সামান্য পরিবর্তন করে অন্য একটি Package তৈরি করা হতে পারে।
StarJacking কী?
কোনো Package-এর বিশ্বাসযোগ্যতা বাড়ানোর জন্য অন্য জনপ্রিয় Project-এর পরিচিতি বা Repository Statistics-এর সঙ্গে বিভ্রান্তিকর সম্পর্ক দেখানোর কৌশলকে StarJacking বলা হয়।
Practical Tutorial: Package JSON Analysis
নিজের Project-এর Package Information বা একটি Test Package JSON প্রস্তুত করুন।
ধরা যাক, File-এর নাম:
package.json
এরপর চালান:
python leptothrix.py -p package.json
এখানে -p Option Package JSON Analysis-এর জন্য ব্যবহার করা হয়েছে।
Analysis-এর সময় Tool-এর Report-এ Package-related Finding, Suspicious Pattern অথবা Trust-related Assessment পাওয়া যেতে পারে।
Supply Chain Security-এর Best Practice
-
Official Package Registry থেকে Dependency Install করুন।
-
Package Name ভালোভাবে যাচাই করুন।
-
Dependency Version Pin করুন।
-
Lock File সংরক্ষণ করুন।
-
অপ্রয়োজনীয় Package বাদ দিন।
-
Maintainer এবং Repository History Review করুন।
-
Automated Dependency Scanning চালু রাখুন।
কোনো Package-কে শুধু Star Count দেখে Trust করা উচিত নয়।
৭. AI ও LLM Security Module
Artificial Intelligence এবং Large Language Model-এর ব্যবহার বাড়ার সঙ্গে সঙ্গে AI Application Security-ও গুরুত্বপূর্ণ হয়ে উঠেছে।
LEPTOTHRIX README-তে AI Metadata Analysis এবং AI Attack Vector Detection-এর কথা উল্লেখ রয়েছে।
এতে নিচের বিষয়গুলো রয়েছে:
-
AI Metadata Manipulation
-
Prompt Injection
-
YAML Injection
-
Suspicious Keyword Detection
-
Model Poisoning-related Pattern
Prompt Injection কী?
Prompt Injection হলো এমন একটি আক্রমণ-পদ্ধতি যেখানে AI System-কে দেওয়া Input বা Context-এর মাধ্যমে তার নির্ধারিত Instruction-এর বাইরে কাজ করানোর চেষ্টা করা হয়।
বিশেষ করে AI Application যখন External Document, User Input বা Third-party Data ব্যবহার করে, তখন এই ঝুঁকি তৈরি হতে পারে।
Model Poisoning কী?
Model Poisoning বলতে Training Data বা Model-related Input-এ ক্ষতিকর বা বিভ্রান্তিকর Data ঢুকিয়ে AI System-এর আচরণ প্রভাবিত করার প্রচেষ্টাকে বোঝায়।
Practical Tutorial: AI Metadata JSON Analysis
প্রথমে নিজের তৈরি বা অনুমোদিত Test Environment-এর একটি AI Metadata JSON File প্রস্তুত করুন।
ধরা যাক, File-এর নাম:
ai_metadata.json
এরপর চালান:
python leptothrix.py -a ai_metadata.json
এখানে -a Option AI Metadata Analysis-এর জন্য ব্যবহৃত হয়েছে।
Tool-এর Report-এ Suspicious Metadata বা Manipulation-related Finding পাওয়া যেতে পারে।
মনে রাখবেন: কোনো Keyword বা Pattern Suspicious হলেই সেটি নিশ্চিত AI Attack নয়। Finding-কে Context, Evidence এবং Manual Review-এর মাধ্যমে যাচাই করতে হবে।
৮. Threat Intelligence: IOC ও Malware Indicator Analysis
Threat Intelligence হলো বিভিন্ন Cyber Threat সম্পর্কিত তথ্য সংগ্রহ, বিশ্লেষণ এবং ব্যবহার করে Security Decision নেওয়ার প্রক্রিয়া।
LEPTOTHRIX-এর Threat Intelligence Module নিচের বিষয়গুলো নিয়ে কাজ করার কথা README-তে উল্লেখ রয়েছে:
-
IOC Extraction
-
Malware Family Detection
-
CVE-related Indicator
-
Risk Score
-
Confidence Level
-
Severity Assessment
IOC কী?
IOC-এর পূর্ণরূপ Indicator of Compromise।
কোনো System বা Network-এ সম্ভাব্য Security Incident ঘটেছে কি না তা বোঝার জন্য ব্যবহৃত Digital Indicator-কে IOC বলা হয়।
উদাহরণ:
-
Suspicious File Hash
-
Malicious Domain
-
Suspicious IP Address
-
Malware-related Pattern
Practical Tutorial: Threat Intelligence JSON
নিজের তৈরি বা অনুমোদিত Test Data ব্যবহার করে একটি Threat Intelligence JSON File প্রস্তুত করুন।
ধরা যাক, File-এর নাম:
threat_data.json
এরপর চালান:
python leptothrix.py -t threat_data.json
এখানে -t Option Threat Intelligence Analysis-এর জন্য ব্যবহৃত হয়।
README অনুযায়ী, Analysis Result-এ নিচের ধরনের Information পাওয়া যেতে পারে:
-
Risk Score
-
Confidence Level
-
Severity
-
IOC Extraction
Threat Intelligence Result-কে Incident Response-এর অন্যান্য Evidence-এর সঙ্গে মিলিয়ে দেখা উচিত।
৯. Cryptographic Analysis ও File Integrity Verification
Digital Forensics-এ কোনো File পরিবর্তিত হয়েছে কি না, সেটি যাচাই করা গুরুত্বপূর্ণ।
LEPTOTHRIX-এর Security Features-এ SHA256, SHA512 এবং MD5 Hash Calculation-এর উল্লেখ রয়েছে।
Hash কী?
Hash হলো কোনো Data-এর ওপর নির্দিষ্ট Algorithm প্রয়োগ করে তৈরি করা Fixed-length Digital Value।
একটি File-এর Hash Calculate করে পরবর্তীতে একই File-এর Hash-এর সঙ্গে তুলনা করা যায়।
যদি Hash পরিবর্তিত হয়, তাহলে File-এর Content পরিবর্তিত হওয়ার সম্ভাবনা রয়েছে।
Hash Algorithm
Algorithm ব্যবহার MD5 Legacy Hash Identification SHA256 File Integrity Verification SHA512 Stronger Hash-based Verification
MD5-কে আধুনিক Cryptographic Security-এর জন্য নিরাপদ Hash Algorithm হিসেবে ব্যবহার করা উচিত নয়। File Integrity-এর ক্ষেত্রে SHA256 বা SHA512 অধিক উপযুক্ত।
Entropy Analysis কী?
Entropy Analysis-এর মাধ্যমে কোনো File-এর Data Distribution সম্পর্কে ধারণা পাওয়া যায়।
উচ্চ Entropy কখনো Encryption বা Compression-এর ইঙ্গিত দিতে পারে। তবে High Entropy মানেই Malware নয়।
LEPTOTHRIX-এর README-তে Cryptographic Analysis এবং Entropy Analysis-এর কথা উল্লেখ রয়েছে। নির্দিষ্ট CLI Flag আলাদা করে Document করা হয়নি; তাই এই Feature-এর জন্য অনুমানভিত্তিক Command ব্যবহার না করে Project Documentation ও Source Code যাচাই করুন।
১০. ২০০+ File Type Support: কোন ধরনের File Analyze করা যায়?
Repository README অনুযায়ী, LEPTOTHRIX ২০০টির বেশি File Type Support করার দাবি করেছে।
নিচে উল্লেখিত Category-গুলোর কিছু উদাহরণ দেওয়া হলো।
Category File Extension Documents PDF, DOC, DOCX, ODT, RTF Images JPG, PNG, GIF, BMP, TIFF, WEBP, HEIC RAW Images CR2, NEF, ARW, DNG Videos MP4, MOV, AVI, MKV, WEBM Audio MP3, WAV, FLAC, OGG, AAC Archives ZIP, RAR, 7Z, TAR, GZ, XZ Code PY, JS, TS, JAVA, C, CPP, GO, PHP Email EML, EMLX, MSG, PST, OST Certificates PEM, CRT, CER, DER, P12, PFX Databases SQLITE, DB, SQL, MDB, ACCDB
সব File Type-এর জন্য একই ধরনের Analysis হবে না। কিছু File-এর জন্য আলাদা Parser বা Dependency প্রয়োজন হতে পারে।
১১. Report Generation: JSON, HTML ও CSV
Security Analysis-এর ফলাফল সংরক্ষণ ও Review করার জন্য Report Generation অত্যন্ত গুরুত্বপূর্ণ।
LEPTOTHRIX README অনুযায়ী, তিনটি Report Format রয়েছে।
JSON Report
JSON হলো Structured Data Format।
এটি Machine-readable এবং Automated Workflow-এর জন্য উপযোগী।
README-তে Report Structure-এর উদাহরণে নিচের Field দেখা যায়:
-
Framework Name
-
Version
-
Timestamp
-
Total Findings
-
Severity Breakdown
-
Findings
-
Artifacts
Threat Intelligence
HTML Report
HTML Report Browser-এ দেখা যায়।
README অনুযায়ী, এতে রয়েছে:
-
Interactive Statistics Dashboard
-
Severity Color Coding
-
Detailed Findings
-
Evidence
-
Remediation Recommendations
-
CVE References
CSV Report
CSV Spreadsheet-এ Data Analysis করার জন্য সুবিধাজনক।
এটি Excel বা অন্য Spreadsheet Software-এ Import করা যায়।
Practical Tutorial: HTML Report তৈরি
নিজের অনুমোদিত Test File দিয়ে Analysis করুন:
python leptothrix.py -f document.pdf -o report.html --format html
এখানে:
-
-f document.pdf— Input File। -
-o report.html— Report-এর নাম। -
--format html— HTML Format নির্বাচন।
CSV Format-এর জন্য:
python leptothrix.py -f document.pdf -o results.csv --format csv
JSON Format-এর জন্য:
python leptothrix.py -f document.pdf -o results.json --format json
Output Format-এর সঠিক আচরণ Input Type ও বর্তমান Script Implementation-এর ওপর নির্ভর করতে পারে।
১২. Advanced Options: Debug, Verbose, Silent ও Log
LEPTOTHRIX-এর CLI-তে Analysis Workflow নিয়ন্ত্রণের জন্য কিছু Advanced Option রয়েছে।
Debug Mode
python leptothrix.py -f document.pdf --debug
Debug Mode সমস্যা শনাক্ত করতে সহায়ক Diagnostic Information দেখানোর জন্য ব্যবহৃত হয়।
Verbose Mode
python leptothrix.py -f document.pdf --verbose
Verbose Mode-এ সাধারণত আরও বিস্তারিত Processing Information পাওয়া যায়।
Silent Mode
python leptothrix.py -f document.pdf --silent
Silent Mode CI/CD বা Automated Workflow-এর জন্য উপযোগী হতে পারে।
Log File
python leptothrix.py -f document.pdf --log analysis.log
এখানে analysis.log হলো Log File-এর নাম।
Log সংরক্ষণ করলে পরবর্তীতে Analysis-এর সমস্যা Review করা সহজ হয়।
১৩. Practical Tutorial: একটি সম্পূর্ণ Safe Forensic Workflow
এবার LEPTOTHRIX-এর কয়েকটি গুরুত্বপূর্ণ Feature একসঙ্গে ব্যবহার করে একটি ছোট Practical Workflow বোঝা যাক।
এই Tutorial-এ আমরা নিজের তৈরি Test Data বা অনুমতিপ্রাপ্ত Digital Evidence ব্যবহার করব।
Step 1: Evidence Folder তৈরি
mkdir -p ~/leptothrix-lab/evidence
নিজের Test Image এবং Document এই Folder-এ রাখুন।
Step 2: Image Metadata Analysis
python leptothrix.py -i ~/leptothrix-lab/evidence/sample.jpg -o image_report.json
এতে Image-related Metadata Report তৈরি করার চেষ্টা করবে।
Step 3: Document Analysis
python leptothrix.py -f ~/leptothrix-lab/evidence/document.pdf -o document_report.html --format html
এতে Document Analysis-এর জন্য HTML Report নির্ধারণ করা হয়েছে।
Step 4: Directory Analysis
python leptothrix.py -d ~/leptothrix-lab/evidence --threads 4 --verbose
এখানে Directory-এর Fileগুলো Analysis-এর জন্য দেওয়া হয়েছে।
Step 5: Output Review
তৈরি হওয়া Report JSON Viewer, Spreadsheet অথবা Browser-এ খুলে Review করুন।
Step 6: Findings যাচাই
প্রতিটি Finding-এর ক্ষেত্রে নিচের বিষয়গুলো যাচাই করুন:
-
Finding কোন File বা Artifact থেকে এসেছে?
-
Evidence কি যথেষ্ট?
-
False Positive হওয়ার সম্ভাবনা আছে কি?
-
Risk-এর Severity বাস্তব Context-এর সঙ্গে মেলে কি?
-
Remediation Recommendation কার্যকর কি?
এই ধাপগুলো অনুসরণ করলে একটি সংগঠিত Digital Forensics ও Security Assessment Workflow তৈরি করা সম্ভব।
১৪. Performance Optimization: Thread ও Resource Management
README অনুযায়ী, LEPTOTHRIX-এ Multi-threaded Processing রয়েছে।
উল্লেখিত Performance Claim-গুলোর মধ্যে রয়েছে:
-
Default Thread Count: 32
-
Configurable Thread Count: সর্বোচ্চ 256 পর্যন্ত
-
Batch Processing: ২০০টি File একসঙ্গে
-
Cache: ৫০,০০০ Entry
-
Chunked Reading: ১২৮ MB Chunk
-
Maximum File Size: ৫ GB
এগুলো Repository Documentation-এ প্রকাশিত দাবি; স্বাধীন Performance Benchmark নয়।
Thread সংখ্যা কীভাবে নির্বাচন করবেন?
ছোট Test Environment-এ কম Thread দিয়ে শুরু করুন।
যেমন:
python leptothrix.py -d ./evidence --threads 2
এরপর প্রয়োজন অনুযায়ী Thread সংখ্যা বাড়াতে পারেন।
অতিরিক্ত Thread ব্যবহার করলে RAM ও CPU Consumption বেড়ে যেতে পারে। বড় File-এর ক্ষেত্রে Disk I/O-ও Performance-কে প্রভাবিত করতে পারে।
১৫. Troubleshooting: সাধারণ সমস্যার সমাধান
Problem 1: Missing Dependencies
কোনো Package Install না থাকলে সংশ্লিষ্ট Module কাজ নাও করতে পারে।
সমাধান হিসেবে Repository Directory থেকে চালান:
python -m pip install -r requirements.txt
README-তে Missing Dependency শনাক্ত হলে Installation Prompt দেওয়ার কথাও উল্লেখ রয়েছে।
তবে অজানা Package স্বয়ংক্রিয়ভাবে Install করার আগে তার নাম ও Source যাচাই করুন।
Problem 2: Permission Error
Linux/Unix-এ Script Permission সমস্যা হলে:
chmod +x leptothrix.py
অথবা Python Interpreter দিয়ে চালান:
python leptothrix.py -f document.pdf
অপ্রয়োজনীয়ভাবে Root Permission ব্যবহার করবেন না।
Problem 3: CUDA বা PyTorch Import Error
README অনুযায়ী, AI Feature-এর জন্য Lazy Loading ব্যবহারের কথা বলা হয়েছে এবং AI-related Dependency না থাকলে CPU Fallback-এর কথা উল্লেখ রয়েছে।
তবে আপনার Environment-এ এটি সঠিকভাবে কাজ করছে কি না পরীক্ষা করতে হবে।
Problem 4: Large File Processing
বড় File Analysis-এর সময় পর্যাপ্ত RAM ও Disk Space রাখুন।
প্রথমে ছোট Test File দিয়ে Workflow যাচাই করা ভালো।
Problem 5: Incorrect Metadata
কোনো Metadata অনুপস্থিত থাকলে বা অস্বাভাবিক তথ্য দেখা গেলে Input File এবং Parser-এর আচরণ যাচাই করুন।
Metadata পরিবর্তিত, Corrupted বা ইচ্ছাকৃতভাবে Manipulated হতে পারে।
১৬. LEPTOTHRIX-এর সীমাবদ্ধতা ও গুরুত্বপূর্ণ সতর্কতা
একটি Framework-এর Feature জানার পাশাপাশি তার সীমাবদ্ধতাও বোঝা জরুরি।
Repository Review থেকে কয়েকটি বিষয় মাথায় রাখা প্রয়োজন:
-
৫০+ Module এবং ২০০+ File Type Support README-র দাবি; সবগুলো স্বাধীনভাবে যাচাই করা হয়নি।
-
সব File Type-এর জন্য একই Dependency বা Analysis Method প্রযোজ্য নয়।
-
Cloud Metadata ও SSRF Detection-এর ফলাফল Environment এবং Configuration-এর ওপর নির্ভরশীল।
-
AI Security-এর Keyword বা Pattern Detection একা কোনো Attack নিশ্চিত করে না।
-
Supply Chain Trust Score কোনো Package-এর নিরাপত্তার চূড়ান্ত নিশ্চয়তা নয়।
-
High Entropy মানেই Malware বা Encryption নয়।
-
Report-এর Risk Score Manual Review ছাড়া চূড়ান্ত Security Decision হিসেবে ব্যবহার করা উচিত নয়।
-
Large File ও High Thread Count System Resource-এর ওপর চাপ তৈরি করতে পারে।
আরেকটি বিষয়: README-তে Example Report-এর Version Field-এ 8.0.0-ultimate-complete লেখা আছে। এটিকে Repository-এর নিশ্চিত Release Version হিসেবে ধরে নেওয়া যাবে না।
১৭. License ও Open Source Information
GitHub Repository-তে MIT License উল্লেখ রয়েছে।
MIT License সাধারণভাবে Open Source Software ব্যবহার, পরিবর্তন এবং বিতরণের অনুমতি দেয়, তবে License-এর শর্ত মেনে চলতে হয়।
তবুও কোনো Project ব্যবহার বা Redistribute করার আগে Repository-এর প্রকৃত LICENSE File পড়ে নেওয়া উচিত।
Project-এর Source Code Review, Dependency Audit এবং Security Assessment করা Professional Workflow-এর অংশ।
১৮. কারা LEPTOTHRIX ব্যবহার বা শেখার বিষয়টি বিবেচনা করতে পারেন?
Cybersecurity Students: Metadata, Threat Intelligence ও Cloud Security-এর ধারণা শেখার জন্য।
Digital Forensic Analysts: অনুমোদিত Evidence-এর Metadata Analysis ও Report Preparation-এর জন্য।
Bug Bounty Researchers: অনুমতিপ্রাপ্ত Scope-এর মধ্যে Security Assessment Workflow বোঝার জন্য।
Software Developers: Supply Chain Security এবং Dependency Risk সম্পর্কে জানার জন্য।
Cloud Security Engineers: Cloud Metadata Exposure ও SSRF Mitigation সম্পর্কে Research করার জন্য।
AI Security Researchers: Prompt Injection ও AI Metadata Manipulation-এর মতো Security Concept সম্পর্কে শেখার জন্য।
শেষ কথা: LEPTOTHRIX কি একটি All-in-One Security Research Framework?
LEPTOTHRIX-এর সবচেয়ে উল্লেখযোগ্য দিক হলো এটি Metadata Analysis, Digital Forensics, Cloud Security, Supply Chain Assessment, AI Security এবং Threat Intelligence-এর মতো আলাদা আলাদা বিষয়কে একটি Python Framework-এর মধ্যে আনার চেষ্টা করেছে।
বিশেষ করে EXIF Extraction, File Analysis, JSON/HTML/CSV Reporting এবং Package Analysis-এর মতো Feature শেখার জন্য Repository-টি পর্যালোচনা করা যেতে পারে।
তবে মনে রাখতে হবে, কোনো Framework-এর README-তে অনেক Feature লেখা থাকলেই সেটি সব ক্ষেত্রে নির্ভুলভাবে কাজ করবে—এমন নয়। বাস্তব Security Assessment-এর আগে Source Code Review, Dependency Verification, Test Environment Validation এবং Manual Finding Verification প্রয়োজন।
Project Summary
বিষয় তথ্য Project LEPTOTHRIX Developer SYLHETYHACKVENGER (THE-ERROR808) Language Python Project Type Cybersecurity & Metadata Framework Modules README অনুযায়ী 50+ File Support README অনুযায়ী 200+ Cloud Security AWS, GCP, Azure, DigitalOcean, Alibaba Cloud Report JSON, HTML, CSV AI Dependencies Transformers, PyTorch, TensorFlow (Optional) License MIT Repository https://github.com/sylhetyhackvenger/LEPTOTHRIX
🔐 Cybersecurity শেখার পাশাপাশি Evidence যাচাই করুন, নিজের Data সুরক্ষিত রাখুন এবং সবসময় Authorized Environment-এ Security Research করুন।
Official Source: https://github.com/sylhetyhackvenger/LEPTOTHRIX