
বর্তমান Digital Infrastructure-এ Email শুধু যোগাযোগের মাধ্যম নয়—এটি Organization-এর Identity, Authentication, Business Communication এবং Security Architecture-এর একটি গুরুত্বপূর্ণ অংশ।
একটি প্রতিষ্ঠানের Password Reset, Account Verification, Invoice, Customer Notification, Internal Communication এবং গুরুত্বপূর্ণ Business Document—সবকিছুই কোনো না কোনোভাবে Email Infrastructure-এর ওপর নির্ভরশীল।
কিন্তু এই Email Infrastructure যদি সঠিকভাবে Configure করা না থাকে, তাহলে বিভিন্ন ধরনের Security Risk তৈরি হতে পারে।
যেমন:
-
Email Spoofing
-
Weak TLS Configuration
-
Missing SPF Policy
-
Incorrect DKIM Configuration
-
Weak DMARC Policy
-
Open SMTP Relay
-
Excessive Information Disclosure
-
Insecure Authentication Configuration
-
SMTP Protocol Misconfiguration
-
Certificate Expiration
-
Suspicious SMTP Response Patterns
একটি Mail Server চালু থাকা মানেই সেটি Secure—এমন নয়।
এজন্য প্রয়োজন নিয়মিত Security Assessment, Configuration Review, Protocol Validation এবং Vulnerability Management।
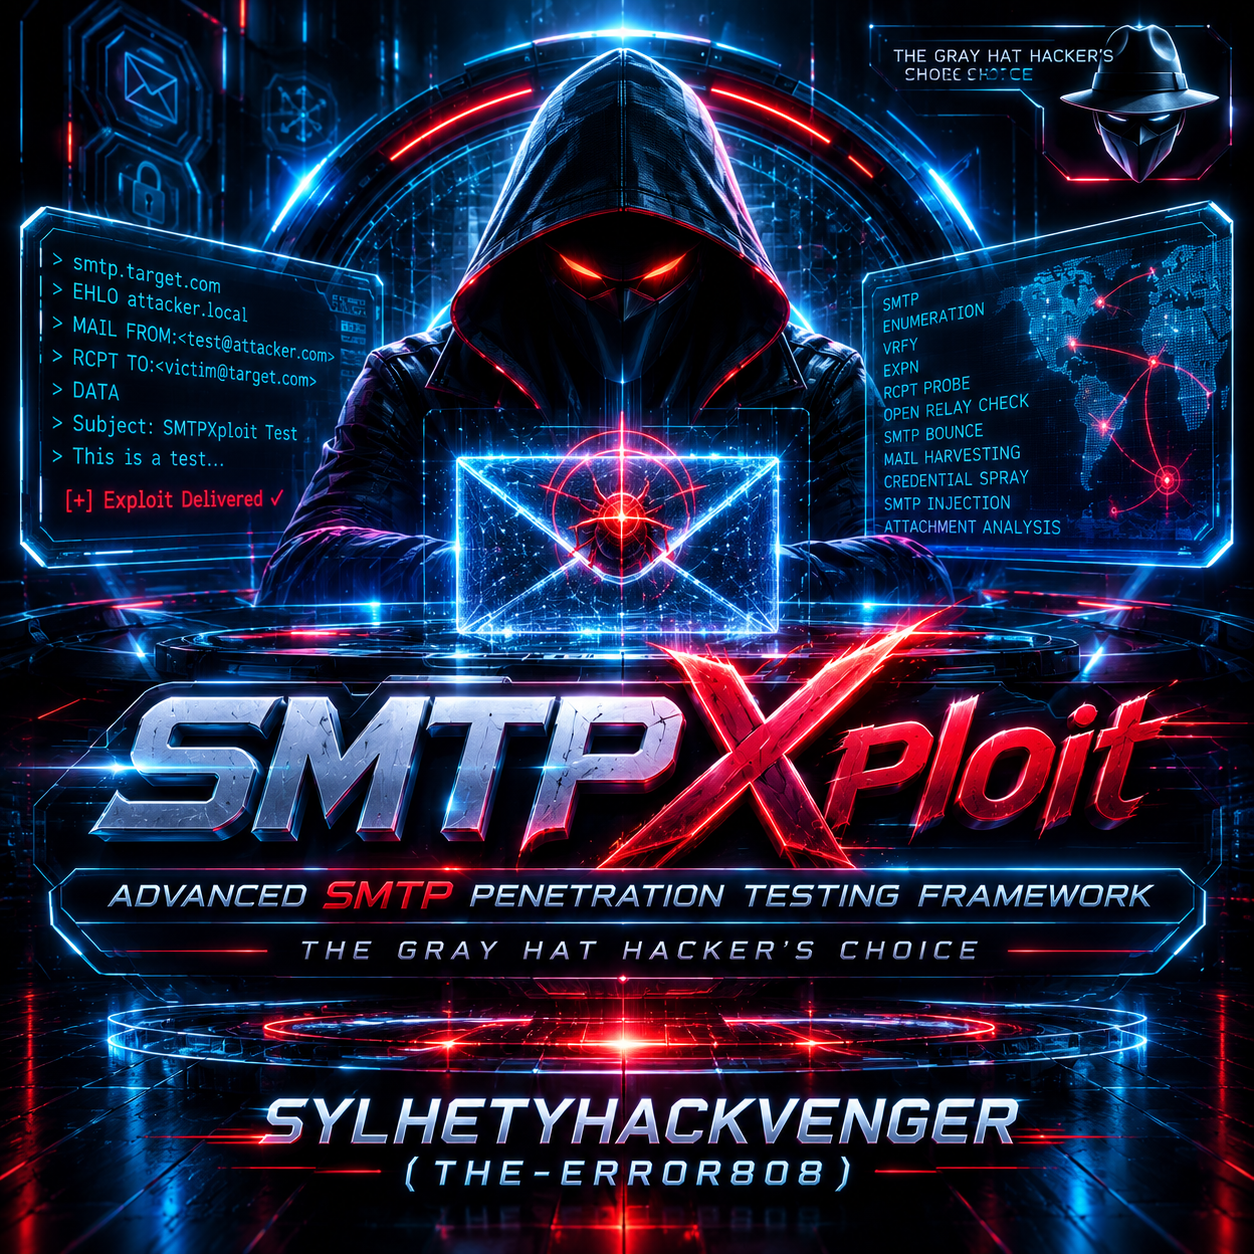
এই Engineering Challenge-কে কেন্দ্র করেই তৈরি করা হয়েছে SMTPXploit—একটি Python-Based SMTP Penetration Testing ও Security Assessment Framework।
Repository-এর README অনুযায়ী, এটি AI/ML-Based Anomaly Detection, TLS Certificate Analysis, SPF/DKIM/DMARC Validation, SMTP Security Assessment, CVE Database, Interactive TUI এবং HTML/JSON Reporting-এর মতো Feature নিয়ে তৈরি।
প্রজেক্টটির সবচেয়ে আকর্ষণীয় বিষয় হলো এটি SMTP Security-কে একাধিক Layer থেকে মূল্যায়ন করার চেষ্টা করে। শুধু একটি Port বা Service শনাক্ত করাই নয়; বরং Email Authentication, Transport Security, Server Configuration এবং Operational Risk—সবকিছুকে একটি Assessment Workflow-তে নিয়ে আসার লক্ষ্য রয়েছে।
এই Article-এ SMTPXploit-এর Architecture, Feature, Technology Stack, Installation, Safe Setup, Defensive Security Audit, Python-Based DNS Analysis, TLS Inspection, Reporting এবং Troubleshooting বিস্তারিতভাবে আলোচনা করা হয়েছে।
গুরুত্বপূর্ণ: Repository-তে Credential Brute Force, Email Harvesting, User Enumeration, Command Injection, Open Relay Exploitation এবং Detection Evasion-সংক্রান্ত Offensive Capability-ও দাবি করা হয়েছে। তাই এই Tutorial-এ সেসব Attack চালানোর নির্দেশনা, Payload, Credential Testing বা Evasion Workflow দেওয়া হচ্ছে না। পুরো ব্যবহারিক অংশ সীমাবদ্ধ থাকবে নিজের বা লিখিত অনুমতিপ্রাপ্ত Infrastructure-এর Defensive Assessment এবং Controlled Lab-এর মধ্যে।
১. SMTPXploit কী এবং কেন এটি গুরুত্বপূর্ণ?
SMTPXploit হলো একটি Advanced SMTP Security Assessment Framework।
SMTP-এর পূর্ণরূপ Simple Mail Transfer Protocol। এটি Internet-এর মাধ্যমে Email পাঠানোর জন্য ব্যবহৃত একটি গুরুত্বপূর্ণ Application-Layer Protocol।
সাধারণভাবে Email Delivery Infrastructure-এ একাধিক Component কাজ করে:
-
Mail User Agent
-
Mail Submission Agent
-
Mail Transfer Agent
-
Mail Delivery Agent
-
DNS Infrastructure
-
TLS Security Layer
-
Email Authentication Framework
একটি SMTP Server-এর Security মূল্যায়ন করতে হলে শুধু Server Response দেখা যথেষ্ট নয়।
এর সঙ্গে DNS Configuration, Certificate Validity, Authentication Policy, Relay Restriction এবং Email Domain Protection-ও পরীক্ষা করতে হয়।
SMTPXploit-এর লক্ষ্য হলো এসব Security Assessment Component-কে একটি Framework-এর মধ্যে সংগঠিত করা।
SMTPXploit-এর মূল উদ্দেশ্য
-
SMTP Service Security Assessment
-
Email Authentication Configuration Review
-
TLS Certificate Analysis
-
SMTP Server Configuration Review
-
Security Anomaly Detection
-
Vulnerability Assessment
-
Risk Classification
-
Security Report Generation
-
Defensive Remediation Guidance
এই কারণে SMTPXploit শুধু Mail Server Administrator নয়, Security Engineer, Penetration Tester, SOC Analyst এবং Infrastructure Auditor-দের কাছেও আগ্রহজনক হতে পারে।
২. SMTPXploit-এর Architecture: একটি Framework-এর ভেতরে একাধিক Security Layer
README-তে SMTPXploit-এর Architecture-কে কয়েকটি প্রধান Layer-এ ভাগ করা হয়েছে।
Layer 1: User Interface Layer
এই Layer-এর কাজ হলো Security Analyst-এর সঙ্গে Framework-এর Interaction পরিচালনা করা।
README অনুযায়ী, এখানে Interactive Terminal User Interface বা TUI রয়েছে।
TUI-তে উল্লেখ করা হয়েছে:
-
Target Configuration
-
Scan Options
-
Assessment Status
-
Results View
-
Report Generation
-
JSON Export
এটি Command-Line Environment-এ একটি Organized User Experience তৈরি করার উদ্দেশ্যে ডিজাইন করা হয়েছে।
Layer 2: Core Engine
Core Engine হলো Framework-এর Central Processing Component।
এর কাজ হিসেবে Documentation-এ উল্লেখ করা হয়েছে:
-
Assessment Initialization
-
Module Coordination
-
Result Aggregation
-
Error Handling
-
Execution Management
একটি Modular Architecture-এর সুবিধা হলো আলাদা Security Module-কে পৃথকভাবে পরিচালনা ও উন্নত করা যায়।
Layer 3: Reconnaissance ও Configuration Analysis
এই Layer-এ README অনুযায়ী রয়েছে:
-
DNS Analysis
-
SPF Inspection
-
DKIM Inspection
-
DMARC Validation
-
TLS Certificate Analysis
-
MTA-STS Validation
-
DANE/TLSA Checks
-
Cloud Email Provider Identification
এই অংশটি Defensive Email Security Audit-এর জন্য বিশেষভাবে গুরুত্বপূর্ণ।
Layer 4: Analysis ও Anomaly Detection
SMTP Server-এর Response Pattern বিশ্লেষণ করার জন্য Isolation Forest-ভিত্তিক Anomaly Detection-এর কথা উল্লেখ করা হয়েছে।
এর উদ্দেশ্য হলো স্বাভাবিক Behaviour থেকে অস্বাভাবিক Response Pattern আলাদা করা।
Layer 5: Reporting Engine
Assessment Result থেকে Report তৈরি করার জন্য README-তে উল্লেখ করা হয়েছে:
-
HTML Report
-
JSON Export
-
Timing Graph
-
Risk Score
-
Executive Summary
-
Remediation Recommendation
এই Layer-এর মাধ্যমে Technical Finding-কে Security Team এবং Management-এর জন্য আরও সহজবোধ্য করা যায়।
৩. SMTPXploit-এর প্রধান Features: বিস্তারিত Feature Breakdown
3.1 SMTP Service Security Assessment
SMTPXploit-এর প্রধান কাজ হলো SMTP Infrastructure-এর Security Posture মূল্যায়নের জন্য একটি Framework প্রদান করা।
SMTP Service সাধারণত Port 25, 465 এবং 587-এর মতো Port ব্যবহার করতে পারে। তবে কোন Port কীভাবে ব্যবহৃত হবে, তা Server Configuration এবং Deployment Architecture-এর ওপর নির্ভর করে।
Security Assessment-এ গুরুত্বপূর্ণ বিষয়:
-
SMTP Service Availability
-
Service Banner Exposure
-
STARTTLS Availability
-
TLS Configuration
-
Authentication Policy
-
Relay Restriction
-
Error Response Handling
-
Service Configuration
একটি Defensive Audit-এ লক্ষ্য থাকবে—কোন Configuration দুর্বল, কেন দুর্বল এবং কীভাবে সেটি ঠিক করা যায়।
3.2 TLS Certificate Analysis
Email Security-এর অন্যতম গুরুত্বপূর্ণ অংশ হলো Transport Layer Security বা TLS।
TLS-এর কাজ হলো Communication Channel-এর Confidentiality এবং Integrity রক্ষা করা।
SMTPXploit-এর README-তে TLS Certificate Analyzer-এর কথা উল্লেখ করা হয়েছে।
এর মাধ্যমে মূল্যায়নের বিষয় হতে পারে:
-
Certificate Expiration
-
Certificate Issuer
-
Subject Information
-
Certificate Validity
-
Self-Signed Certificate
-
Encryption Configuration
-
Certificate Chain
-
Weak TLS Configuration
TLS কেন গুরুত্বপূর্ণ?
ধরুন, আপনার Mail Server একটি Client-এর সঙ্গে SMTP Connection তৈরি করছে।
যদি Communication যথাযথভাবে Encrypted না হয়, তাহলে Network Path-এ Data Exposure-এর ঝুঁকি তৈরি হতে পারে।
তাই:
-
TLS Enable করা
-
Valid Certificate ব্যবহার করা
-
Certificate Chain সঠিক রাখা
-
Deprecated Protocol Disable করা
-
Strong Cipher Configuration বজায় রাখা
এগুলো Email Infrastructure Security-এর মৌলিক অংশ।
3.3 SPF Validation
SPF-এর পূর্ণরূপ Sender Policy Framework।
এটি একটি DNS-Based Email Authentication Mechanism।
একটি Domain-এর SPF Record নির্ধারণ করে কোন Mail Server বা Sending Infrastructure সেই Domain-এর হয়ে Email পাঠানোর জন্য অনুমোদিত।
SPF-এর মূল উদ্দেশ্য হলো Unauthorized Sender-এর মাধ্যমে Domain Impersonation-এর ঝুঁকি কমানো।
SMTPXploit-এর README-তে SPF Validation-কে Core Security Assessment Feature হিসেবে উল্লেখ করা হয়েছে।
একটি SPF Audit-এ দেখা উচিত:
-
SPF Record আছে কি না
-
Record Syntax সঠিক কি না
-
Authorized Sender সঠিকভাবে নির্ধারিত কি না
-
DNS Lookup Limit অতিক্রম হচ্ছে কি না
-
Multiple SPF Record রয়েছে কি না
-
Policy যথাযথভাবে Configure করা হয়েছে কি না
3.4 DKIM Validation
DKIM-এর পূর্ণরূপ DomainKeys Identified Mail।
এটি Cryptographic Signature ব্যবহার করে Email Message-এর Authenticity ও Integrity যাচাই করতে সাহায্য করে।
DKIM System-এ Sending Server একটি Private Key দিয়ে Message Sign করে এবং Receiving Server DNS-এ প্রকাশিত Public Key ব্যবহার করে Signature যাচাই করে।
একটি DKIM Audit-এ গুরুত্বপূর্ণ বিষয়:
-
DKIM Selector Configuration
-
Public Key Availability
-
DNS Record Validity
-
Signature Validation
-
Key Rotation
-
Deprecated Key Management
DKIM সঠিকভাবে Configure না থাকলে Email Authentication Workflow দুর্বল হতে পারে।
3.5 DMARC Validation
DMARC-এর পূর্ণরূপ Domain-based Message Authentication, Reporting and Conformance।
এটি SPF এবং DKIM-এর Authentication Result-এর সঙ্গে Domain Alignment যাচাই করে এবং Domain Owner-কে Policy নির্ধারণের সুযোগ দেয়।
DMARC Policy-এর সাধারণ তিনটি Mode:
Policy অর্থ none Monitoring Mode quarantine সন্দেহজনক Message Quarantine reject Policy অনুযায়ী Message Reject
SMTPXploit-এর README-তে DMARC Validation এবং Deployment Guidance-এর কথা উল্লেখ করা হয়েছে।
একটি ভালো DMARC Deployment সাধারণত Monitoring দিয়ে শুরু করে। Legitimate Sending Source শনাক্ত এবং Alignment যাচাই করার পর ধাপে ধাপে Enforcement শক্তিশালী করা হয়।
3.6 MTA-STS Validation
MTA-STS-এর পূর্ণরূপ Mail Transfer Agent Strict Transport Security।
এটি Domain-এর জন্য একটি Policy Mechanism, যা Supporting Mail Server-গুলোর মধ্যে TLS ব্যবহারের নিরাপত্তা উন্নত করতে সাহায্য করে।
একটি MTA-STS Review-এ দেখা উচিত:
-
Policy File Availability
-
Policy Mode
-
MX Hostname Matching
-
Certificate Validity
-
Policy Expiration
-
DNS Record Configuration
3.7 DANE/TLSA Validation
DANE-এর পূর্ণরূপ DNS-based Authentication of Named Entities।
TLSA Record ব্যবহার করে DNSSEC-এর মাধ্যমে Certificate Association Information প্রকাশ করা যায়।
SMTPXploit-এর README-তে DANE/TLSA Validation-এর উল্লেখ রয়েছে।
এটি Email Transport Security-এর একটি Advanced Configuration Layer।
তবে DANE ব্যবহার করার ক্ষেত্রে DNSSEC Configuration সঠিক হওয়া অত্যন্ত গুরুত্বপূর্ণ।
3.8 AI/ML-Based Anomaly Detection
SMTPXploit-এর অন্যতম আকর্ষণীয় Feature হলো Isolation Forest-ভিত্তিক Anomaly Detection।
Isolation Forest একটি Unsupervised Machine Learning Algorithm।
এটি Dataset-এর মধ্যে অস্বাভাবিক Data Point শনাক্ত করতে ব্যবহার করা যায়।
SMTP Environment-এ বিভিন্ন ধরনের Behavioural Feature বিশ্লেষণের জন্য এটি বিবেচনা করা যেতে পারে:
-
SMTP Response Latency
-
Response Code Distribution
-
Connection Duration
-
Unexpected Error Frequency
-
Service Behaviour Variation
একটি Defensive Monitoring System-এ এই ধরনের Anomaly Detection সন্দেহজনক Activity চিহ্নিত করার Supporting Signal দিতে পারে।
তবে Anomaly Score মানেই নিশ্চিত Attack Detection নয়।
একটি অস্বাভাবিক Response-এর কারণ হতে পারে:
-
Server Load
-
Network Congestion
-
DNS Delay
-
Maintenance
-
Configuration Change
-
Temporary Service Failure
তাই Human Analysis এবং Contextual Investigation অপরিহার্য।
3.9 CVE Database Engine
README-তে SMTPXploit-এর সঙ্গে একটি CVE Database অন্তর্ভুক্ত থাকার দাবি করা হয়েছে।
CVE-এর পূর্ণরূপ Common Vulnerabilities and Exposures।
এটি পরিচিত Security Vulnerability-কে একটি Standard Identifier-এর মাধ্যমে চিহ্নিত করে।
README-তে কয়েকটি CVE Identifier ও Severity Score প্রদর্শন করা হয়েছে।
তবে কোনো CVE একটি Mail Server-এর জন্য প্রযোজ্য কি না, তা নির্ভর করে:
-
Software Product
-
Exact Version
-
Installed Package
-
Configuration
-
Vendor Advisory
-
Patch Status
শুধু SMTP Server শনাক্ত হলেই সেটি কোনো নির্দিষ্ট CVE-তে Vulnerable হয়ে যায় না।
বিশেষভাবে মনে রাখতে হবে, README-তে CVE Database-কে 2026 Database বলা হলেও তালিকাভুক্ত Entry-গুলোর Year 2024 ও 2025-এর। এগুলোর Identifier, Description এবং CVSS Score-কে Official CVE/NVD বা Vendor Advisory থেকে আলাদাভাবে যাচাই করা প্রয়োজন।
3.10 Security Reporting
SMTPXploit-এর README-তে HTML এবং JSON Report Generation-এর কথা উল্লেখ করা হয়েছে।
একটি Professional Security Report-এ থাকা উচিত:
-
Assessment Scope
-
Assessment Date
-
Target Asset
-
Finding ID
-
Vulnerability Description
-
Severity
-
Evidence
-
Business Impact
-
Remediation
-
Verification Status
Security Report শুধু সমস্যা দেখানোর জন্য নয়। এটি সমস্যার সমাধান এবং পরবর্তী Verification-এর ভিত্তি।
৪. Technology Stack ও Dependencies
SMTPXploit Python-ভিত্তিক একটি Project।
Repository-এর requirements.txt অনুযায়ী প্রধান Dependency:
Package ব্যবহার Rich Terminal Interface NumPy Numerical Processing Scikit-learn ML Anomaly Detection Matplotlib Graph Generation dnspython DNS Query Requests HTTP Communication PySocks Optional SOCKS Support Cryptography Certificate Analysis BeautifulSoup4 HTML Parsing googlesearch-python README-তে উল্লেখিত Search Integration
অতিরিক্ত Dependency হিসেবে উল্লেখ করা হয়েছে:
-
lxml
-
html5lib
-
urllib3
-
certifi
-
typing-extensions
-
python-dateutil
-
pytz
-
paramiko
-
pyOpenSSL
কোন Dependency সবচেয়ে গুরুত্বপূর্ণ?
Rich: Terminal-এ Structured Table, Panel এবং Progress Interface তৈরির জন্য।
Scikit-learn: Isolation Forest-এর মতো Machine Learning Algorithm ব্যবহারের জন্য।
NumPy: Numerical Feature Processing-এর জন্য।
Matplotlib: Timing বা Analysis Graph তৈরির জন্য।
dnspython: DNS Record Query করার জন্য।
Cryptography: Certificate ও Cryptographic Data বিশ্লেষণের জন্য।
Requests: HTTP-Based Resource Retrieval-এর জন্য।
README-এর Dependency List এবং Source Code-এর Optional Import Structure দেখে বোঝা যায় কিছু Feature Dependency অনুপস্থিত থাকলেও Disabled বা Limited Mode-এ থাকতে পারে। <Cite refs={[“turn936090view0″,”turn936090view4”]}/>
৫. Complete Installation Tutorial
এবার SMTPXploit-এর Repository Setup এবং Development Environment প্রস্তুত করা যাক।
এই Installation Tutorial-এ কোনো Third-Party Mail Server-এ Attack বা Credential Testing করা হবে না।
Step 1: Python Version যাচাই
SMTPXploit-এর README অনুযায়ী Python 3.8 বা তার পরবর্তী Version প্রয়োজন।
প্রথমে যাচাই করুন:
python3 --version
Windows-এ:
python --version
Step 2: Git Install আছে কি না পরীক্ষা
git --version
Git Install না থাকলে Official Git Distribution ব্যবহার করুন।
Step 3: Repository Clone করুন
git clone https://github.com/sylhetyhackvenger/SMTPXploit.git
Project Directory-তে প্রবেশ করুন:
cd SMTPXploit
Step 4: Virtual Environment তৈরি করুন
একটি Dedicated Python Environment তৈরি করলে Dependency Conflict কমে।
python3 -m venv .venv
Linux/macOS:
source .venv/bin/activate
Windows PowerShell:
.venv\Scripts\Activate.ps1
Step 5: Pip Upgrade করুন
python -m pip install --upgrade pip
Step 6: Requirements Install করুন
Repository-তে থাকা Dependency File ব্যবহার করুন:
pip install -r requirements.txt
এই Command README-তে প্রদত্ত Installation Workflow-এর অংশ।
Step 7: Optional Dependency Review
README-তে Rich, Prompt Toolkit, NumPy, Scikit-learn, Matplotlib, dnspython, Requests এবং Cryptography-সহ বিভিন্ন Dependency উল্লেখ করা হয়েছে।
তবে requirements.txt এবং README-এর Optional Dependency List-এর মধ্যে কিছু পার্থক্য রয়েছে। যেমন README-তে Prompt Toolkit-এর উল্লেখ থাকলেও প্রদর্শিত Requirements File-এ সেটি নেই।
সুতরাং Installation-এর পর Import Error বা Optional Feature Disabled Message দেখা গেলে সংশ্লিষ্ট Dependency যাচাই করতে হবে। <Cite refs={[“turn631500view0″,”turn936090view0″,”turn936090view4”]}/>
Step 8: Project File Structure বুঝুন
Repository-তে দেখা যাচ্ছে:
SMTPXploit/
│
├── assets/
│
├── LICENSE
│
├── README.md
│
├── SMTPXploit.py
│
└── requirements.txt
এখানে:
-
assets/— Project-সংশ্লিষ্ট Asset -
LICENSE— Software License -
README.md— Documentation -
SMTPXploit.py— প্রধান Python Source File -
requirements.txt— Dependency Specification
প্রধান Python Source File-টি GitHub-এ প্রায় 2,616 Lines এবং 132 KB হিসেবে দেখানো হয়েছে। <Cite refs={[“turn963227view0″,”turn631500view0”]}/>
Step 9: Installation Verification
Python Environment-এ Dependency Import যাচাই করার জন্য:
python -c "import numpy, sklearn, dns, requests, cryptography; print('Core imports OK')"
এটি শুধু Python Dependency Import পরীক্ষা করে; SMTPXploit-এর সব Feature সঠিকভাবে কাজ করছে কি না তা প্রমাণ করে না।
Step 10: Source Code Review
প্রথমবার কোনো Security Tool চালানোর আগে Source Code Review করা উচিত।
বিশেষভাবে পরীক্ষা করুন:
-
Network Request কোথায় হচ্ছে
-
SSL Certificate Verification কীভাবে পরিচালিত হচ্ছে
-
Logging-এ Sensitive Data যাচ্ছে কি না
-
User Input কীভাবে Validate হচ্ছে
-
External Dependency কীভাবে ব্যবহৃত হচ্ছে
-
Data কোথায় সংরক্ষণ হচ্ছে
-
Error Handling কেমন
-
Optional Module Failure কীভাবে পরিচালিত হচ্ছে
Installation সফল হওয়া এবং Security Tool সম্পূর্ণ নিরাপদ হওয়া—দুটি আলাদা বিষয়।
৬. Safe SMTP Security Audit: Practical Tutorial
SMTPXploit ব্যবহার করে কোনো অনুমতিহীন Server পরীক্ষা না করেও Email Security-এর গুরুত্বপূর্ণ অংশগুলো বোঝা এবং Defensive Audit প্রস্তুত করা সম্ভব।
এখানে একটি Domain Owner বা Administrator-এর জন্য Safe Workflow দেখানো হলো।
Phase 1: Assessment Scope তৈরি
প্রথমে লিখিতভাবে নির্ধারণ করুন:
-
কোন Domain আপনার Organization-এর?
-
কোন Mail Server পরীক্ষা করা হবে?
-
কোন IP Address Scope-এর মধ্যে?
-
কোন Port অনুমোদিত?
-
কোন সময় Assessment হবে?
-
কোন ধরনের Request নিষিদ্ধ?
-
Production Service-এর জন্য কোন Safety Limit থাকবে?
Phase 2: DNS MX Record যাচাই
MX Record নির্ধারণ করে একটি Domain-এর জন্য কোন Mail Server Email গ্রহণ করবে।
নিজের Domain-এর MX Record দেখতে:
dig MX example.com
Windows-এ:
nslookup -type=MX example.com
example.com-এর পরিবর্তে নিজের নিয়ন্ত্রিত Domain ব্যবহার করুন।
Output-এ সাধারণত Mail Server Hostname এবং Priority দেখা যায়।
একাধিক MX Record থাকলে তাদের Priority অনুযায়ী Mail Delivery Preference নির্ধারিত হয়।
Phase 3: SPF Record Review
SPF Record দেখতে:
dig TXT example.com
Output-এ SPF Policy প্রকাশিত থাকলে সেটি পর্যালোচনা করুন।
একটি ভালো SPF Audit-এ প্রশ্ন করুন:
-
SPF Record আছে?
-
একাধিক SPF Record রয়েছে?
-
Authorized Sender সঠিক?
-
অপ্রয়োজনীয় Include আছে?
-
DNS Lookup Limit অতিক্রম করছে?
-
Policy বর্তমান Mail Infrastructure-এর সঙ্গে সামঞ্জস্যপূর্ণ?
SPF Policy পরিবর্তন করার আগে সব Legitimate Sending Provider শনাক্ত করা জরুরি।
Phase 4: DMARC Record Review
DMARC Record সাধারণত _dmarc Subdomain-এ প্রকাশ করা হয়।
যাচাই করতে:
dig TXT _dmarc.example.com
Output-এ দেখতে পারেন:
-
v=DMARC1 -
p= -
rua= -
ruf= -
pct=
এখানে p হলো Policy Mode।
rua এবং ruf Reporting Configuration-এর সঙ্গে সম্পর্কিত।
কোনো Policy পরিবর্তনের আগে Existing Email Flow এবং Third-Party Sending Source যাচাই করা উচিত।
Phase 5: DKIM Record Review
DKIM Record Selector-এর ওপর নির্ভর করে।
সাধারণত Record-এর নাম হয়:
selector._domainkey.example.com
এখানে selector আপনার Mail Provider-এর Configuration থেকে জানা প্রয়োজন।
DNS Query:
dig TXT selector._domainkey.example.com
যাচাই করুন:
-
Public Key প্রকাশিত আছে কি না
-
Selector সঠিক কি না
-
Key Format Valid কি না
-
Key Rotation Policy আছে কি না
-
Old Selector অপ্রয়োজনীয়ভাবে রয়ে গেছে কি না
Phase 6: MTA-STS Policy Review
MTA-STS-এর জন্য Domain-এর DNS TXT Record এবং HTTPS Policy File—দুটিই গুরুত্বপূর্ণ।
DNS Record:
dig TXT _mta-sts.example.com
Policy File সাধারণত Domain-এর নির্দিষ্ট Well-Known Path-এ প্রকাশ করা হয়।
Review-এর বিষয়:
-
Policy Mode
-
MX Pattern
-
Maximum Age
-
HTTPS Availability
-
Certificate Validity
Phase 7: TLS Certificate Review
নিজের Mail Server-এর TLS Certificate যাচাই করার জন্য OpenSSL ব্যবহার করা যায়।
প্রথমে আপনার Administrator-অনুমোদিত Mail Hostname এবং Port নির্ধারণ করুন।
STARTTLS Support থাকা SMTP Endpoint-এর জন্য একটি Certificate Inspection Session শুরু করার উদাহরণ:
openssl s_client \
  -starttls smtp \
  -connect mail.example.com:587 \
  -servername mail.example.com
এটি একটি TLS Inspection Connection; কোনো Credential Attack বা Mail Sending Operation নয়।
Certificate Output-এ যাচাই করুন:
-
Subject
-
Issuer
-
Validity Period
-
Certificate Chain
-
TLS Negotiation
-
Verification Result
প্রকৃত Certificate Validation-এর জন্য Chain এবং Hostname Verification সঠিকভাবে সম্পন্ন হয়েছে কি না দেখতে হবে।
Phase 8: Security Findings তৈরি
প্রতিটি Finding-এর জন্য একটি Structured Record তৈরি করুন।
Field Example Finding ID SMTP-001 Category Email Authentication Severity Medium Asset mail.example.com Evidence Missing/Incorrect Policy Business Impact Domain Spoofing Risk Recommendation Correct DNS Configuration Status Open
Phase 9: Remediation ও Retest
Security Assessment-এর সবচেয়ে গুরুত্বপূর্ণ অংশ হলো Remediation।
একটি Finding শনাক্ত হওয়ার পর:
-
Configuration Backup নিন।
-
Root Cause শনাক্ত করুন।
-
Change Approval নিন।
-
Configuration Update করুন।
-
DNS Propagation ও Service Behaviour পরীক্ষা করুন।
-
Retest করুন।
-
Finding Closed করুন।
এভাবেই একটি Security Assessment বাস্তব Infrastructure Improvement-এ রূপান্তরিত হয়।
৭. Python দিয়ে Defensive DNS Audit তৈরি
SMTPXploit-এর মতো Python-Based Security Framework-এর সঙ্গে একটি ছোট DNS Audit Utility ব্যবহার করা যেতে পারে।
নিচের Example কোনো User Enumeration, Credential Attack বা SMTP Exploitation করে না। এটি শুধু আপনার নির্দিষ্ট Domain-এর DNS Authentication Record সংগ্রহ করে।
প্রথমে dnspython Install করুন:
pip install dnspython
তারপর:
import dns.resolver

DOMAIN = "example.com"


def query_txt(name):
    try:
        answers = dns.resolver.resolve(
            name,
            "TXT",
            lifetime=5
        )

        return [
            answer.to_text()
            for answer in answers
        ]

    except Exception as error:
        return {
            "error": str(error)
        }


def audit_domain(domain):

    checks = {
        "SPF": domain,
        "DMARC": f"_dmarc.{domain}",
        "MTA_STS": f"_mta-sts.{domain}",
    }

    for label, hostname in checks.items():

        print(f"\n[{label}]")
        print("Record:", hostname)

        result = query_txt(hostname)

        if isinstance(result, list):
            for item in result:
                print(item)
        else:
            print(result)


if __name__ == "__main__":
    audit_domain(DOMAIN)
এই Script কী করে?
-
DNS TXT Record Query করে।
-
SPF Record অনুসন্ধান করে।
-
DMARC Record অনুসন্ধান করে।
-
MTA-STS DNS Record অনুসন্ধান করে।
-
DNS Error হলে Error Information দেখায়।
এই Script কী করে না?
-
Email Account Discover করে না।
-
Mailbox Existence পরীক্ষা করে না।
-
SMTP Authentication Attempt করে না।
-
Email পাঠায় না।
-
কোনো Password সংগ্রহ করে না।
-
কোনো Mail Server Exploit করে না।
এটি একটি ছোট Defensive Audit Example, SMTPXploit-এর Internal Module নয়।
৮. AI-Based Anomaly Detection: কেন এটি আকর্ষণীয়?
SMTPXploit-এর README-তে Isolation Forest Algorithm-এর উল্লেখ রয়েছে।
এই Algorithm বিশেষভাবে Unsupervised Anomaly Detection-এর ক্ষেত্রে ব্যবহৃত হয়।
একটি Mail Server Monitoring System-এ স্বাভাবিক Behaviour-এর একটি Baseline তৈরি করা যেতে পারে।
যেমন:
-
Average SMTP Response Time
-
Response Time Variance
-
Connection Failure Frequency
-
TLS Handshake Failure
-
Unexpected Response Code
-
Service Availability
এরপর নতুন Data Baseline-এর সঙ্গে তুলনা করা যায়।
উদাহরণ: Response Time Monitoring
ধরুন, একটি SMTP Service সাধারণত নির্দিষ্ট সময়ের মধ্যে Response দেয়।
কিন্তু কোনো সময় Response Time অস্বাভাবিকভাবে বেড়ে গেল।
সম্ভাব্য কারণ:
-
Server Resource Exhaustion
-
Network Latency
-
DNS Resolution Delay
-
Mail Queue Congestion
-
Misconfiguration
-
Unexpected Traffic
Anomaly Detection এই ধরনের অস্বাভাবিক Behaviour Flag করতে সাহায্য করতে পারে।
তবে শুধু Response Time বেড়ে যাওয়া মানেই DDoS বা Attack হয়েছে—এমন সিদ্ধান্ত নেওয়া যাবে না।
False Positive কেন গুরুত্বপূর্ণ?
একটি ভালো Security Monitoring System-কে শুধু Threat শনাক্ত করলেই হবে না; ভুল Alert-ও কমাতে হবে।
False Positive বেশি হলে:
-
SOC Team-এর Workload বাড়ে।
-
গুরুত্বপূর্ণ Alert উপেক্ষিত হতে পারে।
-
Incident Response Delay হতে পারে।
-
Security Dashboard-এর ওপর আস্থা কমে যেতে পারে।
তাই Machine Learning Result-এর সঙ্গে Human Verification প্রয়োজন।
README-তে Anomaly Detection ও False Positive Rate সম্পর্কে কিছু Performance Number প্রকাশ করা হয়েছে। এগুলো Independent Benchmark হিসেবে যাচাই করা হয়নি। <Cite refs={[“turn332162view2″,”turn332162view3”]}/>
৯. SMTPXploit-এর Offensive ও Defensive Capability: পার্থক্য বুঝুন
SMTPXploit-এর README-তে দুই ধরনের Capability দেখানো হয়েছে।
Defensive Capability
-
TLS Configuration Review
-
SPF/DKIM/DMARC Analysis
Security Scoring
-
Vulnerability Assessment
-
Certificate Inspection
-
Risk Reporting
-
Compliance Gap Analysis
-
Remediation Guidance
এগুলো Email Infrastructure Hardening-এর জন্য প্রাসঙ্গিক।
Offensive Capability
README-তে আরও উল্লেখ রয়েছে:
-
VRFY/EXPN User Enumeration
-
RCPT Timing Analysis
-
SMTP AUTH Brute Force
-
Email Harvesting
-
Command Injection Fuzzing
-
Open Relay Exploitation
-
SMTP Smuggling Detection
-
Adaptive Attack Behaviour
এই Feature-গুলো Dual-Use এবং ভুলভাবে ব্যবহার করলে Account Privacy, Email Infrastructure Availability ও Security ক্ষতিগ্রস্ত হতে পারে।
তাই এগুলোর Operational Attack Procedure এই Tutorial-এ অন্তর্ভুক্ত করা হয়নি।
Professional Security Testing-এর জন্য Scope, Written Authorization, Testing Window এবং Responsible Disclosure বাধ্যতামূলক।
১০. Reporting System: Technical Findings থেকে Executive Report
একটি Security Assessment-এর ফলাফল এমনভাবে উপস্থাপন করতে হবে, যাতে Technical Team এবং Management—দুই পক্ষই বুঝতে পারে।
SMTPXploit-এর README অনুযায়ী HTML এবং JSON Report Generation-এর কথা বলা হয়েছে।
HTML Report-এর সম্ভাব্য ব্যবহার
-
Executive Summary
-
Security Score
-
Finding Overview
-
Severity Classification
-
Risk Visualization
-
Remediation Recommendation
JSON Report-এর সম্ভাব্য ব্যবহার
-
SIEM Integration
-
Automated Reporting
-
Security Dashboard
-
Finding Aggregation
-
Historical Comparison
একটি ভালো SMTP Security Report-এ যা থাকা উচিত
Section Content Executive Summary Overall Security Status Scope Assessed Domain ও Asset Email Authentication SPF/DKIM/DMARC Transport Security TLS Certificate ও Policy Configuration SMTP Hardening Review Findings Identified Security Issues Severity Risk Classification Evidence Sanitized Technical Evidence Remediation Recommended Fix Retest Verification Status
কোনো Report-এ Email Credential, Password বা Sensitive User Information প্রকাশ করা উচিত নয়।
১১. Security Hardening: SMTPXploit-এর Finding কীভাবে সমাধান করবেন?
একটি Framework-এর আসল মূল্য শুধু Vulnerability শনাক্ত করার মধ্যে সীমাবদ্ধ নয়। এটি কীভাবে Remediation-এ সাহায্য করছে, সেটিও গুরুত্বপূর্ণ।
SMTPXploit-এর README-তে কয়েকটি Security Hardening Recommendation উল্লেখ করা হয়েছে।
11.1 SPF Hardening
-
একটি সঠিক SPF Record বজায় রাখুন।
-
অনুমোদিত Sender নির্দিষ্ট করুন।
-
অপ্রয়োজনীয় Include বাদ দিন।
-
DNS Lookup Limit পর্যবেক্ষণ করুন।
-
Policy পরিবর্তনের আগে Sending Source Audit করুন।
11.2 DKIM Hardening
-
Strong Key Management ব্যবহার করুন।
-
Private Key সুরক্ষিত রাখুন।
-
নিয়মিত Key Rotation করুন।
-
পুরোনো Selector পরিষ্কার করুন।
-
Message Signature Validation পরীক্ষা করুন।
11.3 DMARC Hardening
-
প্রথমে Monitoring করুন।
-
Legitimate Sender শনাক্ত করুন।
-
SPF/DKIM Alignment পরীক্ষা করুন।
-
Quarantine Policy বিবেচনা করুন।
-
প্রস্তুত হলে Reject Policy-তে অগ্রসর হন।
11.4 TLS Hardening
-
Valid Certificate ব্যবহার করুন।
-
Deprecated TLS Version Disable করুন।
-
Strong Cipher Suite নির্বাচন করুন।
-
Certificate Renewal Monitor করুন।
-
Certificate Chain সঠিক রাখুন।
11.5 SMTP Authentication Hardening
-
Strong Authentication Policy রাখুন।
-
MFA সমর্থিত হলে ব্যবহার করুন।
-
Failed Authentication Monitoring করুন।
-
Account Lockout ও Rate Limiting Policy বিবেচনা করুন।
-
অপ্রয়োজনীয় Authentication Mechanism বন্ধ রাখুন।
11.6 Open Relay Prevention
-
Relay Permission সীমিত রাখুন।
-
Authentication ছাড়া Unauthorized Relay Block করুন।
-
Trusted Network Scope নির্দিষ্ট করুন।
-
Mail Relay Policy নিয়মিত Audit করুন।
১২. Troubleshooting Guide
সমস্যা ১: Python Dependency Import Error
সম্ভাব্য কারণ:
-
Package Install হয়নি।
-
ভুল Virtual Environment সক্রিয়।
-
Python Version Compatibility Issue।
সমাধান:
python -m pip install -r requirements.txt
তারপর Import Test করুন।
সমস্যা ২: Rich TUI দেখা যাচ্ছে না
সম্ভাব্য কারণ:
-
Rich Dependency অনুপস্থিত।
-
Terminal Compatibility সমস্যা।
-
Optional Feature Disabled।
সমাধান:
pip install rich
সমস্যা ৩: DNS Query Failure
সম্ভাব্য কারণ:
-
DNS Resolver Unavailable
-
Network Problem
-
Incorrect Domain
-
Missing DNS Record
সমাধান:
-
Domain Name যাচাই করুন।
-
DNS Resolver পরীক্ষা করুন।
-
Authoritative DNS Configuration দেখুন।
-
Record Propagation পরীক্ষা করুন।
সমস্যা ৪: TLS Certificate Error
সম্ভাব্য কারণ:
-
Expired Certificate
-
Hostname Mismatch
-
Incomplete Certificate Chain
-
Untrusted Certificate Authority
-
Incorrect Server Configuration
সমাধান:
-
Certificate Renewal করুন।
-
Correct Hostname ব্যবহার করুন।
-
Certificate Chain ঠিক করুন।
-
Trusted CA Certificate ব্যবহার করুন।
সমস্যা ৫: AI Feature Disabled
সম্ভাব্য কারণ:
-
NumPy Install হয়নি।
-
Scikit-learn অনুপস্থিত।
-
Optional Import Failure।
সমাধান:
pip install numpy scikit-learn
এরপর Python Import Verification করুন।
সমস্যা ৬: Graph Generate হচ্ছে না
সম্ভাব্য কারণ:
-
Matplotlib অনুপস্থিত।
-
Headless Environment।
-
Display Backend Configuration।
সমাধান:
pip install matplotlib
Server Environment-এ প্রয়োজন অনুযায়ী Non-Interactive Backend Configure করতে হবে।
১৩. Source Code Review: README-এর বাইরে কী পাওয়া গেল?
একটি Professional Promotional Article-এর পাশাপাশি Source Code Review-ও গুরুত্বপূর্ণ।
SMTPXploit-এর প্রধান Python File GitHub-এ প্রায় 2,616 Lines এবং 132 KB হিসেবে প্রদর্শিত হয়েছে।
Source Code-এ দেখা যায়:
-
smtplib -
socket -
ssl -
threading -
concurrent.futures -
statistics -
argparse -
numpy -
IsolationForest -
matplotlib -
dns.resolver -
requests -
cryptography -
BeautifulSoup
এগুলো থেকে বোঝা যায়, Project-টি SMTP Communication, Statistical Analysis, DNS Lookup, Certificate Processing এবং Terminal Interface-এর জন্য বিভিন্ন Python Component ব্যবহার করছে। <Cite refs={[“turn963227view0″,”turn936090view4”]}/>
গুরুত্বপূর্ণ Source-Level Security Observation
Source Code-এর EmailHarvester অংশে একটি HTTP Request-এ verify=False ব্যবহার দেখা যায়।
এর ফলে সংশ্লিষ্ট Request-এর ক্ষেত্রে TLS Certificate Verification বন্ধ থাকে।
এটি একটি গুরুত্বপূর্ণ Security Concern। HTTPS Request-এর Certificate Verification বন্ধ রাখলে Man-in-the-Middle Attack-এর ঝুঁকি বাড়তে পারে।
Production-Grade Implementation-এ Certificate Verification চালু রাখা এবং Trusted CA Store ব্যবহার করা উচিত। <Cite refs={[“turn332162view1”]}/>
README ও Source Code Verification-এর সীমাবদ্ধতা
README-তে একাধিক CLI Command এবং Option দেখানো হয়েছে। তবে Source File-এর দৃশ্যমান অংশ থেকে সব CLI Option-এর Parser ও Execution Path নিশ্চিত করা যায়নি।
তাই README-তে থাকা প্রতিটি Command-কে Tested বা Guaranteed Working হিসেবে উপস্থাপন করা উচিত নয়।
একইভাবে README-তে প্রকাশিত AI Detection Rate, False Positive Rate এবং Performance Metrics-এর স্বাধীন Benchmark এখানে করা হয়নি।
১৪. Performance ও Benchmark Claims
README-তে কিছু Performance Metric প্রকাশ করা হয়েছে।
Metric README-তে প্রকাশিত দাবি Anomaly Detection 94.7% False Positive Rate 2.3% Response Time Analysis 89.2% Pattern Recognition 93.1%
এগুলো Repository-তে প্রকাশিত দাবিমাত্র; স্বাধীনভাবে যাচাইকৃত Accuracy Benchmark নয়।
বিশেষ করে Cybersecurity Tool-এর Performance যাচাইয়ের জন্য দরকার:
-
Dataset Description
-
Test Environment
-
Model Training Method
-
Ground Truth Labels
-
False Positive Calculation
-
False Negative Calculation
-
Reproducible Evaluation
-
Independent Validation
এসব তথ্য ছাড়া কোনো AI Detection Rate-কে Production Reliability হিসেবে বিবেচনা করা ঠিক নয়।
১৫. Roadmap ও Future Development
README-তে SMTPXploit-এর Roadmap-এ কয়েকটি Future Feature উল্লেখ করা হয়েছে।
Planned Version 2026.2.0
-
Web Interface
-
REST API
-
Distributed Scanning
-
Real-Time Threat Intelligence
-
Docker/Kubernetes Deployment
-
CI/CD Integration
Future Version 2027.0.0
-
Predictive Vulnerability Analysis
-
Automated Exploit Development
-
Zero-Day Detection
-
Quantum Computing Resistance
-
Blockchain-Based Logging
-
Federated Learning
এগুলো README-তে Planned বা Future Feature হিসেবে উল্লেখ করা হয়েছে। বর্তমান Release-এ সবগুলো উপলব্ধ বলে ধরে নেওয়া যাবে না। <Cite refs={[“turn332162view3”]}/>
১৬. License ও Open-Source Usage
SMTPXploit Repository-তে MIT License রয়েছে।
License File-এ Copyright হিসেবে 2026 SYLHETYHACKVENGER THE-ERROR808 উল্লেখ করা হয়েছে।
MIT License অনুযায়ী সাধারণভাবে Software ব্যবহার, Copy, Modify, Distribute এবং Commercially ব্যবহার করার অনুমতি রয়েছে, তবে Copyright Notice এবং License Notice সংরক্ষণ করতে হবে।
এটি Warranty ছাড়া প্রদান করা হয়েছে।
Software ব্যবহার করার আগে License-এর সম্পূর্ণ শর্ত পড়ুন। <Cite refs={[“turn936090view1”]}/>
১৭. SMTPXploit কাদের জন্য উপযোগী?
Mail Server Administrator
নিজের Organization-এর Email Server Configuration এবং Transport Security মূল্যায়নের জন্য।
Cybersecurity Engineer
Email Infrastructure-এর Security Posture Review এবং Remediation Planning-এর জন্য।
SOC Analyst
SMTP Response Pattern, Email Authentication এবং Suspicious Behaviour বিশ্লেষণের Supporting Tool হিসেবে।
Penetration Tester
লিখিত অনুমোদনপ্রাপ্ত Engagement-এর Defensive Assessment এবং Security Reporting Workflow-এর জন্য।
DevSecOps Engineer
Email Infrastructure Security Review-কে Development এবং Operational Security Process-এর সঙ্গে যুক্ত করার জন্য।
Security Researcher
SMTP Protocol, Email Authentication, TLS এবং Security Monitoring নিয়ে Controlled Research-এর জন্য।
১৮. Final Verdict: SMTP Security Assessment-কে আরও Structured করার একটি Ambitious Framework
Email Infrastructure Security এখন Organization-এর Cybersecurity Strategy-এর একটি গুরুত্বপূর্ণ অংশ।
একটি দুর্বল SPF Record, Incorrect DKIM Configuration, Missing DMARC Policy কিংবা Expired TLS Certificate—প্রতিটি সমস্যা Email Trust এবং Business Communication-এর ওপর প্রভাব ফেলতে পারে।
SMTPXploit-এর সবচেয়ে আকর্ষণীয় দিক হলো এটি SMTP Security Assessment-কে একাধিক Technical Layer-এ ভাগ করেছে।
TLS Certificate Analysis, DNS-Based Email Authentication Review, MTA-STS, DANE/TLSA, AI-Based Anomaly Detection এবং Security Reporting—সবকিছু একটি Python-Based Framework-এর মধ্যে নিয়ে আসার লক্ষ্য রয়েছে।
বিশেষ করে যারা Email Infrastructure পরিচালনা করেন, তাদের জন্য একটি Organized Assessment Workflow তৈরি করা গুরুত্বপূর্ণ।
তবে Repository-টির Offensive Feature Set এবং কিছু Source-Level Security Concern বিবেচনায় রেখে এটি ব্যবহারের আগে Source Code Audit, Controlled Testing এবং Written Authorization নিশ্চিত করা জরুরি।
SMTPXploit-এর প্রকৃত মূল্যায়ন হবে তখনই, যখন এর Security Findings বাস্তব Infrastructure Hardening, Better Email Authentication এবং Improved Transport Security-তে অবদান রাখবে।
যদি আপনার লক্ষ্য হয় SMTP Infrastructure-এর Configuration, Email Authentication এবং TLS Security-কে আরও গভীরভাবে মূল্যায়ন করা, তাহলে SMTPXploit একটি আগ্রহজনক Open-Source Project হিসেবে Explore করতে পারেন।
Secure Your Mail Server. Strengthen Email Trust. Protect Your Infrastructure.
Repository: https://github.com/sylhetyhackvenger/SMTPXploit
এই Article Educational এবং Defensive Security Assessment-এর উদ্দেশ্যে তৈরি। যেকোনো Testing-এর আগে Asset Ownership অথবা Written Authorization নিশ্চিত করুন।