
UnderBOSS: Android Remote Administration Tool (RAT)-এর পূর্ণাঙ্গ বাংলা বিশ্লেষণ
১. Introduction: UnderBOSS আসলে কী?
Android স্মার্টফোনে Camera, Microphone, GPS, Contacts, SMS, Call Logs এবং বিভিন্ন System Function ব্যবহারের অনুমতি রয়েছে। এসব অনুমতি কোনো অ্যাপের হাতে গেলে সেটি কীভাবে ব্যবহার হচ্ছে, তা জানা অত্যন্ত গুরুত্বপূর্ণ।
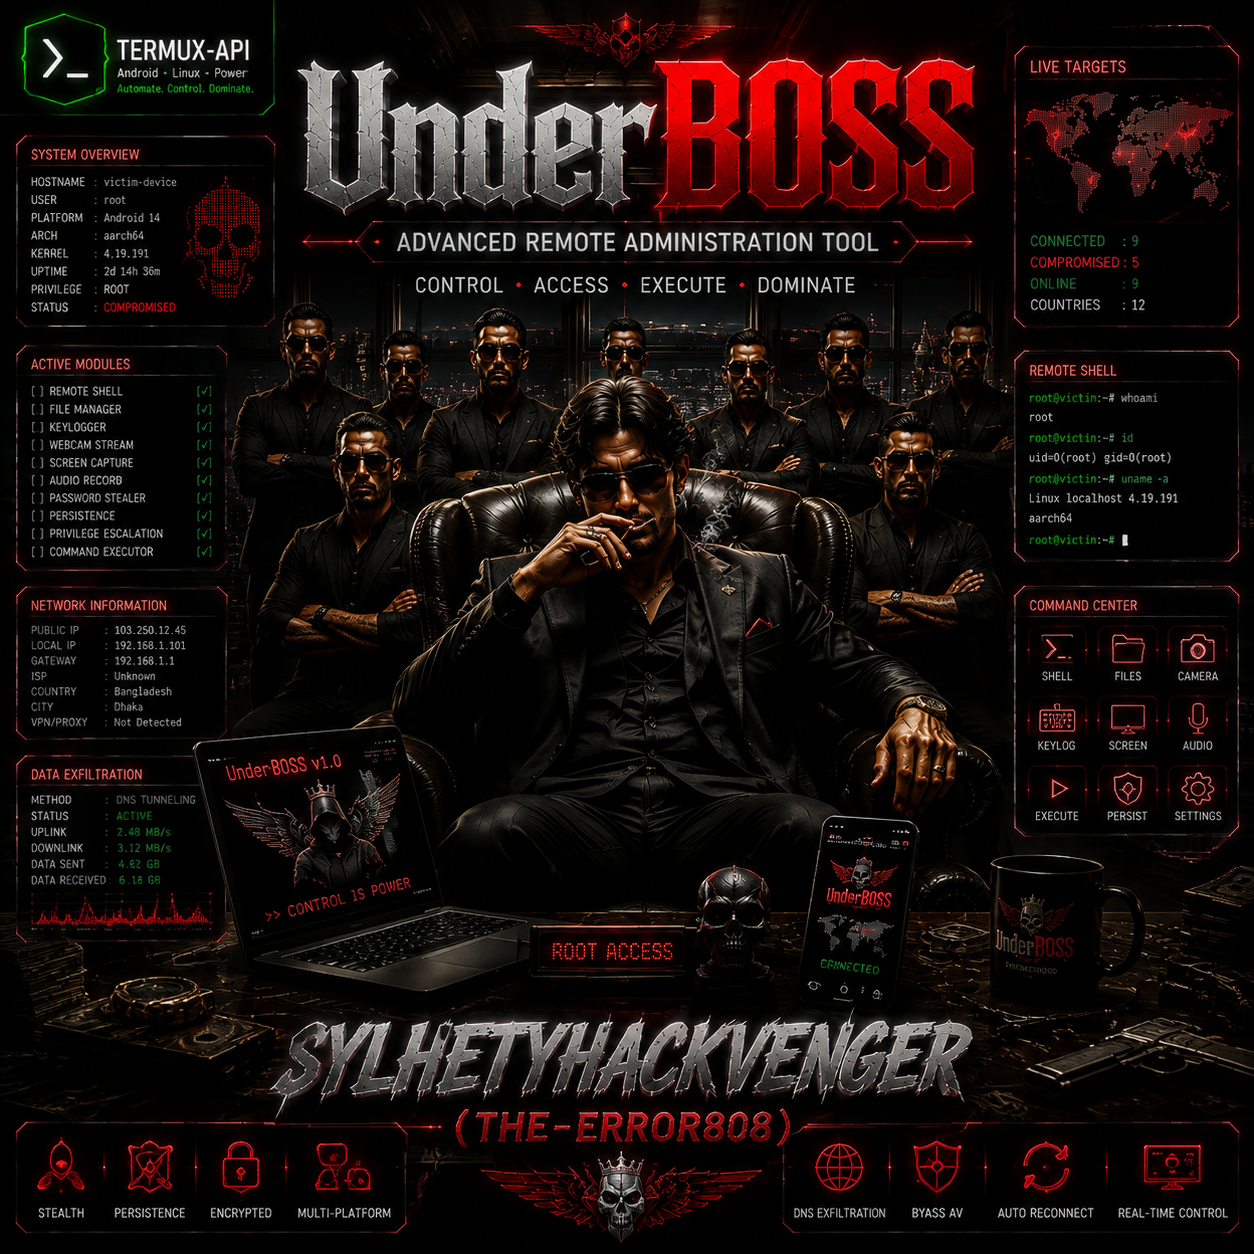
UnderBOSS হলো Python-ভিত্তিক একটি Android Remote Administration Tool (RAT)। এর GitHub README অনুযায়ী, এটি BOSS (Controller) এবং GANGS (Client) নামে দুটি অংশে কাজ করে। Controller থেকে Client-এর সঙ্গে যোগাযোগ করে বিভিন্ন Device Information ও System Operation পরিচালনার জন্য Command পাঠানো হয়।
প্রকল্পটির README-তে ৮০টির বেশি কমান্ডের কথা বলা হয়েছে। বর্তমান Source Code-এর Menu-তে ১ থেকে ৮৬ পর্যন্ত অপশন দেখা যায়। এর মধ্যে রয়েছে Device Information, Hardware Control, Camera, Microphone, Location, SMS, Contacts, Screenshot, Screen Recording এবং System Management-সংশ্লিষ্ট কার্যক্রম।
তবে একটি গুরুত্বপূর্ণ বিষয় মনে রাখতে হবে: কোনো Repository-তে Feature-এর নাম বা Command থাকলেই সেটি সব Android Device-এ কার্যকর—এমন নিশ্চয়তা পাওয়া যায় না। Android Version, Permission, Root Access, Termux Configuration এবং Device Manufacturer-এর বিধিনিষেধের ওপর অনেক কিছু নির্ভর করে।
Repository: https://github.com/sylhetyhackvenger/UnderBOSS
Developer: SYLHETYHACKVENGER (THE-ERROR808)
২. UnderBOSS-এর Architecture: BOSS ও GANGS
UnderBOSS-এর মূল কাঠামো Client-Server বা Command-and-Control (C2) Architecture-এর মতো।
-
BOSS: Controller বা Server অংশ।
-
GANGS: Android Client বা Target অংশ।
-
Socket Communication: দুই অংশের মধ্যে TCP Connection।
-
Command Handler: প্রাপ্ত Command অনুযায়ী নির্দিষ্ট Function চালায়।
-
Response Handler: Client থেকে Controller-এ ফলাফল পাঠায়।
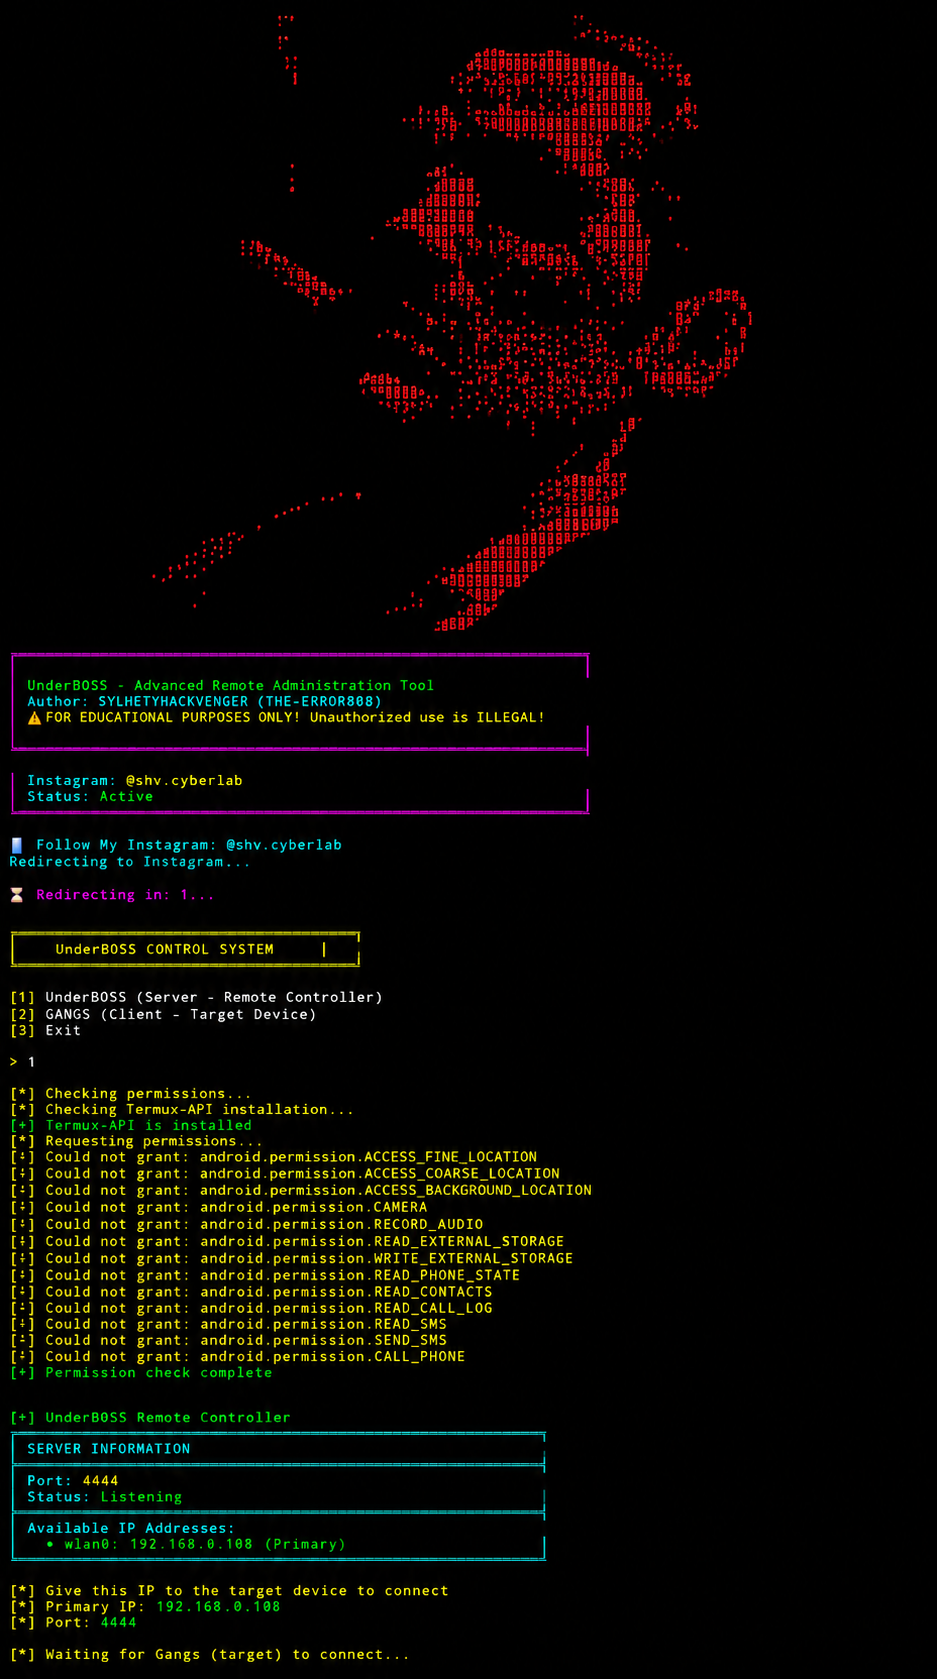
README অনুযায়ী Server Port হলো 4444। Source Code-এ BOSS অংশটি 0.0.0.0:4444 Address-এ Listen করে এবং Client অংশ নির্দিষ্ট Server IP-তে TCP Connection স্থাপন করে।
এই Architecture-এর নিরাপত্তাগত গুরুত্ব অনেক। কারণ Client-এ পাঠানো Command কীভাবে যাচাই করা হচ্ছে, Connection কতটা সুরক্ষিত, এবং Device Owner কীভাবে প্রতিটি কাজ অনুমোদন করছেন—এসব বিষয় অত্যন্ত গুরুত্বপূর্ণ।
৩. UnderBOSS-এর প্রধান Feature
৩.১ Device Intelligence ও System Monitoring
README-তে উল্লেখ করা হয়েছে:
-
Device Brand ও Model
-
Android Version
-
Device Architecture
-
RAM ও Storage Information
-
CPU Information
-
Network Information
-
SIM Operator Information
-
Battery Status
-
Running Process Information
-
Device Log Access
এসব তথ্য একটি Android Device-এর System State বুঝতে সাহায্য করতে পারে।
৩.২ Hardware Control
প্রকল্পটির Feature List-এ রয়েছে:
-
Flashlight ON/OFF
-
Flashlight Toggle
-
বিভিন্ন Flashlight Pattern
-
Screen Flicker Effect
-
SOS ও Disco-style Effects
-
Volume Management
-
Vibration Control
-
Device Lock Function
-
Ringing Pattern
এগুলো Android Device-এর Hardware ও System Interface ব্যবহার করে পরিচালিত হওয়ার কথা।
৩.৩ Camera ও Microphone Access
README-তে Camera এবং Audio Recording-এর কথা বলা হয়েছে।
Source Code-এ termux-camera-photo ব্যবহার করে ছবি সংরক্ষণের এবং termux-microphone-record ব্যবহার করে Audio Record করার Logic পাওয়া যায়।
এখানে গুরুত্বপূর্ণ বিষয় হলো, Android Permission এবং Termux:API-এর সমর্থন ছাড়া এসব কাজ সফল হওয়ার নিশ্চয়তা নেই।
৩.৪ Location Information
UnderBOSS-এর README-তে GPS ও Network-based Location Access, Location History এবং Map Link তৈরির কথা রয়েছে।
Source Code-এ termux-location ব্যবহার করা হয়েছে। Location Data থেকে Latitude ও Longitude নিয়ে Google Maps Link তৈরি করার Logic-ও দেখা যায়।
তবে Location Access-এর জন্য Device-এর Location Service, Permission এবং Termux:API Configuration প্রয়োজন হতে পারে।
৩.৫ Communication ও Device Interaction
README অনুযায়ী এতে রয়েছে:
-
Contacts Information Access
-
SMS Retrieval
-
Call Log Access
-
SMS Sending
-
Phone Call Function
-
Text-to-Speech Alert
-
Popup Notification
-
Device Ringing
এসব Feature অত্যন্ত Sensitive। বিশেষ করে Contacts, SMS ও Call Logs ব্যক্তিগত তথ্য বহন করে। অনুমতি ছাড়া এসব তথ্য সংগ্রহ বা ব্যবহার করা গোপনীয়তার গুরুতর লঙ্ঘন।
৩.৬ Screenshot ও Screen Recording
README-তে Screenshot, Multiple Screenshot এবং Screen Recording-এর কথা বলা হয়েছে।
Source Code-এ screencap ও screenrecord-এর মতো Android System Utility-এর ব্যবহার উল্লেখযোগ্য।
তবে Android-এর Version ও Permission Policy অনুযায়ী Screen Capture সীমাবদ্ধ হতে পারে।
৩.৭ System Persistence ও Management
README-তে আরও কিছু সংবেদনশীল Capability-এর দাবি রয়েছে:
-
Auto-Start Configuration
-
Persistent Connection
-
Log Clearing
-
Self-Destruct Mechanism
-
Process Management
-
Hidden Operation
এগুলো সাধারণ Remote Administration-এর বাইরেও Security Risk তৈরি করতে পারে। বিশেষত Log Clearing, Stealth এবং Persistence Feature কোনো Device Owner-এর অজান্তে ব্যবহার করা হলে তা Spyware-সদৃশ আচরণে পরিণত হতে পারে।
৪. Source Code Review: README-এর বাইরে কী পাওয়া গেল?
Repository-এর প্রধান Python File হলো underboss.py। পর্যালোচিত Source File-এ মোট ২,০৭৬টি Line রয়েছে।
এটি কেবল README-এর Feature List নয়; Source Code-এ কিছু বাস্তব Implementation Detail-ও দেখা যায়।
গুরুত্বপূর্ণ Function ও Code Structure
Function / Component কাজ termux_cmd() Termux Command চালানো ও Output সংগ্রহ check_permissions() Termux:API ও Permission পরীক্ষা get_all_ips() Network Interface থেকে IP সংগ্রহ get_local_ip() Local IP নির্ধারণ show_banner() Terminal Banner প্রদর্শন show_menu() Controller Menu প্রদর্শন BOSS() Server ও Controller Logic GANGS() Client Connection ও Command Handling
Source Code থেকে পাওয়া গুরুত্বপূর্ণ পর্যবেক্ষণ
১. Dynamic Dependency Installation
Source Code-এ netifaces Import ব্যর্থ হলে os.system() ব্যবহার করে স্বয়ংক্রিয়ভাবে Package Install করার চেষ্টা করা হয়েছে।
এ ধরনের Automatic Installation Convenience দিলেও Dependency Management ও Supply-chain Security-এর জন্য সতর্কতা প্রয়োজন।
২. Permission Handling
check_permissions()-এ Location, Camera, Microphone, Contacts, SMS, Call Log এবং অন্যান্য Permission-এর তালিকা রয়েছে।
তবে Source Code-এ Permission Grant করার চেষ্টা দেখা গেলেও সব Permission যে সফলভাবে পাওয়া যাবে, তা নিশ্চিত নয়। Android-এর Permission Model এবং Termux-এর সীমাবদ্ধতা এখানে প্রভাব ফেলতে পারে।
৩. TCP Socket Architecture
BOSS() Function-এ TCP Server তৈরি করা হয়েছে। Server 4444 Port-এ Listen করে এবং Client Connection গ্রহণ করে।
এটি Repository-র Client-Server Architecture-এর একটি Source Code ভিত্তিক পর্যবেক্ষণ।
৪. Encryption Claim-এর সঙ্গে Source Code-এর অসঙ্গতি
README-তে Encrypted Communication-এর কথা বলা হয়েছে। কিন্তু পর্যালোচিত underboss.py-তে BOSS ও GANGS-এর যোগাযোগের জন্য সাধারণ Python TCP Socket ব্যবহার দেখা যায়।
Source File-এ TLS বা SSL Socket Wrapper পাওয়া যায়নি। অর্থাৎ README-এর Encryption Claim-কে বর্তমান Source Code দিয়ে নিশ্চিত করা যাচ্ছে না।
এটি একটি গুরুত্বপূর্ণ Security Concern। Sensitive Data বহনকারী কোনো Remote Administration System-এ Transport Encryption, Authentication এবং Integrity Protection অপরিহার্য।
৫. Shell Command Execution
Source Code-এ subprocess.run(), subprocess.Popen() এবং subprocess.check_output() ব্যবহার করা হয়েছে। কিছু জায়গায় Shell Command-ও ব্যবহৃত হয়েছে।
এই Design System-Level Interaction-এর সুযোগ তৈরি করে, কিন্তু Input Validation ও Command Execution Security যথেষ্ট গুরুত্বপূর্ণ হয়ে ওঠে।
৬. Camera, Audio ও Location Implementation
Source Code-এ Termux API-এর মাধ্যমে Camera, Microphone ও Location-সংক্রান্ত Command চালানোর Logic রয়েছে।
এটি Feature-এর Implementation-এর প্রমাণ; কিন্তু সব Device-এ সফলভাবে কাজ করার বা নির্দিষ্ট Performance-এর প্রমাণ নয়।
৭. Instagram Redirect Behaviour
lock_and_redirect() Function-এ Countdown-এর পর @shv.cyberlab Instagram Profile খোলার চেষ্টা করা হয়েছে।
এটি Core Android Administration Feature নয়। Tool চালানোর আগে এই Behaviour সম্পর্কে জানা থাকা উচিত।
৮. Error Handling
বিভিন্ন জায়গায় Exception Handling এবং Timeout ব্যবহৃত হয়েছে। তবে কিছু ক্ষেত্রে Broad Exception Catch করা হয়েছে, ফলে Debugging ও Error Diagnosis কঠিন হতে পারে।
৫. Security Analysis: সবচেয়ে গুরুত্বপূর্ণ ঝুঁকিগুলো
UnderBOSS-এর সবচেয়ে গুরুত্বপূর্ণ দিক শুধু এর Feature নয়, বরং এই Feature-গুলো ব্যবহারের সময় তৈরি হওয়া Security Risk।
Network Security
বর্তমান Source Code-এ TLS Implementation শনাক্ত করা যায়নি। তাই README-তে Encryption-এর দাবি থাকলেও সেটিকে Verified Security Feature হিসেবে ধরে নেওয়া উচিত নয়।
Authentication ও Access Control
Source Code-এর পর্যালোচিত অংশে শক্তিশালী Client Authentication বা Cryptographic Device Identity যাচাইয়ের ব্যবস্থা স্পষ্টভাবে পাওয়া যায়নি।
Remote Control System-এর ক্ষেত্রে অননুমোদিত Connection প্রতিরোধ করার জন্য Authentication অত্যন্ত জরুরি।
Sensitive Data Exposure
Contacts, SMS, Call Logs, Location, Camera ও Microphone-সংক্রান্ত Data অত্যন্ত সংবেদনশীল।
এ ধরনের Data সংগ্রহ বা Network-এ পাঠানোর আগে স্পষ্ট Consent, Access Control এবং Secure Storage থাকা প্রয়োজন।
Persistence ও Stealth
Auto-Start, Persistent Connection, Log Clearing এবং Hidden Operation-এর মতো Feature Defensive Security Review-এর জন্য বিশেষভাবে গুরুত্বপূর্ণ।
কোনো Device-এ অজানা Persistence বা গোপন Remote Access পাওয়া গেলে সেটিকে Security Incident হিসেবে বিবেচনা করা উচিত।
৬. Requirements ও Technology Stack
Repository-র requirements.txt অনুযায়ী:
Package ব্যবহার netifaces Network Interface Information requests HTTP Request colorama Terminal Color cryptography Cryptographic Operations python-telegram-bot Telegram Integration pyaudio Audio Processing opencv-python Image/Video Processing pillow Image Processing psutil System ও Process Information pycryptodome Cryptographic Utilities
এছাড়া README-তে Python 3.x, Termux এবং Termux:API-এর কথা উল্লেখ করা হয়েছে।
মনে রাখতে হবে, requirements.txt-এ কোনো Package থাকা মানেই সেটি বর্তমান Source Code-এর প্রতিটি Feature-এ ব্যবহৃত হচ্ছে—এমন নয়।
৭. Installation ও Safe Testing সম্পর্কে
README-তে Android ও Termux-এর জন্য Installation নির্দেশনা দেওয়া হয়েছে। তবে UnderBOSS-এর বর্তমান Feature Set-এ Keylogging, Data Extraction, Remote Camera/Microphone Access, Persistence এবং Stealth-এর মতো উচ্চঝুঁকির Capability রয়েছে।
তাই এখানে Remote Target প্রস্তুত করা, Surveillance চালু করা বা অন্য Device-এ Access নেওয়ার কার্যকর নির্দেশনা দেওয়া হচ্ছে না।
নিরাপদ Source Review-এর জন্য:
-
প্রথমে Repository ও Source Code পড়ুন।
-
অজানা Script সরাসরি নিজের Main Device-এ চালাবেন না।
-
Sensitive Permission অকারণে Grant করবেন না।
-
Network Communication ও Dependency আচরণ Static Analysis দিয়ে পর্যালোচনা করুন।
-
পরীক্ষার প্রয়োজন হলে বিচ্ছিন্ন Android Emulator বা অনুমোদিত Lab ব্যবহার করুন।
-
কোনো বাস্তব ব্যক্তির Device, Account বা Data-তে Owner-এর স্পষ্ট অনুমতি ছাড়া পরীক্ষা করবেন না।
Repository: https://github.com/sylhetyhackvenger/UnderBOSS
৮. Limitations
UnderBOSS ব্যবহারের আগে কয়েকটি সীমাবদ্ধতা বিবেচনা করা প্রয়োজন:
-
Android Version অনুযায়ী Feature Compatibility পরিবর্তিত হতে পারে।
-
Termux ও Termux:API সঠিকভাবে Configure না থাকলে Hardware Feature কাজ নাও করতে পারে।
-
কিছু Feature-এর জন্য Root Access প্রয়োজন হতে পারে।
-
Android-এর Permission ও Background Execution Policy কার্যক্রম সীমিত করতে পারে।
-
README-তে বর্ণিত প্রতিটি Feature বাস্তবে পরীক্ষা করা হয়েছে—এমন প্রমাণ এই পর্যালোচনায় পাওয়া যায়নি।
-
Source Code-এ TLS Implementation শনাক্ত করা যায়নি।
-
README-এর Encryption Claim ও License Description-এর সঙ্গে Repository-র অন্যান্য তথ্যের অসঙ্গতি রয়েছে।
৯. License: MIT নাকি Educational Use?
এখানে একটি গুরুত্বপূর্ণ অসঙ্গতি রয়েছে।
GitHub Repository-তে MIT License Badge ও Link দেখা যায়। README-তে আবার Educational Use License বলা হয়েছে।
কিন্তু Repository-র LICENSE File-এ MIT License-এর পূর্ণ Text রয়েছে এবং Copyright Year হিসেবে 2026 উল্লেখ করা হয়েছে।
সুতরাং License যাচাই করার সময় শুধু README নয়, প্রকৃত LICENSE File এবং প্রযোজ্য Copyright Notice পড়া উচিত। এটি কোনো আইনি পরামর্শ নয়।
১০. কারা এই Project সম্পর্কে জানতে পারেন?
UnderBOSS-এর Architecture ও Source Code নিম্নলিখিত ক্ষেত্রের শিক্ষার্থীদের জন্য বিশ্লেষণযোগ্য:
-
Android Security Research
-
Python Socket Programming
-
Mobile Application Security
-
Termux ও Android API
-
Client-Server Architecture
-
Network Security Review
-
Malware ও RAT Behaviour Analysis
-
Defensive Security Research
তবে এটি সাধারণ ব্যবহারকারীর জন্য নিরাপদ Remote Phone Management App হিসেবে সুপারিশ করার মতো নয়।
১১. কীভাবে Android Device-কে এ ধরনের ঝুঁকি থেকে সুরক্ষিত রাখবেন?
-
অজানা Source থেকে পাওয়া APK বা Python Script চালাবেন না।
-
Camera, Microphone, Location ও SMS Permission নিয়মিত পর্যালোচনা করুন।
-
অপ্রয়োজনীয় Accessibility Permission বন্ধ রাখুন।
-
অজানা Background App ও Persistent Service পরীক্ষা করুন।
-
Android ও Security Update নিয়মিত Install করুন।
-
সন্দেহজনক Network Connection পর্যবেক্ষণ করুন।
-
গুরুত্বপূর্ণ Account-এ Multi-Factor Authentication ব্যবহার করুন।
-
নিজের Device-এ অজানা Remote Access Tool পেলে Network বিচ্ছিন্ন করে Security Review করুন।
১২. Final Verdict
UnderBOSS একটি উল্লেখযোগ্য Android Remote Administration ও C2-ধাঁচের Python Project। এর Source Code-এ TCP Socket Communication, Termux API Integration, Device Information Collection এবং Hardware/System Interaction-এর একাধিক Implementation দেখা যায়।
তবে এর Surveillance, Keylogging, Persistence, Log Clearing এবং Stealth-সংশ্লিষ্ট Feature-গুলো একে উচ্চঝুঁকির Tool-এ পরিণত করেছে।
সবচেয়ে গুরুত্বপূর্ণ বিষয় হলো, README-তে Encryption-এর দাবি থাকলেও পর্যালোচিত Source Code-এ TLS Implementation পাওয়া যায়নি। পাশাপাশি README-এর License Description এবং প্রকৃত LICENSE File-এর মধ্যেও পার্থক্য রয়েছে।
আমার মূল্যায়ন: UnderBOSS-কে সাধারণ Android Utility হিসেবে নয়, বরং Mobile Security Research ও Defensive Code Review-এর দৃষ্টিকোণ থেকে দেখা উচিত। কোনো Device-এ ব্যবহার করার আগে এর Network Security, Permission Handling এবং Data Protection Architecture ভালোভাবে যাচাই করা জরুরি।
Official Repository: https://github.com/sylhetyhackvenger/UnderBOSS
Developer: SYLHETYHACKVENGER (THE-ERROR808)
শেষ কথা: Cybersecurity শেখার উদ্দেশ্য হওয়া উচিত নিজের Device, Data ও Network-কে নিরাপদ রাখা—অন্যের গোপনীয়তা লঙ্ঘন করা নয়।