
১. ভূমিকা (Introduction)
একটি আধুনিক Local Area Network (LAN) বা Wi-Fi নেটওয়ার্কে কোন ডিভাইস যুক্ত আছে, কোন অ্যাপ্লিকেশন বা সার্ভিস ব্যবহৃত হচ্ছে, এবং TLS/HTTPS ট্রাফিকের মেটাডেটা কী ধরনের আচরণ প্রকাশ করছে—তা বোঝা নেটওয়ার্ক ফরেনসিক, Threat Hunting এবং Wi-Fi Hygiene Auditing-এর জন্য অত্যন্ত গুরুত্বপূর্ণ। প্রচলিত packet sniffer-গুলো প্রায়ই শুধু raw packet বা সংক্ষিপ্ত ফ্লো দেখায়; কোন ডিভাইস কোন সার্ভিসে যুক্ত হচ্ছে, সেটির confidence score বা attribution সহজে তুলে ধরে না।
IFRITH (https://github.com/sylhetyhackvenger/IFRITH) এই প্রেক্ষাপটে তৈরি একটি dual-use বা gray-hat নেটওয়ার্ক বিশ্লেষণ টুল, যা passive LAN visibility এবং active Man-in-the-Middle (MITM) primitives-কে একটি single-file Python কাঠামোর ভেতরে একত্রিত করেছে। গবেষক, red/blue team practitioner এবং নেটওয়ার্ক বিশ্লেষকদের জন্য এটি কেন কৌতূহলোদ্দীপক—কারণ এটি একদিকে passive অডিটিং ও আধুনিক JA4-family fingerprinting সুবিধা দেয়, অন্যদিকে ARP/DHCP/IPv6 স্তরে সক্রিয় নেটওয়ার্ক পরিবর্তন ও TLS interception-এর সক্ষমতাও বহন করে।
২. IFRITH কী? (What Is IFRITH?)
IFRITH হলো SYLHETYHACKVENGER (THE-ERROR808) তৈরি একটি Network Threat Hunter & Site Attribution Engine। এর মূল উদ্দেশ্য হলো LAN-এ যুক্ত ডিভাইস শনাক্ত করা, DNS, SNI ও mDNS বিশ্লেষণের মাধ্যমে সার্ভিস/অ্যাপ attribution করা, JA3 ও JA4-পরিবারের ফিঙ্গারপ্রিন্ট সংগ্রহ করা এবং প্রয়োজন অনুযায়ী (নির্বাচিত মোড অনুসারে) active MITM ও ট্রাফিক পর্যবেক্ষণ পরিচালনা করা।
প্রকাশ্য তথ্য অনুযায়ী, টুলটি একই সাথে defensive পর্যবেক্ষণ (যেমন passive Wi-Fi/LAN অডিট, DNSBL ম্যাচিং, SQLite persistence এবং ~৯০ প্যানেলের rich Live টার্মিনাল UI) এবং offensive/active নেটওয়ার্ক অপারেশনের (যেমন ARP poisoning, rogue DHCP, RA/NDP injection, DNS/mDNS/SMB forgery এবং per-SNI leaf certificate-ভিত্তিক TLS interception) উপাদান ধারণ করে।
৩. প্রজেক্ট ওভারভিউ (Project Overview)
-
প্রজেক্টের নাম: IFRITH
-
রিপোজিটরি URL: [https://github.com/sylhetyhackvenger/IFRITH](https://github.com/sylhetyhackvenger/IFRITH)
-
প্রধান প্রোগ্রামিং ভাষা: Python 3 (প্রধান স্ক্রিপ্ট হিসেবে ifrith.py উল্লেখিত রয়েছে)
-
ডিপ্লয়মেন্ট কাঠামো: Single-file deployment (ifrith.py), আলাদা daemon, orchestrator বা Docker বাধ্যতামূলক নয়
-
মূল ডেটা ও আউটপুট উপাদান: SQLite ডাটাবেস (২০টি টেবিল), ifrith_output/ আউটপুট ডিরেক্টরি (স্থানীয় ল্যাব CA-এর জন্য ifrith_output/ca/ca.crt ও সংশ্লিষ্ট CA কী/ফাইল), JSON/PCAP/DB ও লগ এক্সপোর্ট
-
টার্গেট প্ল্যাটফর্ম ও অপারেটিং সিস্টেম: Linux পরিবেশ (root privileges প্রয়োজন); পাশাপাশি লেখকের প্রোফাইল ও টপিক ট্যাগে Termux ও Kali Linux ল্যাব পরিবেশের উল্লেখ রয়েছে
৪. মূল ফিচারসমূহ (Core Features)
-
Attribution-First নেটওয়ার্ক বিশ্লেষণ: শুধু raw packet দেখানোর বদলে কোন ডিভাইস কোন সার্ভিস/অ্যাপ ব্যবহার করছে, সেটির attribution, confidence score এবং decayed per-device vote হিসাব করার ধারণা দেয়; এতে ৮০০+ অ্যাপ/সার্ভিস ডোমেইন, ১০০+ mDNS সার্ভিস ও ৮০+ পাবলিক সার্ভিস/নলেজ গ্রাফের তথ্য যুক্ত থাকার কথা বলা হয়েছে।
-
আধুনিক ফিঙ্গারপ্রিন্টিং স্যুট (JA3 ও JA4 পরিবার): প্রচলিত JA3-এর পাশাপাশি JA4, JA4S, JA4H, JA4X এবং JA4SSH ফিঙ্গারপ্রিন্টিং সমর্থন করে—যার মধ্যে tshark ছাড়া চালানোর জন্য pure-Python পথ এবং tshark-সমর্থিত পথের কথা উল্লেখ আছে।
-
প্যাসিভ ও অ্যাক্টিভ মোডের দ্বৈততা: একই ARP টেবিল, OUI ম্যাপ ও ডিভাইস ইনভেন্টরির ওপর ভিত্তি করে passive LAN auditing চালানো যায়; আবার মোড নির্বাচনে (যেমন Mode A MITM ও proxy নিষ্ক্রিয় রাখে, এবং Mode B, C, N ধাপে ধাপে active/offensive primitives সক্রিয় করে) active নেটওয়ার্ক ইন্টারসেপশন সক্ষমতাও রয়েছে।
-
TLS ইন্টারসেপশন ও Certificate Pinning পর্যবেক্ষণ: লোকাল ল্যাব CA (ifrith_output/ca/ca.crt) থেকে per-SNI leaf certificate তৈরি করে ভিকটিম ডিভাইস ওই CA বিশ্বাস করলে HTTPS terminate করার সক্ষমতা রাখে, এবং যেসব SNI ওই CA প্রত্যাখ্যান করে সেগুলো certificate-pinning হিসেবে লগ করে।
-
SQLite Persistence ও Live টার্মিনাল UI: ডিভাইস, DNS, flows, JA3/JA4, tokens, creds, cookies, JWTs, OAuth, CSRF, HTTP, events, DNSBL এবং MITM flows-সহ ২০টি SQLite টেবিলে ডেটা সংরক্ষণ করে এবং rich Live লেআউটে ~৯০টি প্যানেল, role কালারিং (YOU, ROUTER, DEV, MCAST, DNS) ও KERNEL_SNAP / panel_kernel প্যানেলের মাধ্যমে কার্নেল অবস্থা দেখায়।
৫. আর্কিটেকচার এবং অভ্যন্তরীণ ওয়ার্কফ্লো (Architecture and Internal Workflow)
প্রকাশ্য ডকুমেন্টেশন ও ওভারভিউ অনুযায়ী, IFRITH একটি একক Python ফাইলের (ifrith.py) ভেতরে নেটওয়ার্ক ক্যাপচার/পার্সিং, ডিভাইস ও সার্ভিস attribution, ফিঙ্গারপ্রিন্টিং, SQLite স্টেট ম্যানেজমেন্ট এবং rich Live টার্মিনাল UI-কে সমন্বিত করে।
flowchart TD
A[“LAN / Wi-Fi Interface (Root Required)”] –> B[“Packet Capture & Parsing (dpkt / optional tshark)”]
B –> C{“Selected Mode (e.g. Mode A Passive vs B/C/N Active)”}
C –>|Passive / Mode A| D[“ARP, OUI, DNS, SNI, mDNS & JA3/JA4 Attribution”]
C –>|Active / MITM Modes| E[“ARP/DHCP/RA-NDP/DNS Forgery & Local Lab CA TLS Proxy”]
D –> F[“Service Knowledge Graph (800+ Apps) & Confidence Scoring”]
E –> F
F –> G[“SQLite Database (20 Tables) & ifrith_output/ Artifacts”]
G –> H[“rich Live Terminal UI (~90 Panels & KERNEL_SNAP)”]
-
মূল মডিউল ও উপাদান: Packet/protocol parsing স্তর (dpkt), attribution ও knowledge base স্তর, TLS/MITM ও লোকাল CA ম্যানেজমেন্ট (ifrith_output/ca/), SQLite persistence স্তর এবং rich ভিত্তিক Live প্যানেল রেন্ডারিং স্তর।
-
এক্সিকিউশন ও ডেটা ফ্লো: শুরুতে নেটওয়ার্ক ইন্টারফেস ও মোড (passive অডিট, scan-only, SQL কোয়েরি বা active মোড) নির্ধারিত হয়। আগত ট্রাফিক থেকে ডিভাইস, ARP/OUI, DNS/SNI/mDNS ও TLS হ্যান্ডশেক/ফ্লো তথ্য সংগ্রহ করে সার্ভিস নলেজ গ্রাফের সাথে মেলানো হয়। প্রাপ্ত ফলাফল ২০ টেবিলের SQLite ডাটাবেস ও ifrith_output/ ডিরেক্টরিতে সংরক্ষিত হয় এবং Live প্যানেলগুলোতে আপডেট হয়। সক্রিয় মোডে কার্নেলের ip_forward, rp_filter, iptables NAT রুল এবং ARP/neighbor টেবিল পরিবর্তিত হতে পারে, যা প্রস্থানকালে KERNEL_SNAP / panel_kernel-এর মাধ্যমে পূর্বাবস্থায় ফেরানোর ওপর গুরুত্ব দেওয়া হয়েছে।
৬. সোর্স কোড ডিপ ডাইভ (Source Code Deep Dive)
গুরুত্বপূর্ণ সীমাবদ্ধতা নোট: এই বিশ্লেষণে GitHub রিপোজিটরির সম্পূর্ণ ফাইল-বাই-ফাইল সোর্স কোড সরাসরি পড়ার সুযোগ পাওয়া যায়নি; বরং প্রকাশ্য রিপোজিটরি বিবরণ ও লেখকের প্রকাশিত প্রযুক্তিগত নোটের ওপর ভিত্তি করে কাঠামোগত বিশ্লেষণ উপস্থাপন করা হয়েছে।
প্রকাশ্য বর্ণনা অনুযায়ী, মূল এন্ট্রি পয়েন্ট হলো ifrith.py। এতে কোনো জটিল মাইক্রোসার্ভিস বা Docker অরকেস্ট্রেটর না রেখে একক ফাইলের ভেতরেই নেটওয়ার্ক প্যাকেট বিশ্লেষণ, স্টেট ট্র্যাকিং ও টার্মিনাল ইন্টারফেস রাখা হয়েছে। ডেটা সংরক্ষণের জন্য SQLite-এ ২০টি নির্ধারিত টেবিল ব্যবহার করা হয়েছে—যেখানে ডিভাইস ইনভেন্টরি, DNS ও HTTP/MITM ফ্লো, JA3/JA4 ফিঙ্গারপ্রিন্ট, DNSBL ম্যাচ এবং ক্যাপচারকৃত সেশন/টোকেন/ক্রেডেনশিয়াল সংক্রান্ত রেকর্ড আলাদাভাবে রাখা হয়। পাশাপাশি সিস্টেম কার্নেল প্যারামিটার (ip_forward, rp_filter, iptables) পরিবর্তনের ফলে সৃষ্ট অবস্থা পর্যবেক্ষণ ও রিস্টোর করার জন্য KERNEL_SNAP এবং panel_kernel-এর মতো ডেডিকেটেড UI প্যানেল রাখা হয়েছে।
৭. টেকনিক্যাল স্ট্যাক (Technical Stack)
ক্যাটাগরি
প্রযুক্তি / লাইব্রেরি / টুল
ভূমিকা ও প্রাসঙ্গিকতা
প্রোগ্রামিং ভাষা
Python 3
মূল স্ক্রিপ্ট (ifrith.py) ও pure-Python ফিঙ্গারপ্রিন্টিং/পার্সিং লজিক
প্যাকেট পার্সিং
dpkt
নেটওয়ার্ক/ট্রান্সপোর্ট/অ্যাপ্লিকেশন লেয়ার প্যাকেট পার্সিংয়ের মূল Python ডিপেন্ডেন্সি
টার্মিনাল UI
rich
~৯০ প্যানেলের Live ড্যাশবোর্ড, কালারড রোল ও টেবিল রেন্ডারিং
ডাটাবেস
SQLite
২০ টেবিলে ডিভাইস, ফ্লো, ফিঙ্গারপ্রিন্ট, DNSBL ও সেশন ডেটা সংরক্ষণ
ঐচ্ছিক সিস্টেম টুল
tshark, arp-scan, nmap, iw, wireless-tools
উন্নত JA4 বিশ্লেষণ ও নেটওয়ার্ক/ওয়্যারলেস স্ক্যানিংয়ের জন্য ঐচ্ছিক বাইনারি/প্যাকেজ
কার্নেল/নেটওয়ার্ক স্তর
Linux iptables, ip_forward, rp_filter, ARP/NDP
Active মোডে NAT, ফরওয়ার্ডিং ও নেটওয়ার্ক স্টেট নিয়ন্ত্রণ
৮. গুরুত্বপূর্ণ অ্যালগরিদম ও বিশ্লেষণ কৌশল (Important Algorithms)
-
Decayed Per-Device Voting ও Confidence Scoring: কোনো ডিভাইস কোন সার্ভিস বা অ্যাপ ব্যবহার করছে তা নির্ণয়ে একাধিক পর্যবেক্ষণ (DNS, SNI, mDNS ইত্যাদি) থেকে প্রাপ্ত সিগন্যালকে নলেজ গ্রাফের সাথে মিলিয়ে সময়ভিত্তিক ক্ষয় (decay) ও ডিভাইস-ভিত্তিক ভোটের মাধ্যমে confidence score নির্ধারণের ধারণা ব্যবহৃত হয়।
-
JA3 ও JA4-পরিবারের ফিঙ্গারপ্রিন্টিং: TLS ClientHello (JA4), ServerHello (JA4S), HTTP (JA4H), X.509 সার্টিফিকেট (JA4X) এবং SSH (JA4SSH) বৈশিষ্ট্য থেকে স্ট্রাকচার্ড ফিঙ্গারপ্রিন্ট তৈরি করে এনক্রিপ্টেড ট্রাফিকের ক্লায়েন্ট/সার্ভার/প্রোটোকল আচরণ শনাক্ত করা হয়।
-
SNI-ভিত্তিক সার্টিফিকেট ইস্যু ও Pinning শনাক্তকরণ: আগত TLS কানেকশনের Server Name Indication (SNI) অনুযায়ী লোকাল ল্যাব CA দিয়ে ডাইনামিক leaf সার্টিফিকেট তৈরি করা এবং সংযোগ প্রত্যাখ্যাত হলে certificate pinning হিসেবে চিহ্নিত করার প্রক্রিয়া অন্তর্ভুক্ত রয়েছে।
৯. ইনস্টলেশন রিকোয়ারমেন্টস (Installation Requirements)
-
অপারেটিং সিস্টেম ও প্রিভিলেজ: Linux পরিবেশ আবশ্যক এবং raw socket / নেটওয়ার্ক ইন্টারফেস ও কার্নেল প্যারামিটার নিয়ন্ত্রণের জন্য root প্রিভিলেজ প্রয়োজন।
-
Python ও মূল ডিপেন্ডেন্সি: Python 3 এবং dpkt, rich প্যাকেজ।
-
ঐচ্ছিক প্যাকেজ ও বাইনারি: উন্নত JA4 বিশ্লেষণের জন্য tshark, এবং নেটওয়ার্ক/ওয়াই-ফাই অডিটের জন্য arp-scan, nmap, iw, wireless-tools।
-
সামঞ্জস্য ও পরিবেশগত নোট: কার্নেল নেটওয়ার্ক প্যারামিটার ও iptables ব্যবহারের কারণে এটি মূলত Linux-কেন্দ্রিক; যেকোনো সিস্টেমে root হিসেবে চালানোর আগে ল্যাব পরিবেশ ও নেটওয়ার্ক অনুমোদন নিশ্চিত করা জরুরি।
১০. ইনস্টলেশন ও সেটআপ (Installation and Setup)
নিরাপদ ল্যাব পরিবেশে ও অনুমোদিত নিজস্ব নেটওয়ার্কে সেটআপের সাধারণ ধাপগুলো নিচে দেওয়া হলো:
রিপোজিটরি ক্লোন ও ডিরেক্টরিতে প্রবেশ:
git clone https://github.com/sylhetyhackvenger/IFRITH.git
cd IFRITH
মূল Python ডিপেন্ডেন্সি ইনস্টল:
pip install dpkt rich
ঐচ্ছিক সিস্টেম টুল ইনস্টল (প্রয়োজন অনুযায়ী ল্যাব মেশিনে):
sudo apt update && sudo apt install -y tshark arp-scan nmap iw wireless-tools
ল্যাব পরিবেশে চালানো: সক্রিয় MITM বা কার্নেল পরিবর্তন এড়াতে শুরুতে passive বা scan/SQL মোডে পরীক্ষা করা এবং নিজস্ব অনুমোদিত নেটওয়ার্কে চালানো উচিত। প্রস্থান করার পর কার্নেল প্যারামিটার (ip_forward, rp_filter, iptables) স্বাভাবিক অবস্থায় ফিরেছে কি না তা যাচাই করতে হবে।
ইন্টারফেস ও ইউজার এক্সপেরিয়েন্স (Interface and User Experience)
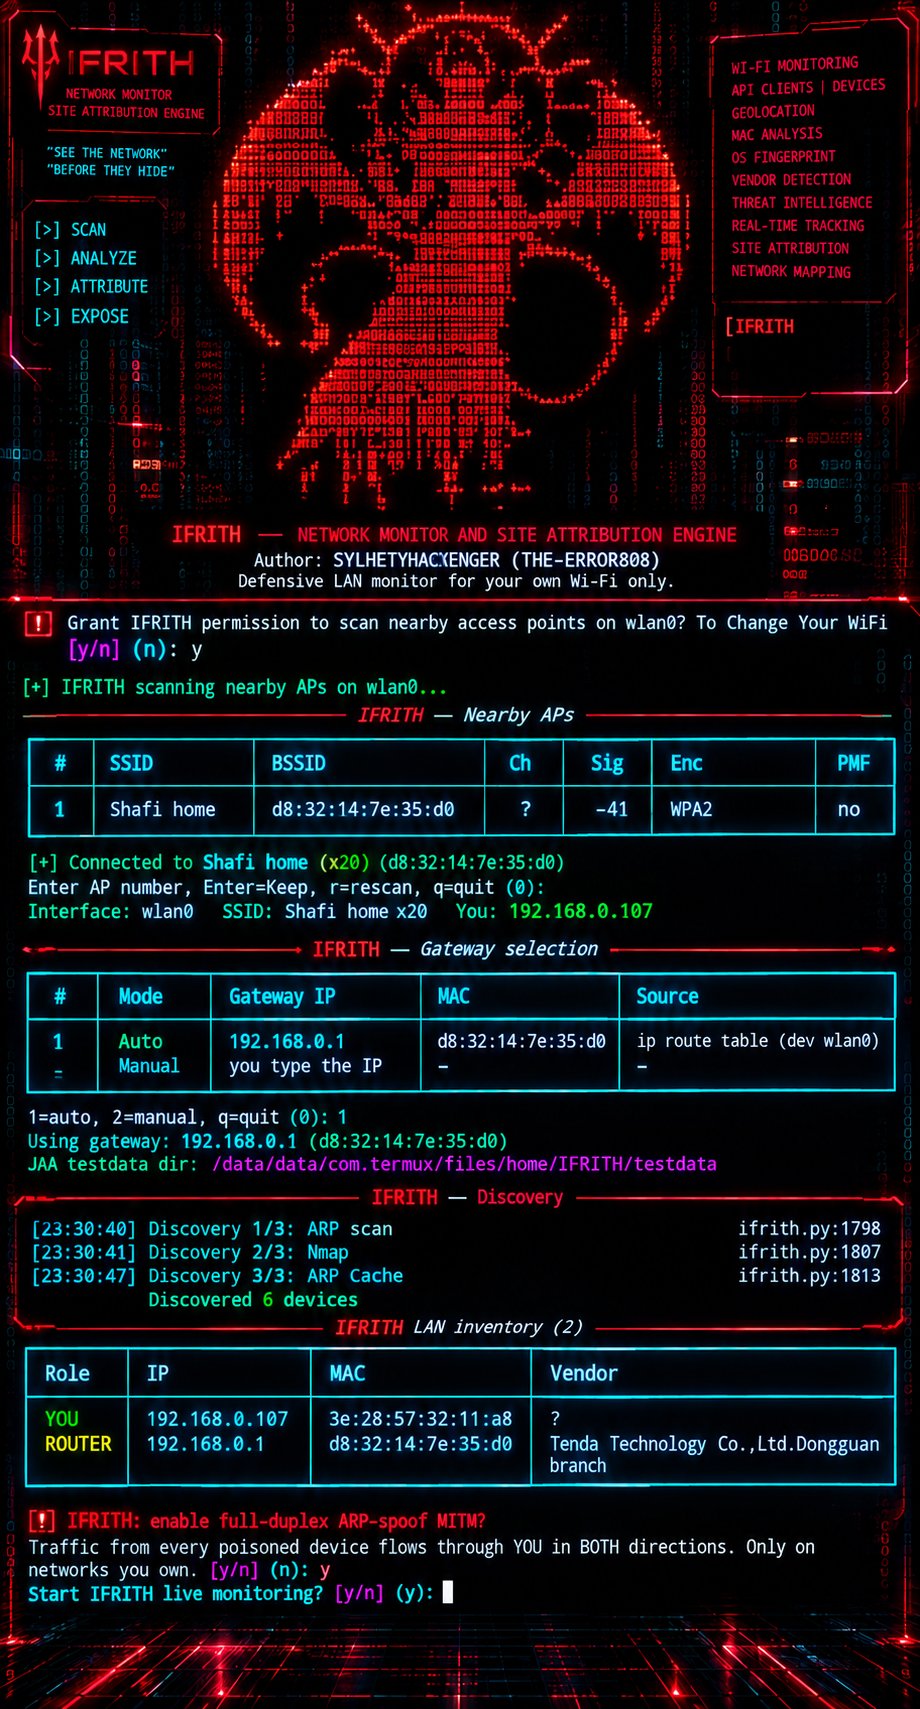
IFRITH মূলত টার্মিনাল-ভিত্তিক ইন্টারফেসে কাজ করে। এতে rich লাইব্রেরির মাধ্যমে Live লেআউটে প্রায় ৯০টি প্যানেল, cached rendering, TTY reflow এবং YOU, ROUTER, DEV, MCAST, DNS-এর মতো coloured role নির্দেশক রয়েছে। পাশাপাশি passive অডিট, scan-only, live state-এর ওপর SQL চালানো অথবা মোড নির্বাচনের মাধ্যমে অপারেশন নিয়ন্ত্রণ করার সুবিধা এবং কার্নেল অবস্থা দেখার জন্য KERNEL_SNAP ও panel_kernel প্যানেল যুক্ত করা হয়েছে।
১২. ব্যবহারিক ক্ষেত্রসমূহ (Practical Use Cases)
-
নিজস্ব হোম বা ল্যাব LAN-এর Wi-Fi Hygiene Audit: MITM ও proxy নিষ্ক্রিয় রেখে (যেমন Mode A বা passive মোডে) নিজস্ব নেটওয়ার্কে অজানা বা অননুমোদিত ডিভাইস, mDNS/DNS আচরণ এবং সন্দেহজনক ডোমেইন/DNSBL হিট পর্যবেক্ষণ।
-
নেটওয়ার্ক ফরেনসিক ও থ্রেট হান্টিং: অনুমোদিত ল্যাব বা এন্টারপ্রাইজ নেটওয়ার্কে JA4-পরিবারের ফিঙ্গারপ্রিন্ট এবং সার্ভিস attribution বিশ্লেষণ করে অস্বাভাবিক ক্লায়েন্ট/সার্ভার প্রোটোকল বা অ্যাপ্লিকেশন আচরণ অনুসন্ধান।
-
TLS Certificate Pinning ও MITM ডিফেন্স টেস্টিং: অনুমোদিত টেস্ট ডিভাইস ও ল্যাব CA ব্যবহার করে কোনো অ্যাপ্লিকেশন বা ডিভাইস certificate pinning সঠিকভাবে প্রয়োগ করছে কি না তা যাচাই করা।
-
অনুমোদিত Red-Team / Blue-Team প্রশিক্ষণ ল্যাব: আইসোলেটেড নেটওয়ার্ক ল্যাবে LAN-স্তরের দৃশ্যমানতা, ARP/DHCP/RA ঝুঁকি এবং ডিটেকশন কৌশল নিয়ে ব্যবহারিক গবেষণা।
১৩. সোর্স কোড সিকিউরিটি রিভিউ (Source Code Security Review)
IFRITH-এর প্রকৃতিই dual-use বা gray-hat—তাই এতে বেশ কিছু গুরুত্বপূর্ণ নিরাপত্তা ও গোপনীয়তাগত বিবেচনা রয়েছে:
-
উচ্চ প্রিভিলেজ ও কার্নেল স্টেট পরিবর্তন: root অধিকার নিয়ে এটি ip_forward, rp_filter, iptables NAT রুল, ARP ক্যাশ এবং neighbor এন্ট্রি পরিবর্তন করতে পারে। প্রস্থান বা ক্র্যাশের পর কার্নেল অবস্থা সঠিকভাবে রিস্টোর না হলে নেটওয়ার্ক সংযোগ বিচ্ছিন্ন বা দুর্বল হয়ে পড়তে পারে।
-
লোকাল CA প্রাইভেট কী-এর সংবেদনশীলতা: ifrith_output/ca/ ডিরেক্টরিতে তৈরি লোকাল ল্যাব CA কী অত্যন্ত সংবেদনশীল; এটি ফাঁস হলে বা যে ডিভাইসে CA ইনস্টল করা আছে সেখানে অপব্যবহার হলে যেকোনো TLS সাইটের ছদ্মবেশ ধারণ (impersonation) সম্ভব হতে পারে।
-
সংবেদনশীল ডেটা ও ক্রেডেনশিয়াল সংগ্রহ: Cleartext HTTP অথবা ডিক্রিপ্টেড HTTPS ট্রাফিক থেকে ক্রেডেনশিয়াল, টোকেন, কুকি, JWT, OAuth কোড ও CSRF টোকেন ক্যাপচার করার সক্ষমতা থাকায় সংগৃহীত ডেটার স্টোরেজ, এনক্রিপশন/অ্যাক্সেস নিয়ন্ত্রণ এবং মুছে ফেলার নীতি অত্যন্ত গুরুত্বপূর্ণ।
-
ডিফল্ট সেফটি-নেট ও নেটওয়ার্ক প্রভাব: ডকুমেন্টেশনেই উল্লেখ রয়েছে যে এতে ডিফল্টভাবে passive-only সেফটি নেট নেই এবং মেনু থেকে মোড নির্বাচন করতে হয়; সক্রিয় মোডে শেয়ার্ড LAN-এ চালানো হলে অন্যান্য ব্যবহারকারীর ট্রাফিক ব্যাহত বা ঝুঁকিগ্রস্ত হতে পারে।
১৪. README দাবি বনাম বাস্তব পর্যবেক্ষণ (README Claims vs Actual Implementation)
ফিচার / দাবি
README / প্রকাশ্য দাবি
সোর্স কোড / ডকুমেন্টেশন পর্যবেক্ষণ
ভেরিফিকেশন স্ট্যাটাস
Attribution ও নলেজ গ্রাফ
৮০০+ অ্যাপ ডোমেইন, ১০০+ mDNS ও ৮০+ পাবলিক সার্ভিসসহ confidence score ও decayed per-device vote
ডকুমেন্টেশন ও ওভারভিউতে বর্ণিত; পূর্ণ সোর্স কোড সরাসরি পড়ার সুযোগ সীমিত থাকায় কোড-স্তরের অভ্যন্তরীণ অ্যালগরিদম যাচাই করা যায়নি
ডকুমেন্টেশন-ভিত্তিক (কোড সরাসরি নিরীক্ষিত নয়)
JA3 / JA4 ফিঙ্গারপ্রিন্টিং
JA4, JA4S, JA4H, JA4X ও JA4SSH সমর্থন এবং tshark ছাড়া pure-Python পথ
বর্ণিত ফিঙ্গারপ্রিন্ট সেট ও বিকল্প পথের উল্লেখ রয়েছে; বাস্তব রানটাইম আউটপুট স্বাধীনভাবে পরীক্ষা করা হয়নি
ডকুমেন্টেশন-ভিত্তিক (স্বাধীনভাবে পরীক্ষিত নয়)
Active MITM ও TLS Interception
ARP poisoning, rogue DHCP, RA/NDP injection, DNS/mDNS/SMB forgery এবং per-SNI leaf CA-ভিত্তিক TLS decryption
Offensive/active primitives উপস্থিত থাকার কথা স্বীকৃত; ব্যবহারকারীর মোড নির্বাচনের ওপর নির্ভরশীল
ডকুমেন্টেশন-ভিত্তিক (স্বাধীনভাবে পরীক্ষিত নয়)
SQLite ও Live UI
২০টি SQLite টেবিল এবং rich Live লেআউটে ~৯০ প্যানেল ও KERNEL_SNAP
SQLite টেবিল ও প্যানেলগুলোর নাম/সংখ্যা নথিবদ্ধ আছে; সরাসরি কোড এক্সিকিউশন হয়নি
ডকুমেন্টেশন-ভিত্তিক (স্বাধীনভাবে পরীক্ষিত নয়)
সীমাবদ্ধতা (Limitations)
-
Certificate Pinning ও আধুনিক TLS সুরক্ষা: যেসব ক্লায়েন্ট বা অ্যাপ্লিকেশনে শক্তিশালী certificate pinning বা mTLS (mutual TLS) রয়েছে, সেগুলোর ক্ষেত্রে লোকাল ল্যাব CA দিয়ে TLS interception বাধাগ্রস্ত হয় বা সংযোগ ব্যর্থ হয়।
-
একক ফাইল কাঠামো ও রক্ষণাবেক্ষণ: সব লজিক একটি ফাইলে (ifrith.py) থাকায় বড় পরিসরে মডিউলার টেস্টিং, কোড রিভিউ এবং ডিপেন্ডেন্সি আইসোলেশন তুলনামূলক চ্যালেঞ্জিং হতে পারে।
-
প্ল্যাটফর্ম নির্ভরতা: কার্নেল নেটওয়ার্ক নিয়ন্ত্রণ ও iptables নির্ভরতার কারণে এটি মূলত Linux এবং root পরিবেশের জন্য উপযোগী।
-
ডিফল্ট হিসেবে অ্যাক্টিভ মোডের ঝুঁকি: Passive-only ডিফল্ট সেফটি-নেট না থাকায় ভুল মোড নির্বাচনে অনাকাঙ্ক্ষিত নেটওয়ার্ক প্রভাব পড়ার ঝুঁকি থাকে।
১৬. গোপনীয়তা, আইনি ও নৈতিক বিবেচনা (Privacy, Legal and Ethical Considerations)
নেটওয়ার্ক ট্রাফিক পর্যবেক্ষণ, ARP/DHCP/RA ম্যানিপুলেশন এবং TLS ইন্টারসেপশন অত্যন্ত সংবেদনশীল কারিগরি ক্ষেত্র। অনুমতি ছাড়া অন্য কারও নেটওয়ার্ক, পাবলিক Wi-Fi বা তৃতীয় পক্ষের ডিভাইসে এই ধরনের টুল ব্যবহার করা স্থানীয় ও আন্তর্জাতিক সাইবার নিরাপত্তা/কম্পিউটার অপব্যবহার আইনের লঙ্ঘন হতে পারে।
শেয়ার্ড বা অনুমোদিত ল্যাব/ক্লায়েন্ট নেটওয়ার্কে কাজ করার সময় সুস্পষ্ট লিখিত অনুমতি ও scope থাকা আবশ্যক। সংগৃহীত কোনো টোকেন, কুকি, ক্রেডেনশিয়াল বা লগ/PCAP/DB ফাইল অননুমোদিতভাবে সংরক্ষণ বা প্রকাশ করা যাবে না, এবং কাজ শেষে লোকাল CA কী ও সংবেদনশীল ডেটা নিরাপদে অপসারণ করা উচিত।
১৭. লাইসেন্স (License)
প্রকাশ্য বিবরণ অনুযায়ী, IFRITH একটি Gray-Hat Network Analysis Instrument হিসেবে উপস্থাপিত হয়েছে এবং এর ব্যবহার authorized, defensive, educational এবং অনুমোদিত red-team গবেষণার মধ্যে সীমাবদ্ধ রাখার শর্ত দেওয়া হয়েছে; অপব্যবহারের দায়ভার ব্যবহারকারীর ওপর বর্তায়। রিপোজিটরির LICENSE ফাইলের পূর্ণ পাঠ্য ও সম্ভাব্য badge/README অসামঞ্জস্য সরাসরি যাচাই করা যায়নি বলে কোনো চূড়ান্ত আইনি মতামত দেওয়া হচ্ছে না।
১৮. ভবিষ্যৎ উন্নয়নের পরামর্শ (Future Improvement Suggestions)
-
ডিফল্ট হিসেবে Safe Passive Mode: প্রোগ্রাম শুরু হওয়ার পর ডিফল্টভাবে passive-only মোড রাখা এবং active/MITM মোড চালু করতে স্পষ্ট confirmation বা আলাদা ফ্ল্যাগ বাধ্যতামূলক করা।
-
মডিউলার কাঠামো ও Unit Test: ifrith.py-এর পার্সিং, ফিঙ্গারপ্রিন্টিং, attribution এবং SQLite লেয়ারকে আলাদা মডিউলে ভাগ করে স্বয়ংক্রিয় unit test যুক্ত করা।
-
সংবেদনশীল ডেটা Redaction ও CA Lifecycle: সংগৃহীত লগ/এক্সপোর্টে ক্রেডেনশিয়াল ও টোকেনের জন্য ঐচ্ছিক redaction বা encryption এবং লোকাল CA কী-এর মেয়াদ/ক্লিনআপ নির্দেশিকা আরও শক্তিশালী করা।
-
কার্নেল Rollback Guard: অপ্রত্যাশিত প্রস্থান বা এরর ঘটলে কার্নেল প্যারামিটার (ip_forward, rp_filter, iptables) স্বয়ংক্রিয়ভাবে নিরাপদ অবস্থায় ফিরিয়ে আনার আরও দৃঢ় signal/cleanup হ্যান্ডলিং নিশ্চিত করা।
১৯. এই প্রজেক্টটি কাদের জন্য? (Who Should Use This Project?)
-
সাইবার নিরাপত্তা গবেষক ও Threat Hunter: যারা LAN attribution, JA4 ফিঙ্গারপ্রিন্টিং এবং নেটওয়ার্ক ভিজিবিলিটি কৌশল নিয়ে গবেষণা করেন।
-
Blue Team ও নেটওয়ার্ক ডিফেন্ডার: যারা নিজস্ব নেটওয়ার্কের ডিভাইস/সার্ভিস দৃশ্যমানতা এবং DNS/mDNS/ARP/RA অস্বাভাবিকতা বুঝতে চান।
-
অনুমোদিত Red Team ও পেনিট্রেশন টেস্টার: যারা signed scope-এর আওতায় LAN-স্তরের ঝুঁকি ও TLS/pinning আচরণ যাচাই করেন।
-
শিক্ষার্থী ও Python/Linux আগ্রহী: যারা নেটওয়ার্ক প্রোটোকল, dpkt, rich UI এবং Linux নেটওয়ার্ক স্ট্যাক সম্পর্কে ব্যবহারিক ধারণা নিতে চান (শুধুমাত্র নিরাপদ ল্যাব পরিবেশে)।
২০. চূড়ান্ত মূল্যায়ন (Final Verdict)
IFRITH একটি উচ্চাকাঙ্ক্ষী ও বহুমুখী নেটওয়ার্ক বিশ্লেষণ প্রজেক্ট, যা একদিকে passive LAN attribution, আধুনিক JA4-পরিবারের ফিঙ্গারপ্রিন্টিং এবং সমৃদ্ধ rich টার্মিনাল ড্যাশবোর্ডের ধারণা দেয়, অন্যদিকে active MITM ও TLS interception primitives-ও যুক্ত করেছে। এর একক-ফাইল স্থাপত্য এবং SQLite/UI সংহতকরণ এটিকে গবেষক ও ল্যাব ব্যবহারকারীদের জন্য আকর্ষণীয় করে তোলে।
তবে এর dual-use প্রকৃতি, root প্রিভিলেজের প্রয়োজনীয়তা এবং নেটওয়ার্ক স্টেট পরিবর্তনের সক্ষমতার কারণে এটি সাধারণ বা অসতর্ক ব্যবহারের জন্য নয়। এটি প্রোডাকশন নেটওয়ার্কে নির্বিচারে ব্যবহারের বদলে নিরাপদ ল্যাব পরিবেশ, নিজস্ব নেটওয়ার্ক অডিট এবং অনুমোদিত নিরাপত্তা গবেষণার জন্য বিবেচনা করা উচিত—এবং ভবিষ্যতে ডিফল্ট passive সুরক্ষা ও মডিউলার পরীক্ষার মাধ্যমে আরও পরিপক্ব করা সম্ভব।
২১. অফিসিয়াল রিপোজিটরি (Official Repository)
-
GitHub Repository: [https://github.com/sylhetyhackvenger/IFRITH](https://github.com/sylhetyhackvenger/IFRITH)
২২. গবেষণা ডিসক্লেইমার (Research Disclaimer)
এই বিশ্লেষণটি প্রকাশ্য রিপোজিটরি তথ্য ও লেখকের প্রকাশিত প্রযুক্তিগত নথির ওপর ভিত্তি করে প্রস্তুত করা হয়েছে ।