
Cybersecurity | Ethical Hacking | Penetration Testing | Python | Network Security
Cybersecurity এবং Ethical Hacking নিয়ে যারা advanced-level research করতে আগ্রহী, তাদের জন্য FTP-Fury একটি interesting penetration testing framework.
Developed by SYLHETYHACKVENGER (THE-ERROR808), FTP-Fury is a Python-based security research framework designed for vulnerability assessment, network analysis and authorized penetration testing.
এই framework-এ বিভিন্ন ধরনের security testing modules এক জায়গায় integrate করা হয়েছে। Web applications, network services, databases এবং enterprise environments-এর security weaknesses identify ও validate করার জন্য এটি তৈরি করা হয়েছে।
🔥 What is FTP-Fury?
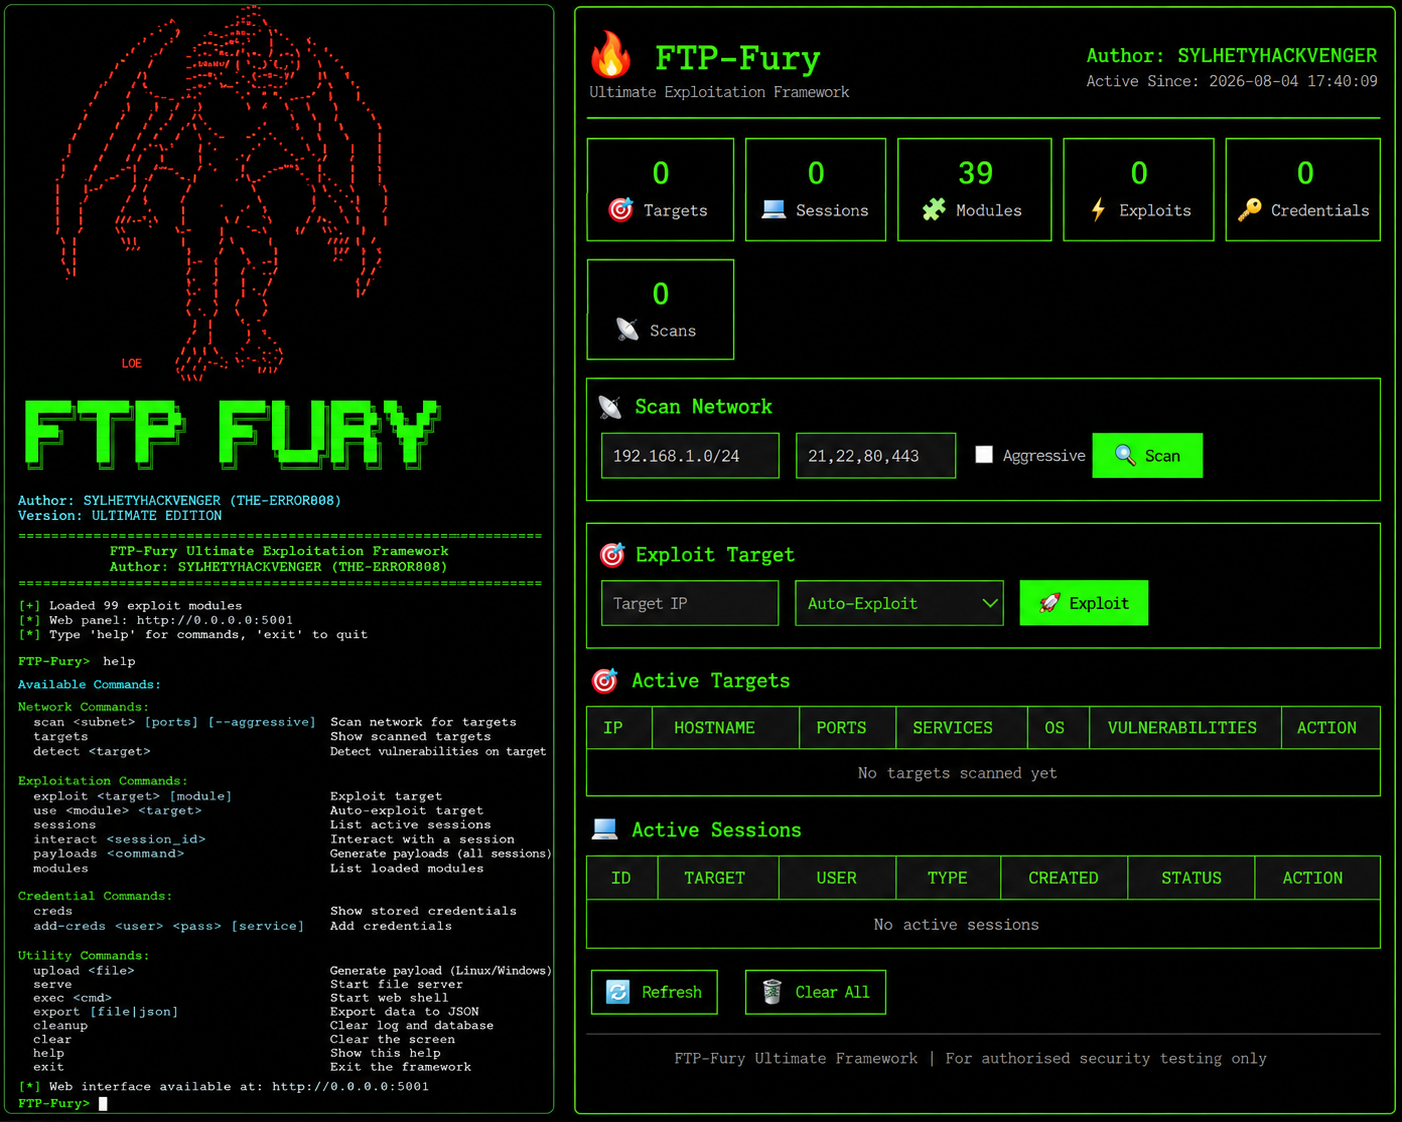
FTP-Fury হলো একটি all-in-one penetration testing framework যেখানে 40+ exploit modules এবং বিভিন্ন security assessment features documented রয়েছে।
এটির primary objective হচ্ছে security professionals এবং authorized security researchers-দের একটি unified testing environment প্রদান করা।
Framework-টি command-line interface, web dashboard এবং REST API support-এর মাধ্যমে পরিচালনার জন্য designed.
🚀 Main Features & Capabilities
1. 40+ Exploit Modules
Repository documentation অনুযায়ী বিভিন্ন vulnerability এবং legacy security issues নিয়ে কাজ করার জন্য 40+ modules রয়েছে।
2. Network Scanning
Network hosts এবং services identify করার জন্য scanning functionality রয়েছে।
3. Web Application Security Testing
WordPress, Drupal, Joomla এবং অন্যান্য web application-related security testing modules documented রয়েছে।
4. Database Security Research
MySQL, PostgreSQL, MSSQL এবং Redis-এর মতো database services নিয়ে security assessment-এর functionality উল্লেখ করা হয়েছে।
5. Web Dashboard
Flask-based web dashboard-এর মাধ্যমে targets, sessions, modules এবং testing information manage করার interface রয়েছে।
6. REST API Integration
Automation এবং external integration-এর জন্য REST API architecture documented রয়েছে।
7. Session Management
Testing sessions এবং related information manage করার জন্য session management system রয়েছে।
8. Credential Management
Security assessment-এর সময় collected credentials manage করার functionality documentation-এ উল্লেখ রয়েছে।
9. Interactive CLI
Command-line interface-এর মাধ্যমে framework-এর বিভিন্ন functionality access করা যায়।
10. SQLite Database
Targets, sessions, credentials এবং exploit-related records store করার জন্য SQLite database architecture ব্যবহার করা হয়েছে।
🛡️ IMPORTANT SECURITY UPDATE – ROOTKIT REMOVED
A major security-related change has been made to FTP-Fury.
I HAVE REMOVED ROOTKIT (SUDO) CAPABILITIES to prevent unauthorized privilege escalation and system compromise.
আগের rootkit/SUDO-related capabilities সরিয়ে দেওয়া হয়েছে যাতে unauthorized privilege escalation এবং system compromise-এর ঝুঁকি কমানো যায়।
Important Notice:
- Rootkit (SUDO) capabilities have been removed.
- The framework does not automatically provide root privileges.
- No automatic privilege escalation should be expected.
- The tool is intended for authorized security testing.
Manual Root Functionality:
যাদের legitimate testing environment-এ elevated privileges প্রয়োজন, তাদের নিজস্ব system administration process অনুযায়ী প্রয়োজনীয় root functionality manually configure করতে হবে।
কোনো automatic SUDO bypass বা privilege escalation functionality এই project-এর অংশ হিসেবে ধরে নেওয়া যাবে না।
Always review the source code and understand the security implications before making system-level modifications.
🎯 Supported Testing Areas
Repository documentation-এ উল্লেখিত testing categories:
Web Applications
- WordPress
- Drupal
- Joomla
- Cacti
- Jenkins
Web Servers
- Apache
- Nginx
- IIS
- Tomcat
- WebLogic
- JBoss
Network Services
- FTP
- SSH
- Telnet
- RDP
- SMB
Databases
- MySQL
- PostgreSQL
- MSSQL
- Redis
Known Vulnerability Research
- Shellshock
- Log4Shell
- EternalBlue
- Heartbleed
- Struts2
Note: Listed modules and targets are repository-documented capabilities, not independently verified exploit success claims.
🛠️ Requirements
FTP-Fury setup করার আগে নিচের requirements প্রস্তুত রাখুন:
- Python 3.8+
- Git
- pip3
- Nmap
- Internet connection
- Linux environment recommended
- Basic Python and networking knowledge
Python Dependencies
Repository README অনুযায়ী:
- requests
- paramiko
- cryptography
- Flask
- python-nmap
📥 Installation Guide
Step 1 – Clone Repository
GitHub থেকে official source code clone করুন।
Step 2 – Enter Project Directory
Downloaded project folder-এ প্রবেশ করুন।
Step 3 – Install Dependencies
Repository-এর requirements.txt অনুযায়ী Python dependencies install করুন।
Step 4 – Review Configuration
প্রয়োজনীয় configurations এবং project source code review করুন।
Step 5 – Launch Framework
README-তে দেওয়া documented startup command অনুসরণ করে framework launch করুন।
Official Repository:
https://github.com/sylhetyhackvenger/FTP-Fury
💻 Available Interfaces
FTP-Fury-তে তিন ধরনের interface documented রয়েছে:
CLI Interface: Advanced users-এর জন্য command-line based interaction.
Web Dashboard: Browser-based visual management interface.
REST API: Automation এবং integration-related operations-এর জন্য API interface.
👨💻 Who Should Use FTP-Fury?
এই project মূলত নিচের users-দের জন্য relevant:
- Ethical Hackers
- Penetration Testers
- Cybersecurity Researchers
- Red Team Professionals
- Network Security Students
- Vulnerability Assessment Professionals
- CTF Participants
⚠️ Legal & Ethical Disclaimer
FTP-Fury is intended for authorized penetration testing, educational purposes and security research.
কোনো website, server, network বা database-এ testing করার আগে system owner-এর explicit written permission নিতে হবে।
Unauthorized exploitation, data access, credential theft, persistence অথবা system compromise আইনগত অপরাধ হতে পারে।
Always use a controlled lab environment or systems that you own or have explicit authorization to test.
📌 Final Thoughts
FTP-Fury একটি ambitious Python-based penetration testing framework, যেখানে multiple security assessment components একত্রিত করার চেষ্টা করা হয়েছে।
এর multi-interface architecture, vulnerability research modules, network scanning এবং database integration project-টিকে cybersecurity learners ও researchers-দের জন্য একটি interesting project করে তুলেছে।
বিশেষ করে Rootkit (SUDO) capabilities remove করার security decision-টি উল্লেখযোগ্য, কারণ এটি automatic privilege escalation-এর ঝুঁকি কমানোর উদ্দেশ্যে নেওয়া হয়েছে।
যারা Python-based cybersecurity frameworks এবং authorized penetration testing নিয়ে research করতে চান, তারা official repository explore করতে পারেন।
Stay Ethical. Stay Secure. Happy Hacking!
🔗 Official Project Link
GitHub: https://github.com/sylhetyhackvenger/FTP-Fury
Developed by: SYLHETYHACKVENGER (THE-ERROR808)